

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
WindowSpy — Archivo de objeto de baliza de Cobalt Strike para vigilancia automatizada y dirigida de usuarios. Activa capturas de pantalla o acciones personalizadas cuando se detectan títulos de ventana específicos (por ejemplo, inicio de sesión, VPN), reduciendo el ruido y mejorando el sigilo. | Kitploit
Herramientas/GitHubGitHub/codextf2/windowspy
Post-ExplotaciónRed Teaming
GitHubcodextf2/windowspy

WindowSpy

Ver Repositorio
2843930hace 1 añoRevisado por Kitploit

Acerca de

Archivo de objeto de baliza de Cobalt Strike para vigilancia automatizada y dirigida de usuarios. Activa capturas de pantalla o acciones personalizadas cuando se detectan títulos de ventana específicos (por ejemplo, inicio de sesión, VPN), reduciendo el ruido y mejorando el sigilo.

Compartir

WindowSpy 👀

WindowSpy es un archivo objeto de baliza (Beacon Object File) de Cobalt Strike diseñado para la vigilancia selectiva de usuarios. El objetivo de este proyecto era activar capacidades de vigilancia solo en ciertos objetivos, por ejemplo, páginas de inicio de sesión del navegador, documentos confidenciales, inicios de sesión VPN, etc. El propósito era aumentar la clandestinidad durante la vigilancia de usuarios, evitando la detección del uso repetido de capacidades de vigilancia, como capturas de pantalla. También le ahorra al equipo rojo la tarea de examinar muchas páginas de datos de vigilancia de usuarios, lo que se produciría si el registro de teclas / vigilancia de pantalla estuviera funcionando en todo momento.
Cómo funciona

image

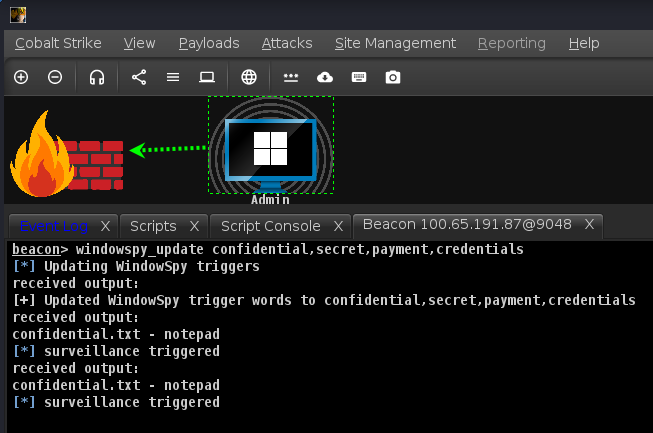
Cada vez que una baliza se registra, el BOF se ejecuta en el objetivo. El BOF viene con una lista codificada de cadenas que son comunes en títulos de ventanas útiles, por ejemplo, inicio de sesión, administrador, panel de control, VPN, etc. Puede personalizar esta lista y recompilar usted mismo. Enumera las ventanas visibles y compara los títulos con la lista de cadenas, y si se detecta alguna de ellas, activa una función local del script agresor definida en WindowSpy.cna llamada spy(). Por defecto, toma una captura de pantalla. Puede personalizar esta función como desee, por ejemplo, registro de teclas, WireTap, cámara web, etc.

La función spy() tiene 1 argumento, siendo $1 el id de baliza de la baliza que la activó.

Instalación

  1. cargue el script WindowSpy.cna en Cobalt Strike
  2. Actualice sus palabras clave, por ejemplo, windowspy_update confidential,secret,password

Compilación desde el código fuente

  1. abra el archivo de solución WindowSpy.sln en Visual Studio
  2. Compile para el BOF de destino (x64/x86)

Uso

  1. Déjelo ejecutarse. Debería ejecutarse automáticamente en cada registro de baliza y activarse en consecuencia.

Construí esto porque estaba aburrido y estaba jugando con la vigilancia de usuarios. Si hay errores, abra un problema. Si hay algún problema con el diseño, no dude en abrir un problema también.

Descargo de responsabilidad

el descargo de responsabilidad habitual aquí, no soy responsable de ningún crimen contra la humanidad que pueda cometer o guerra nuclear que pueda causar al usar este código mal escrito.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





