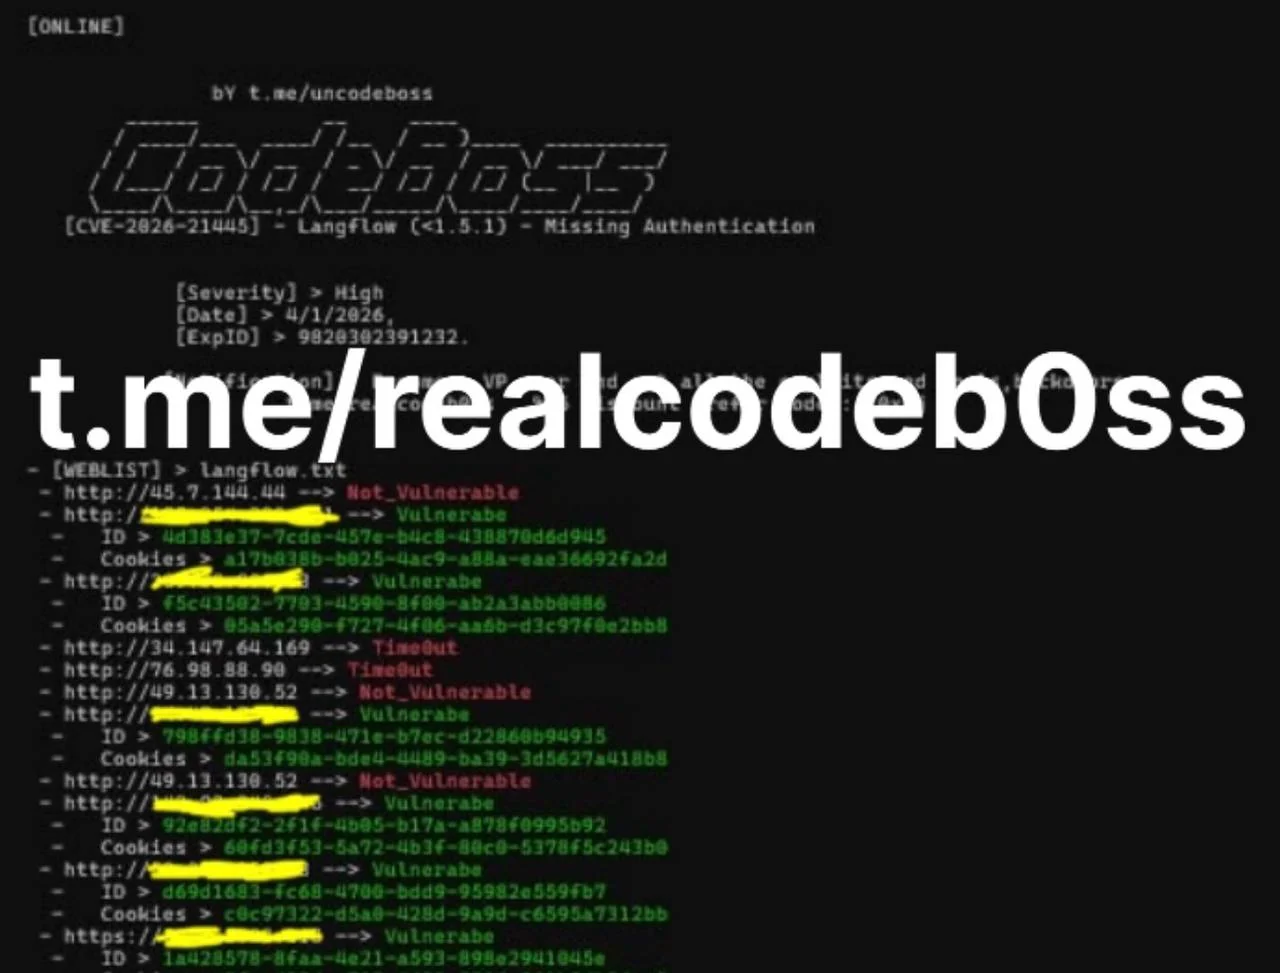
 codeb0ssx/cve-2026-21445-poc
Prueba de concepto académica que demuestra CVE-2026-21445 [LangFlow] para investigación de seguridad autorizada.

Este repositorio contiene una prueba de concepto (PoC) desarrollada estrictamente con fines de análisis académico, investigación defensiva y validación de vulnerabilidades.
El objetivo de este proyecto es ayudar a investigadores de seguridad, defensores y proveedores a comprender el comportamiento técnico y el impacto de CVE-2025-14847 en entornos de pruebas controlados y autorizados.
Esta prueba de concepto solo debe ejecutarse en sistemas propiedad del evaluador o en sistemas para los cuales se haya otorgado autorización explícita.
Cualquier uso no autorizado de este código puede violar leyes locales o internacionales. El autor no fomenta ni respalda el uso indebido, la explotación masiva o el abuso de servicios expuestos.
Aunque la PoC demuestra el impacto potencial de la vulnerabilidad, no está destinada a la explotación operativa, el escaneo masivo o el abuso en el mundo real.
Cualquier automatización o resultado producido por la PoC existe únicamente para demostrar el comportamiento de la vulnerabilidad en entornos de investigación controlados.
Esta PoC fue desarrollada y probada en un entorno controlado utilizando Python 2.7.14 en Microsoft Windows.
Otras plataformas o versiones de Python pueden requerir ajustes menores.
Esta vulnerabilidad ha sido divulgada de manera responsable y se le ha asignado CVE-2026-21445.
Se recomienda encarecidamente a los usuarios afectados aplicar los parches oficiales y seguir los avisos de seguridad del proveedor y las guías de endurecimiento.
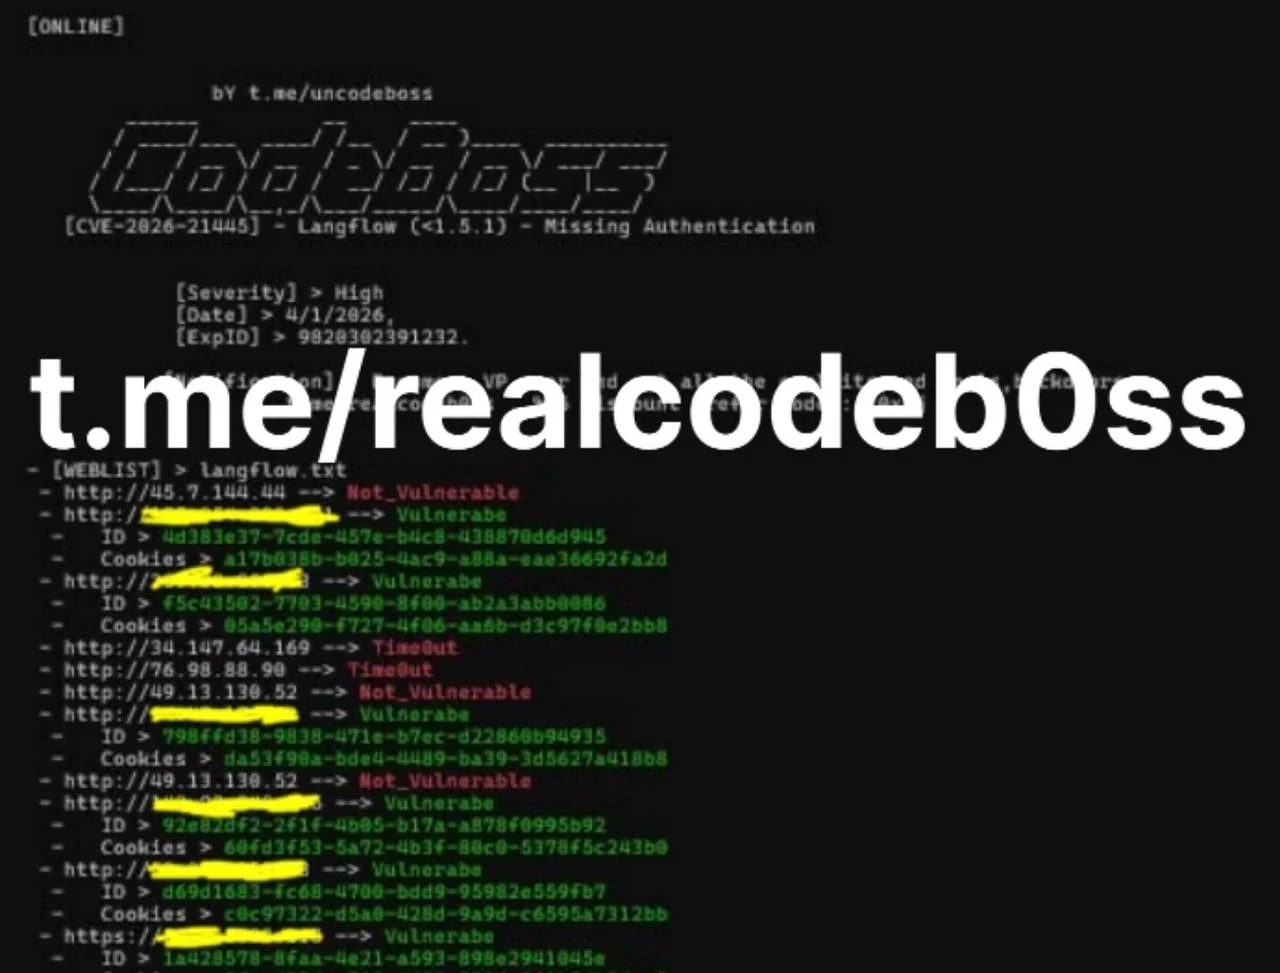
Este código se proporciona únicamente con fines educativos y de investigación de seguridad autorizada. El autor no asume ninguna responsabilidad por el uso indebido o los daños derivados de este software.
