
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DPAT — Herramienta de auditoría de contraseñas de dominio para pentesters | Kitploit
Herramientas/GitHubGitHub/clr2of8/dpat
Descifrado de ContraseñasAnálisis de VulnerabilidadesPruebas de Penetración
GitHubclr2of8/dpat

DPAT

Herramienta de auditoría de contraseñas de dominio para pentesters
Ver Repositorio
1.1k16615hace 9 mesesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Icono de DPAT Herramienta de Auditoría de Contraseñas de Dominio (DPAT)

DPAT es una herramienta de seguridad basada en Python que analiza hashes de contraseñas extraídos de controladores de dominio de Active Directory. Genera informes HTML completos que muestran estadísticas de uso de contraseñas, violaciones de políticas y perspectivas de seguridad tanto de volcados NTDS como de resultados de cracking de contraseñas.
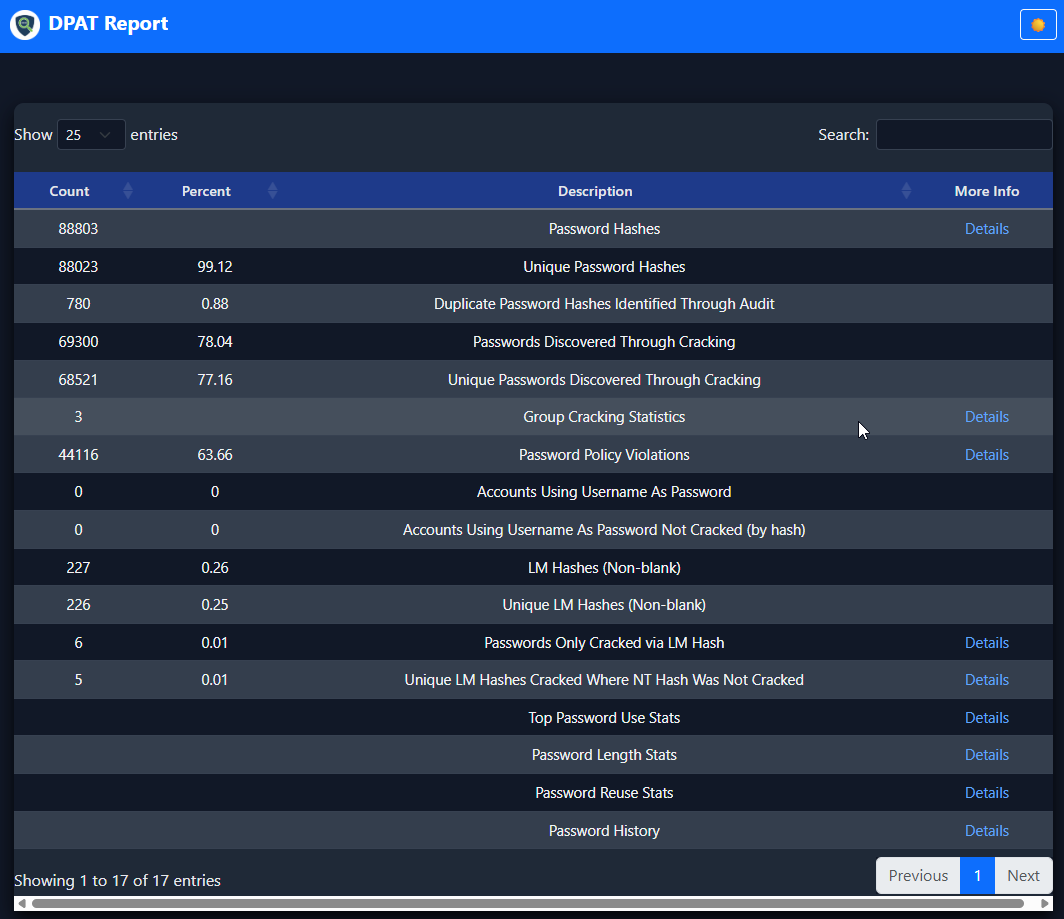
Informes de muestra

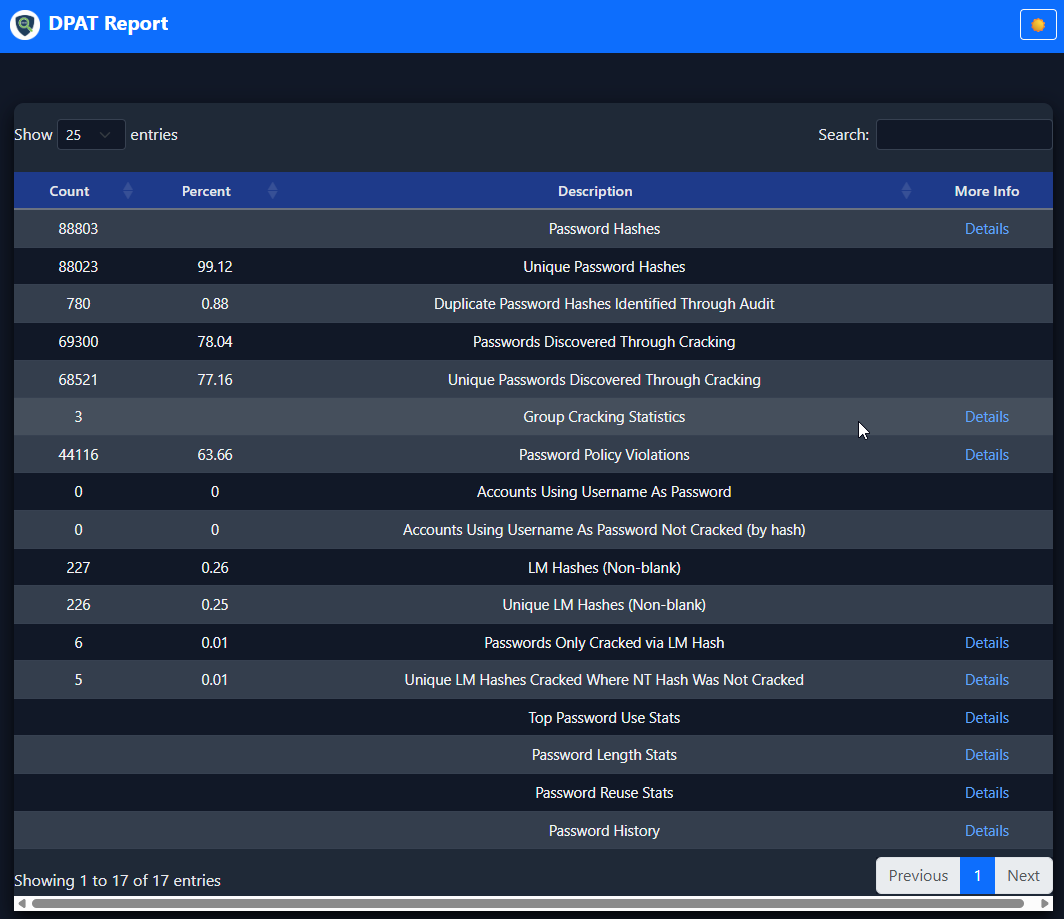
Resumen de DPAT

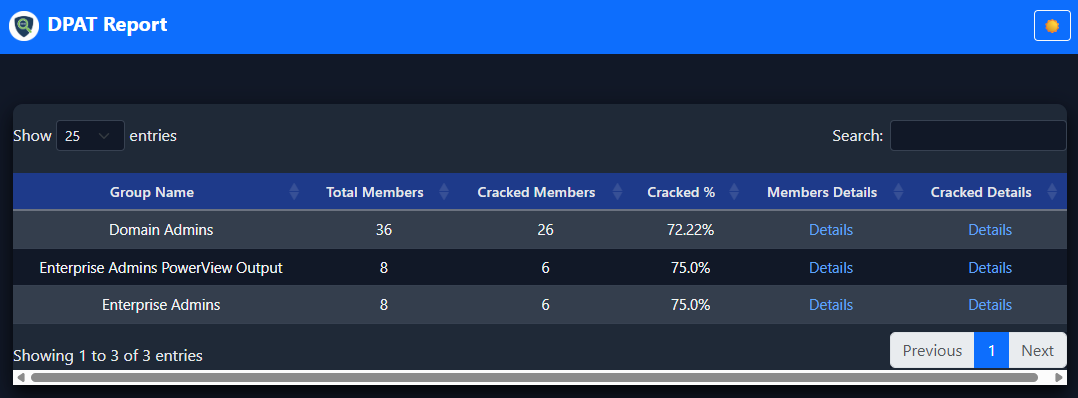
Estadísticas de grupo

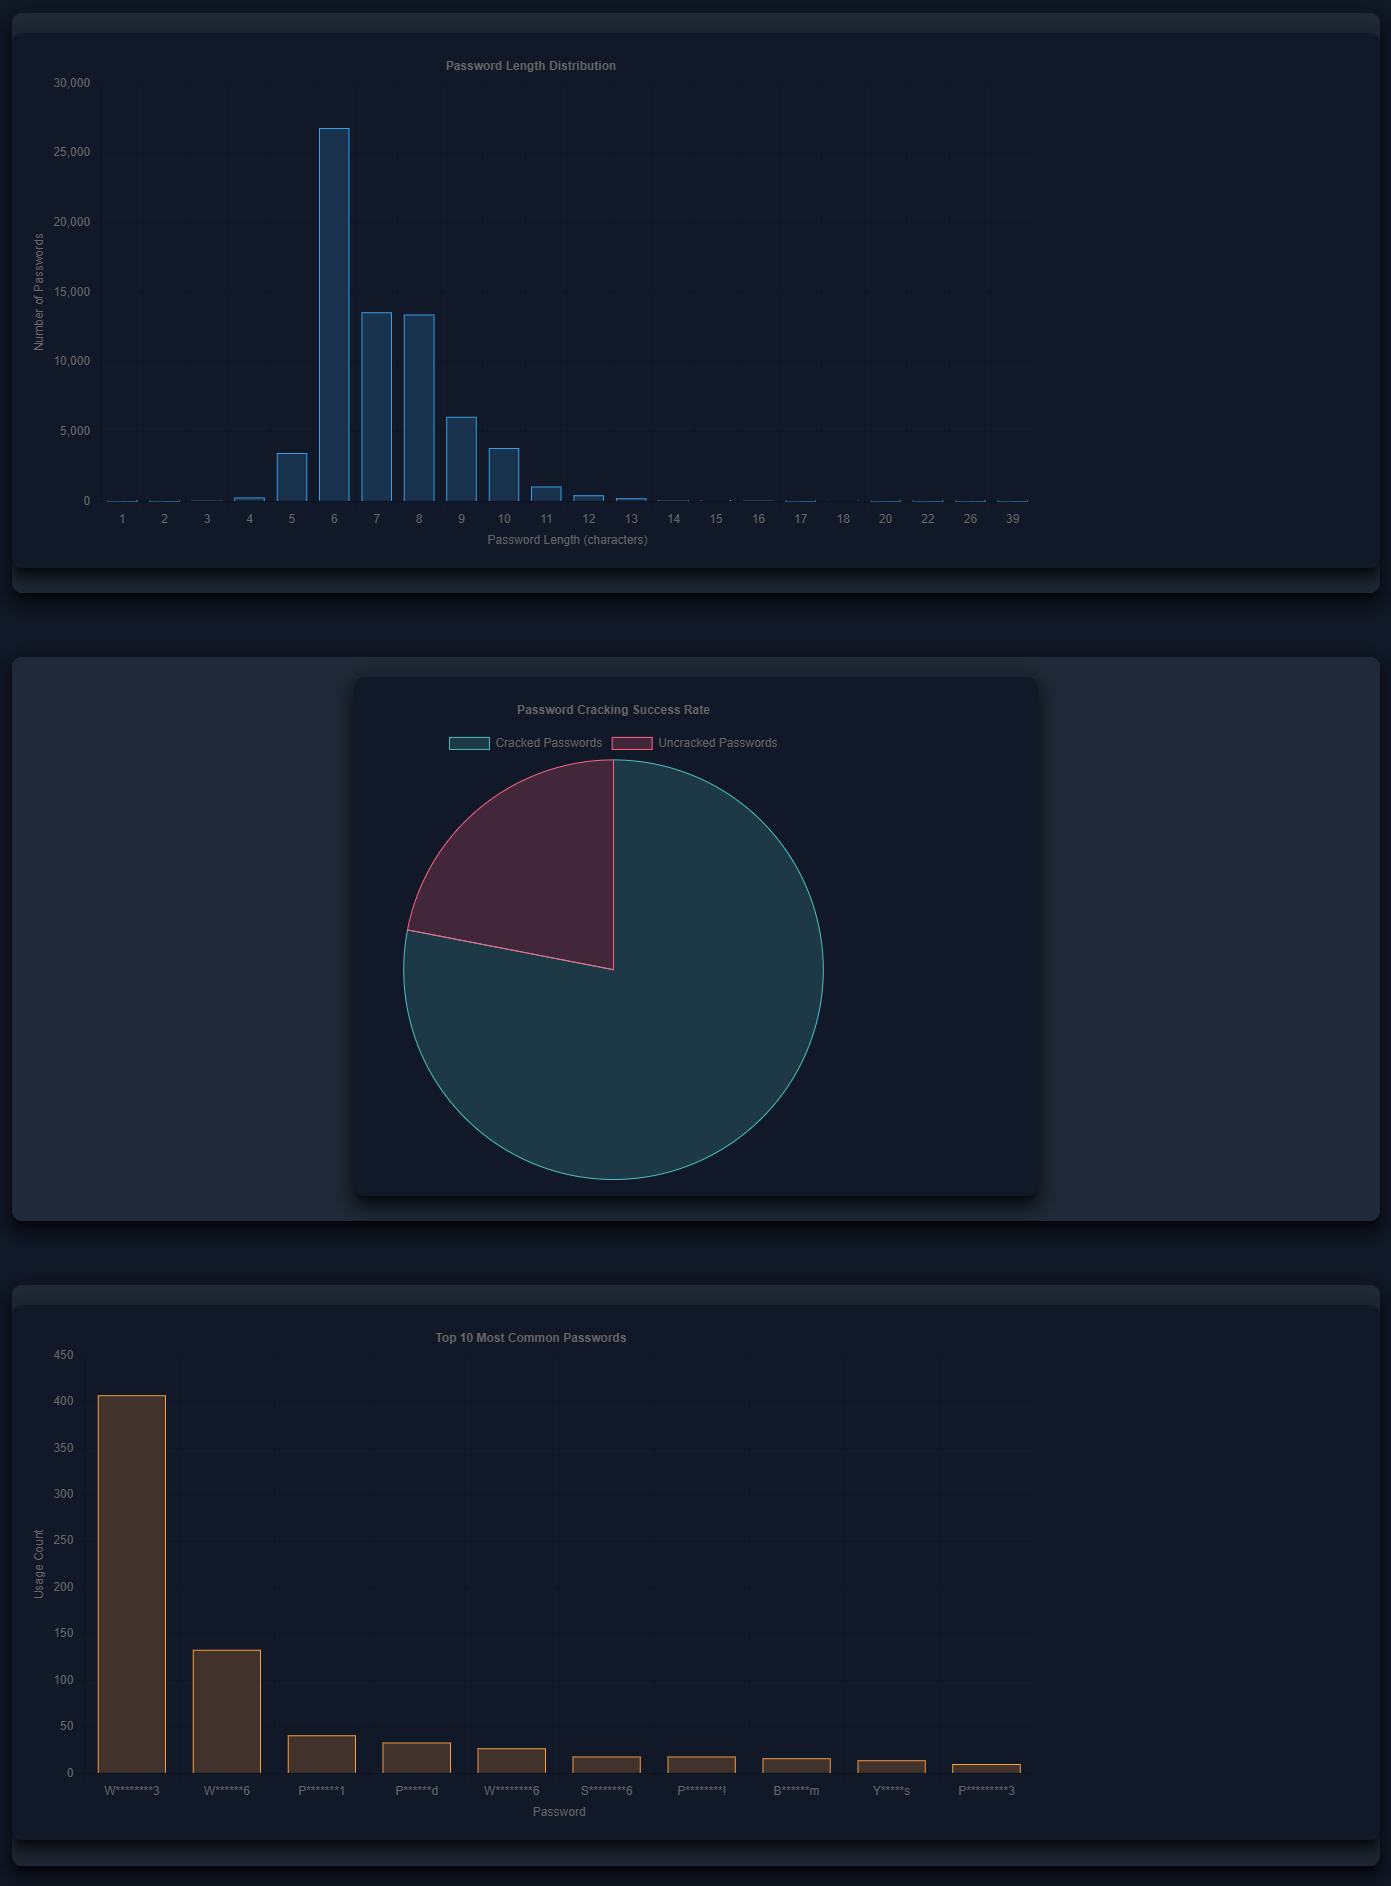
Gráficos

Características

  • Análisis completo de contraseñas: Analiza distribuciones de longitud de contraseñas, patrones de reutilización y violaciones de políticas
  • Informes HTML interactivos: Genera informes HTML detallados y cliqueables con capacidad de desglose
  • Soporte de historial de contraseñas: Analiza datos de historial de contraseñas cuando están disponibles
  • Análisis basado en grupos: Incluye estadísticas de pertenencia a grupos para cuentas privilegiadas
  • Análisis de cuentas Kerberoastable: Identifica y analiza cuentas de servicio Kerberoastable crackeadas
  • Cracking de hashes LM: Intenta automáticamente crackear hashes NT a partir de hashes LM parcialmente crackeados
  • Sanitización de datos: Opción para sanitizar datos sensibles en informes para compartir
  • Múltiples formatos de entrada: Soporte para Hashcat, John the Ripper y otras herramientas de cracking de contraseñas

Requisitos

  • Python 3.8 o superior
  • pycryptodome (para soporte de hash MD4)

Instalación

Instalación básica

Instalar dependencias principales:

pip install -r requirements.txt

Para desarrollo y pruebas:

pip install -r requirements-dev.txt

Instalación manual

Si prefieres instalar dependencias individualmente:

pip install pycryptodome

Usando Poetry

poetry install

Inicio rápido

  1. Extrae datos NTDS de tu controlador de dominio usando secretsdump.py
  2. Craquea contraseñas usando Hashcat, John the Ripper o herramientas similares
  3. Ejecuta DPAT para generar el informe de análisis
python dpat.py -n customer.ntds -c hashcat.potfile -p 8

Uso

Comando básico

python dpat.py -n <archivo_ntds> -c <archivo_crackeado> -p <longitud_mínima_contraseña>

Parámetros requeridos

  • -n, --ntdsfile: Archivo NTDS (salida de secretsdump.py)
  • -c, --crackfile: Archivo de salida de cracking de contraseñas (hashcat.potfile, john.pot, etc.)
  • -p, --minpasslen: Longitud mínima de contraseña según la política del dominio

Parámetros opcionales

  • -o, --outputfile: Nombre del informe HTML (por defecto: _DomainPasswordAuditReport.html)
  • -d, --reportdirectory: Directorio de salida (por defecto: "DPAT Report")
  • -s, --sanitize: Sanitiza contraseñas y hashes en los informes
  • -g, --groupsdirectory: Directorio que contiene archivos de pertenencia a grupos
  • -m, --machineaccts: Incluye cuentas de máquina en el análisis
  • -k, --krbtgt: Incluye la cuenta krbtgt en el análisis
  • -kz, --kerbfile: Archivo que contiene cuentas Kerberoastable
  • -w, --writedb: Escribe la base de datos SQLite al disco para inspección
  • --no-prompt: Omite el aviso del navegador (útil para automatización)
  • -dbg, --debug: Habilita la salida de depuración

Ejemplos de comandos

Análisis básico:

python dpat.py -n customer.ntds -c hashcat.potfile -p 8

Con análisis de grupos:

python dpat.py -n customer.ntds -c hashcat.potfile -p 8 -g /ruta/a/grupos

Informe sanitizado:

python dpat.py -n customer.ntds -c hashcat.potfile -p 8 -s

Con cuentas Kerberoastable:

python dpat.py -n customer.ntds -c hashcat.potfile -p 8 -kz kerberoastable.txt

Formatos de archivo de entrada

Formato de archivo NTDS

El archivo NTDS debe estar en el formato de salida de secretsdump.py:

dominio\nombredeusuario:RID:lmhash:nthash:::

Formatos de archivo de contraseñas crackeadas

Formato Hashcat:

nthash:contraseña
lmhash:contraseña

Formato John the Ripper:

$NT$nthash:contraseña
$LM$lmhash:contraseña

Contraseñas codificadas en hex:

nthash:$HEX[68656c6c6f]

Formato de archivos de grupo

Los archivos de pertenencia a grupos deben contener un nombre de usuario por línea:

dominio\nombredeusuario

Extracción de datos

Paso 1: Extraer datos NTDS

En un controlador de dominio, crea una copia de seguridad IFM (Install From Media):

ntdsutil "ac in ntds" "ifm" "cr fu c:\temp" q q

Esto crea:

  • c:\temp\Active Directory\ntds.dit
  • c:\temp\registry\SYSTEM

Paso 2: Convertir a formato DPAT

Usa secretsdump.py para convertir la copia de seguridad:

secretsdump.py -system registry/SYSTEM -ntds "Active Directory/ntds.dit" LOCAL -outputfile customer

Para historial de contraseñas (si está disponible):

secretsdump.py -system registry/SYSTEM -ntds "Active Directory/ntds.dit" LOCAL -outputfile customer -history

Paso 3: Craquear contraseñas

Usando Hashcat:

hashcat -m 1000 customer.ntds /ruta/a/wordlist

Usando John the Ripper:

john --format=NT customer.ntds

Secciones del informe

DPAT genera informes completos que incluyen:

  • Estadísticas de contraseñas: Total de hashes, hashes únicos, contraseñas crackeadas
  • Violaciones de políticas de contraseñas: Contraseñas más cortas que el mínimo de la política
  • Coincidencias de nombre de usuario/contraseña: Cuentas que usan el nombre de usuario como contraseña
  • Análisis de hashes LM: Hashes LM no en blanco y estadísticas de cracking
  • Distribución de longitud de contraseñas: Análisis detallado de longitudes con desglose
  • Reutilización de contraseñas: Contraseñas compartidas entre múltiples cuentas
  • Principales contraseñas: Contraseñas más comúnmente usadas
  • Historial de contraseñas: Análisis de historial de contraseñas (cuando está disponible)
  • Estadísticas de grupos: Análisis de grupos privilegiados (cuando se proporcionan archivos de grupos)
  • Cuentas Kerberoastable: Análisis de cuentas de servicio (cuando se proporcionan)

Datos de muestra

El repositorio incluye datos de muestra en el directorio sample_data/ para pruebas:

  • customer.ntds: Archivo NTDS de muestra
  • oclHashcat.pot: Contraseñas crackeadas de muestra
  • history/: Datos de muestra con historial de contraseñas

Prueba con datos de muestra:

python dpat.py -n sample_data/customer.ntds -c sample_data/oclHashcat.pot -p 8

Funcionalidades avanzadas

Análisis de grupos

Crea archivos de pertenencia a grupos usando PowerShell:

Get-NetGroupMember -Recurse -GroupName "Domain Admins" > "Domain Admins.txt"

Análisis de cuentas Kerberoastable

Usa el script parse-kerberoastable.py de CypherHound para generar archivos de cuentas Kerberoastable para un análisis mejorado.

Integración con CypherHound

Puedes conectar archivos generados por CypherHound a DPAT para proporcionar más estadísticas a los informes de DPAT. Actualmente, las estadísticas adicionales son:

  • Estadísticas de cracking de grupos para cada grupo en un dominio dado
  • Cuentas Kerberoastable crackeadas
Descargar herramienta