 cliffe/secgen
Crear VMs inseguras aleatoriamente

SecGen crea máquinas virtuales vulnerables, entornos de laboratorio y desafíos de hacking, para que los estudiantes puedan aprender técnicas de pruebas de penetración en seguridad.
Las máquinas como Metasploitable2 son siempre las mismas. Este proyecto utiliza Vagrant, Puppet y Ruby para crear máquinas virtuales vulnerables aleatorias que pueden usarse para aprender o para organizar eventos CTF.
La última versión está disponible en: http://github.com/cliffe/SecGen/
Por favor, completa una breve encuesta para contarnos cómo estás usando SecGen.
Para una solución alojada visita: https://hacktivity.co.uk/
Los estudiantes de seguridad informática se benefician al participar en desafíos de hacking. El trabajo práctico de laboratorio y los desafíos de hacking preconfigurados son una práctica común tanto en la educación en seguridad como también como pasatiempo para personas con mentalidad de seguridad. Los desafíos de hacking competitivos, como las competiciones de captura la bandera (CTF), se han convertido en un pilar en las conferencias de la industria y son el foco de grandes comunidades en línea. Las máquinas virtuales (VMs) proporcionan una forma efectiva de compartir objetivos para hacking, y pueden diseñarse para poner a prueba las habilidades del atacante. Sitios web como Vulnhub alojan VMs de desafíos de hacking preconfiguradas y son un recurso valioso para quienes aprenden y mejoran sus habilidades en seguridad informática. Sin embargo, desarrollar estos desafíos de hacking consume mucho tiempo y, una vez creados, son esencialmente estáticos. Es decir, una vez que el desafío ha sido "resuelto", no queda ningún desafío para el estudiante, y si el desafío se crea para una competición o evaluación, no se puede reutilizar sin riesgo de plagio y colusión.
Security Scenario Generator (SecGen) genera sistemas vulnerables aleatorios. Las VMs se crean basándose en una especificación de escenario, que describe las restricciones y propiedades de las VMs a crear. Por ejemplo, un escenario podría especificar la creación de un sistema con una vulnerabilidad explotable de forma remota que resultaría en un compromiso a nivel de usuario, y una falla explotable localmente que resultaría en un compromiso a nivel de root. Esto requeriría que el atacante descubra y explote ambas vulnerabilidades seleccionadas aleatoriamente para obtener acceso root al sistema. Alternativamente, el escenario definido puede ser más específico, especificando ciertos tipos de servicios (como FTP o SMB) o incluso vulnerabilidades exactas (por CVE).
SecGen es una aplicación Ruby, con un lenguaje de configuración XML. SecGen lee su configuración, incluyendo las vulnerabilidades, servicios, redes, usuarios y contenido disponibles, lee la definición del escenario solicitado, aplica lógica para aleatorizar el escenario, y aprovecha Puppet y Vagrant para aprovisionar las VMs requeridas.
SecGen es software libre: puedes redistribuirlo y/o modificarlo bajo los términos de la Licencia Pública General de GNU tal como la publica la Free Software Foundation, ya sea la versión 3 de la Licencia, o (a tu elección) cualquier versión posterior.
SecGen contiene módulos, que instalan varios paquetes de software. Cada módulo de SecGen puede contener software o obtenerlo de forma remota, y cada módulo define su propia licencia en el archivo secgen_metadata.xml adjunto.
SecGen está desarrollado y probado en Ubuntu Linux. En teoría, SecGen debería funcionar en Mac o Windows, si tienes todo el software requerido instalado.
Necesitarás instalar lo siguiente:
Este proyecto se ha adaptado para funcionar con la versión de Ubuntu (20.04) debido a que (16.04) llegó al final de su vida útil en abril de 2021, aunque aún funcionará en esa versión, no se garantiza que soporte las actualizaciones de seguridad necesarias para tu entorno de desarrollo.
Asegúrate de que Ubuntu esté actualizado usando los siguientes comandos:```bash sudo apt update sudo apt upgrade
Instale una versión reciente de vagrant:```bash
wget https://releases.hashicorp.com/vagrant/2.2.9/vagrant_2.2.9_x86_64.deb
sudo apt install ./vagrant_2.2.9_x86_64.deb
Instale otros paquetes requeridos:```bash sudo apt-get install ruby-dev zlib1g-dev liblzma-dev build-essential patch virtualbox ruby-bundler imagemagick libmagickwand-dev exiftool libpq-dev libcurl4-openssl-dev libxml2-dev graphviz graphviz-dev libpcap0.8-dev git
Clona el repositorio SecGen usando el siguiente comando.Por defecto será /home/username/SecGen, cambia según sea necesario:```bash
git clone https://github.com/cliffe/SecGen.git
Instala gems usando los siguientes comandos:```bash #Step In to the file directory
cd /home/username/SecGen
bundle update --bundler
Actualizar gemas:```bash
bundle update
Instala todos los paquetes necesarios:```bash
wget https://releases.hashicorp.com/vagrant/1.9.8/vagrant_1.9.8_x86_64.deb sudo apt install ./vagrant_1.9.8_x86_64.deb
sudo apt-get install ruby-dev zlib1g-dev liblzma-dev build-essential patch virtualbox ruby-bundler imagemagick libmagickwand-dev exiftool libpq-dev libcurl4-openssl-dev libxml2-dev graphviz graphviz-dev libpcap0.8-dev git
Copia SecGen a un directorio de tu elección, como */home/user/bin/SecGen*

Luego instala las gems:```bash
cd /home/user/bin/SecGen
bundle install
Para usar las basesboxes de Windows necesitarás instalar Packer. Usa el siguiente comando:```bash curl -SL https://releases.hashicorp.com/packer/1.3.2/packer_1.3.2_linux_amd64.zip -o packer_1.3.2_linux_amd64.zip unzip packer_1.3.2_linux_amd64.zip sudo mv packer /usr/local/ sudo bash -c 'echo "export PATH="$PATH:/usr/local/"" >> /etc/environment' sudo vagrant plugin install winrm sudo vagrant plugin install winrm-fs
## Uso
Uso básico:```bash
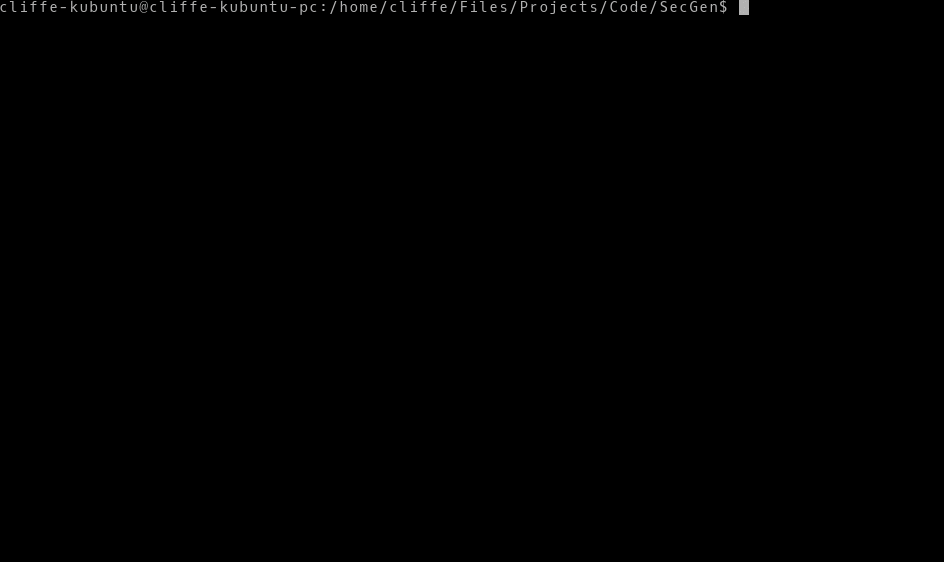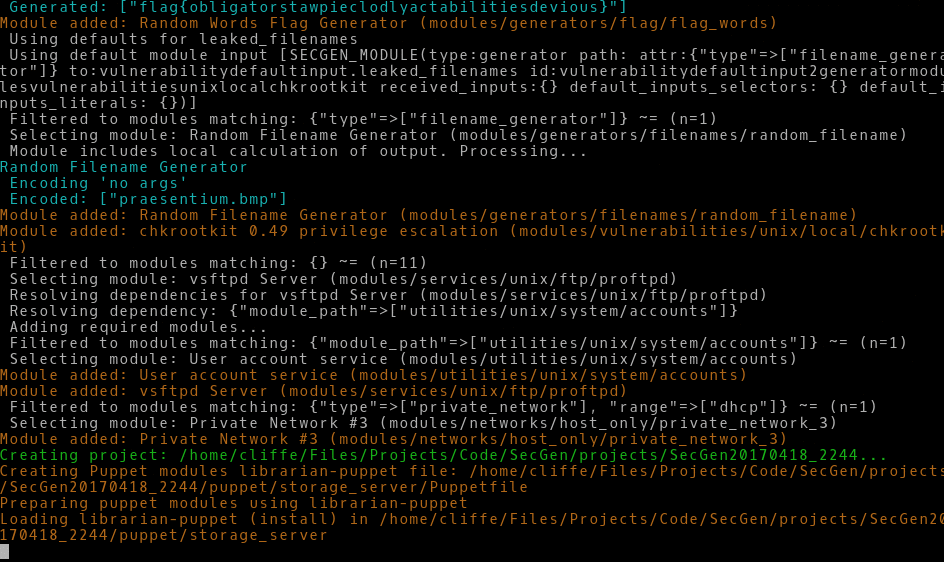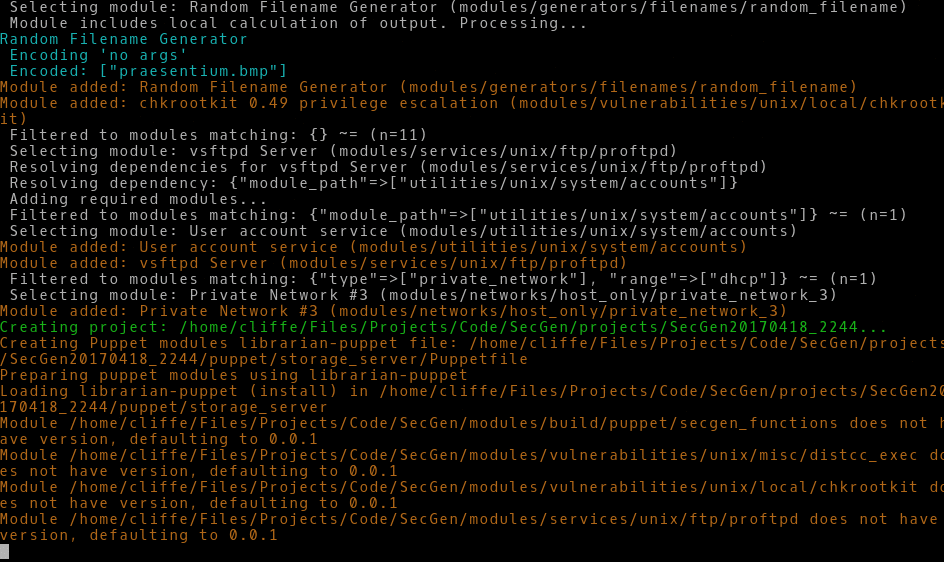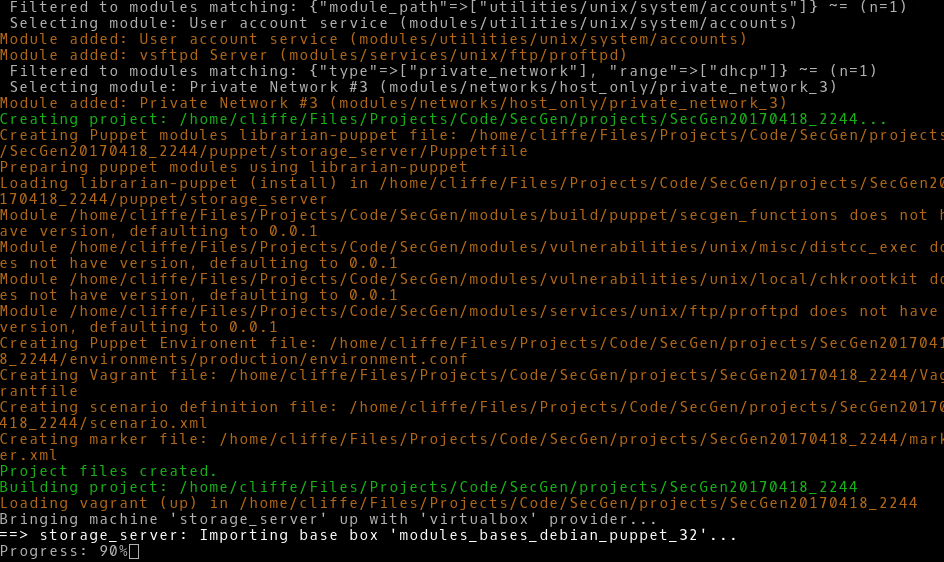
ruby secgen.rb run
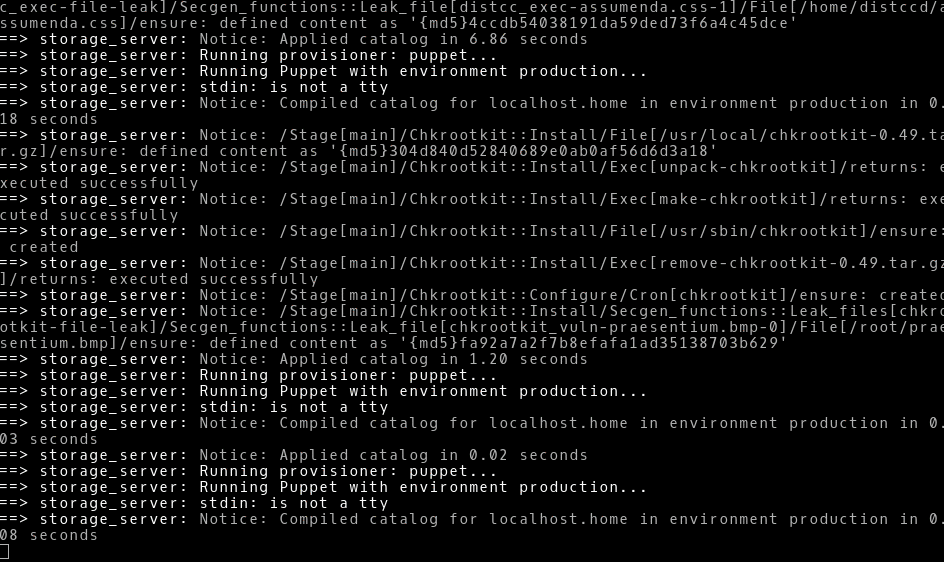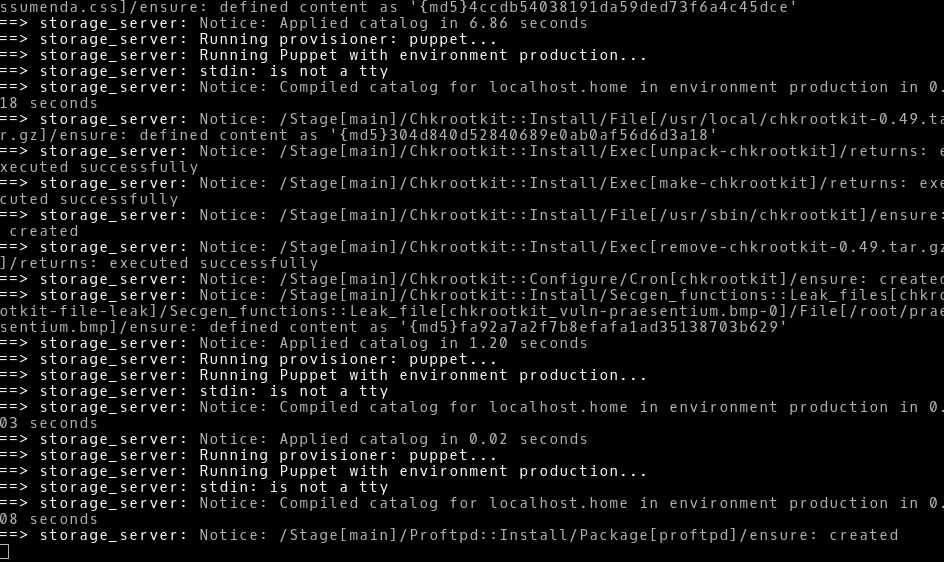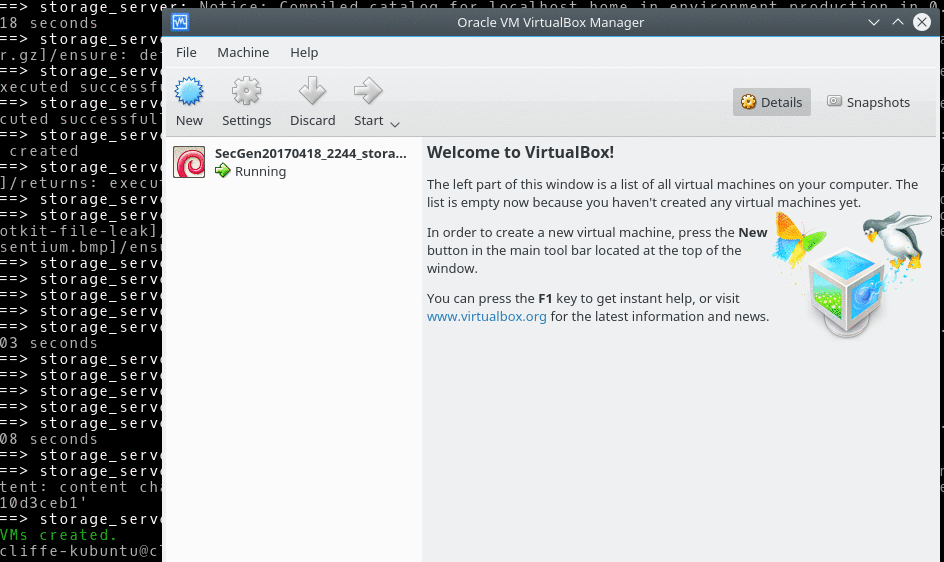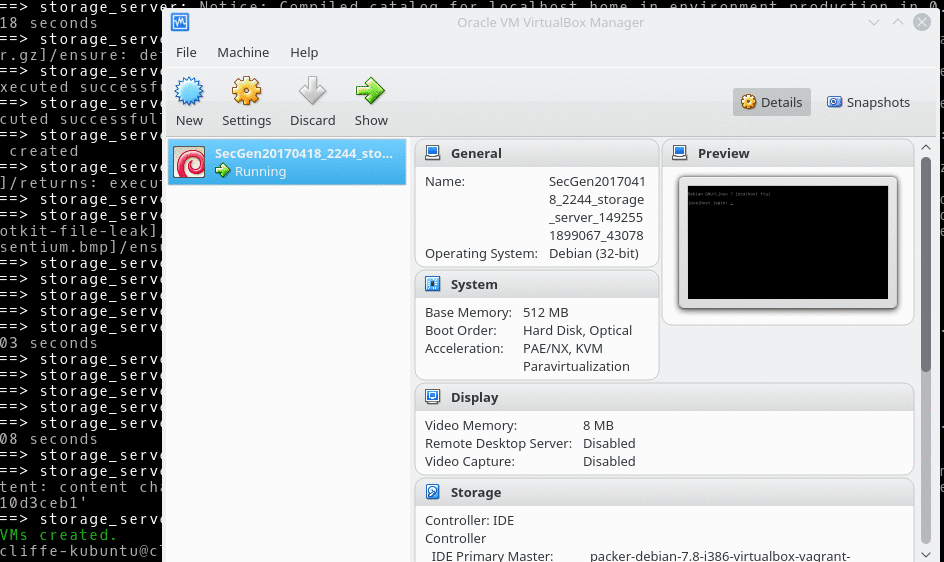
Esto utilizará el escenario predeterminado para generar VM(s) de forma aleatoria.