
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
decider — Una aplicación web que asiste a defensores de redes, analistas e investigadores en el proceso de mapear comportamientos adversarios al marco MITRE ATT&CK®. | Kitploit
Herramientas/GitHubGitHub/cisagov/decider
Pruebas de PenetraciónInteligencia de AmenazasAprendizaje y EducaciónRecursos Curados
GitHubcisagov/decider

decider

Una aplicación web que asiste a defensores de redes, analistas e investigadores en el proceso de mapear comportamientos adversarios al marco MITRE ATT&CK®.

Ver Repositorio
1.2k12938hace 1 añoRevisado por Kitploit
Compartir

Decider

Creative Commons License
Este trabajo está licenciado bajo una Licencia Creative Commons Attribution 4.0 International.
Este proyecto hace uso de MITRE ATT&CK® - Términos de uso de ATT&CK.

📰 3.0.0 - Kiosk ya está aquí

  • Decider ahora es sin inicio de sesión y adaptable.
  • Las actualizaciones de contenido se han simplificado a copiar archivos y reiniciar Docker.
  • La configuración de Docker ha cambiado lo suficiente como para que no haya exactamente un proceso de actualización de 2 → 3, solo una instalación limpia de 3.
  • La estructura de la base de datos es la misma, por lo que Decider 2.x.y se puede aprovechar para editar contenido.

Esto es Firefox - pero también funciona en móviles!
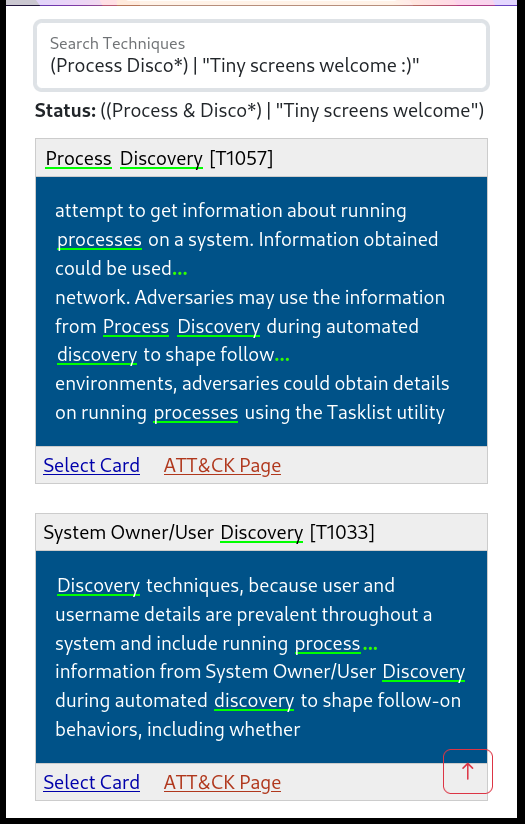
Screenshot of Decider on a Tiny Browser Window

🤔 ¿Qué es?

⏩ En resumen

Una aplicación web que ayuda a los defensores de redes, analistas e investigadores en el proceso de mapear comportamientos adversarios al marco MITRE ATT&CK®.

📕 En profundidad

Decider es una herramienta para ayudar a los analistas a mapear el comportamiento adversario al marco MITRE ATT&CK. Decider facilita la creación de mapeos correctos de ATT&CK guiando a los usuarios a través del proceso de mapeo. Lo hace haciendo una serie de preguntas guiadas sobre la actividad del adversario para ayudarles a llegar a la táctica, técnica o sub-técnica correcta. Decider tiene una potente funcionalidad de búsqueda y filtrado que permite a los usuarios centrarse en las partes de ATT&CK relevantes para su análisis. Decider también tiene una funcionalidad de carrito que permite a los usuarios exportar resultados a formatos de uso común, como tablas y mapas de calor de ATT&CK Navigator.

📖 Guía de usuario

  • Guía en Markdown
  • Guía en HTML

Nota: El MD se puede ver directamente en GitHub, mientras que el HTML debe descargarse para verlo localmente. El MD se verá un poco extraño, ya que contiene directivas de Pandoc utilizadas en la generación del HTML.

📐 Propósito previsto

En última instancia, Decider intenta facilitar el mapeo a ATT&CK.

Ofrece:

  • Un árbol de preguntas con paginación de resultados (estructura tu progreso)
  • Búsqueda de técnicas + opciones de filtrado
  • Sugerencias de otras técnicas que pueden haber ocurrido

Decider no pretende reemplazar el sitio de ATT&CK, sino que actúa como una herramienta complementaria que te lleva allí al final. Solo se incluye información que ayuda en el mapeo.

💻 Capturas de pantalla en la aplicación

🌳 Árbol de preguntas

(estás aquí)[Matriz > Táctica] > Técnica > Sub-técnica Decider's Question Tree Page
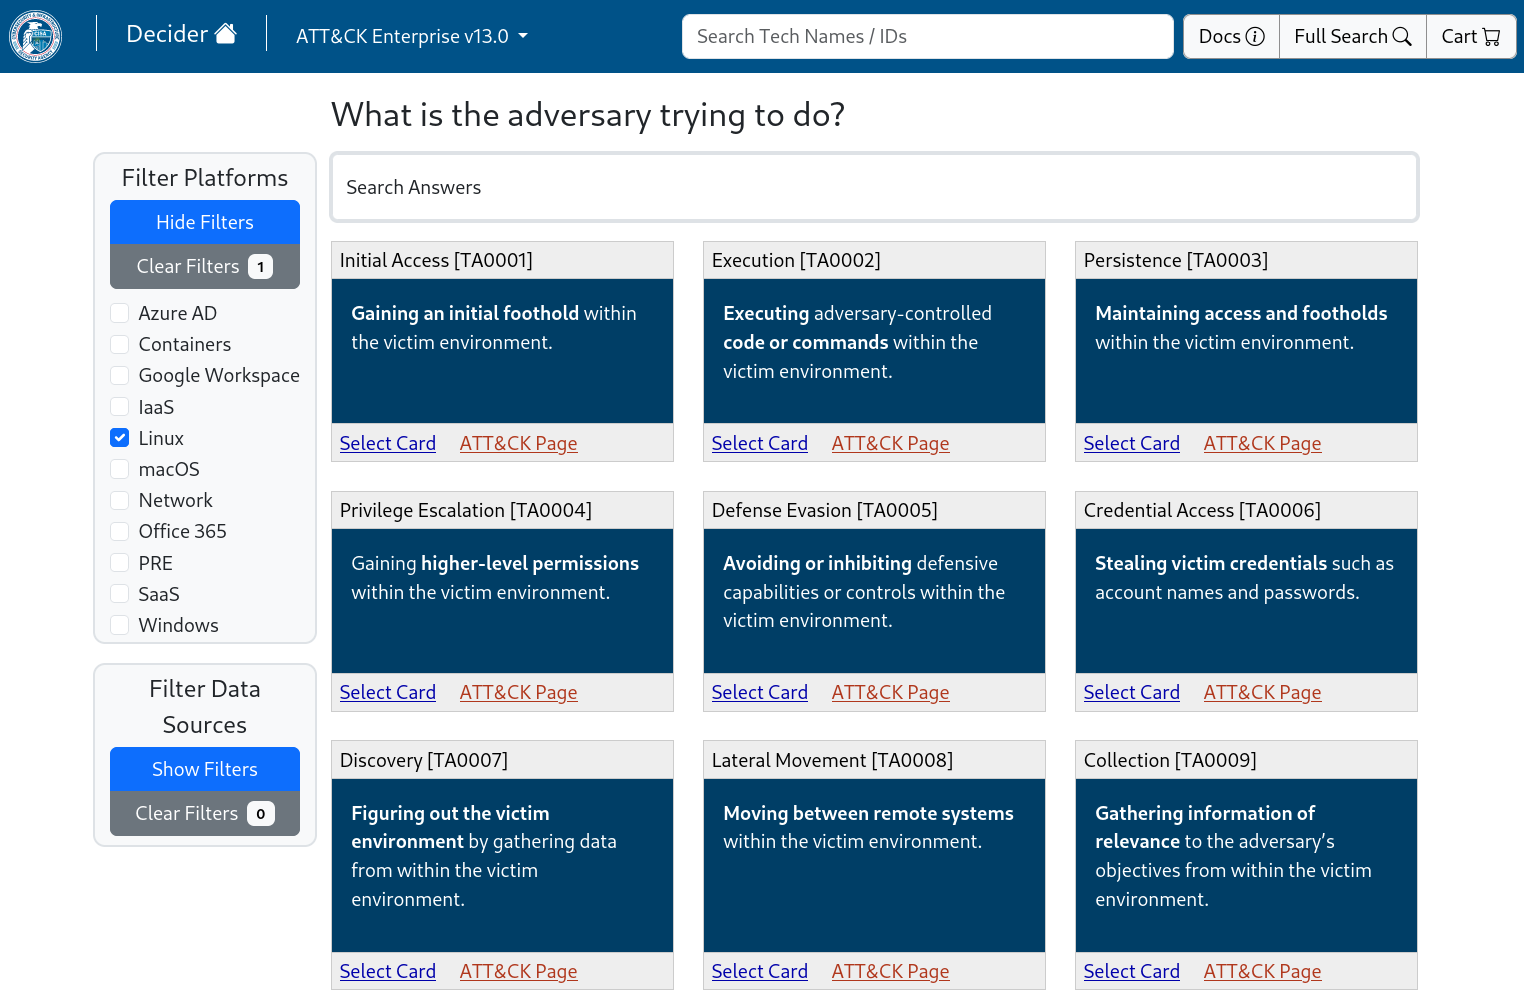
🔍 Búsqueda completa de técnicas

Expresiones booleanas, coincidencias de prefijos y derivación incluidos. Decider's Full Technique Search Page
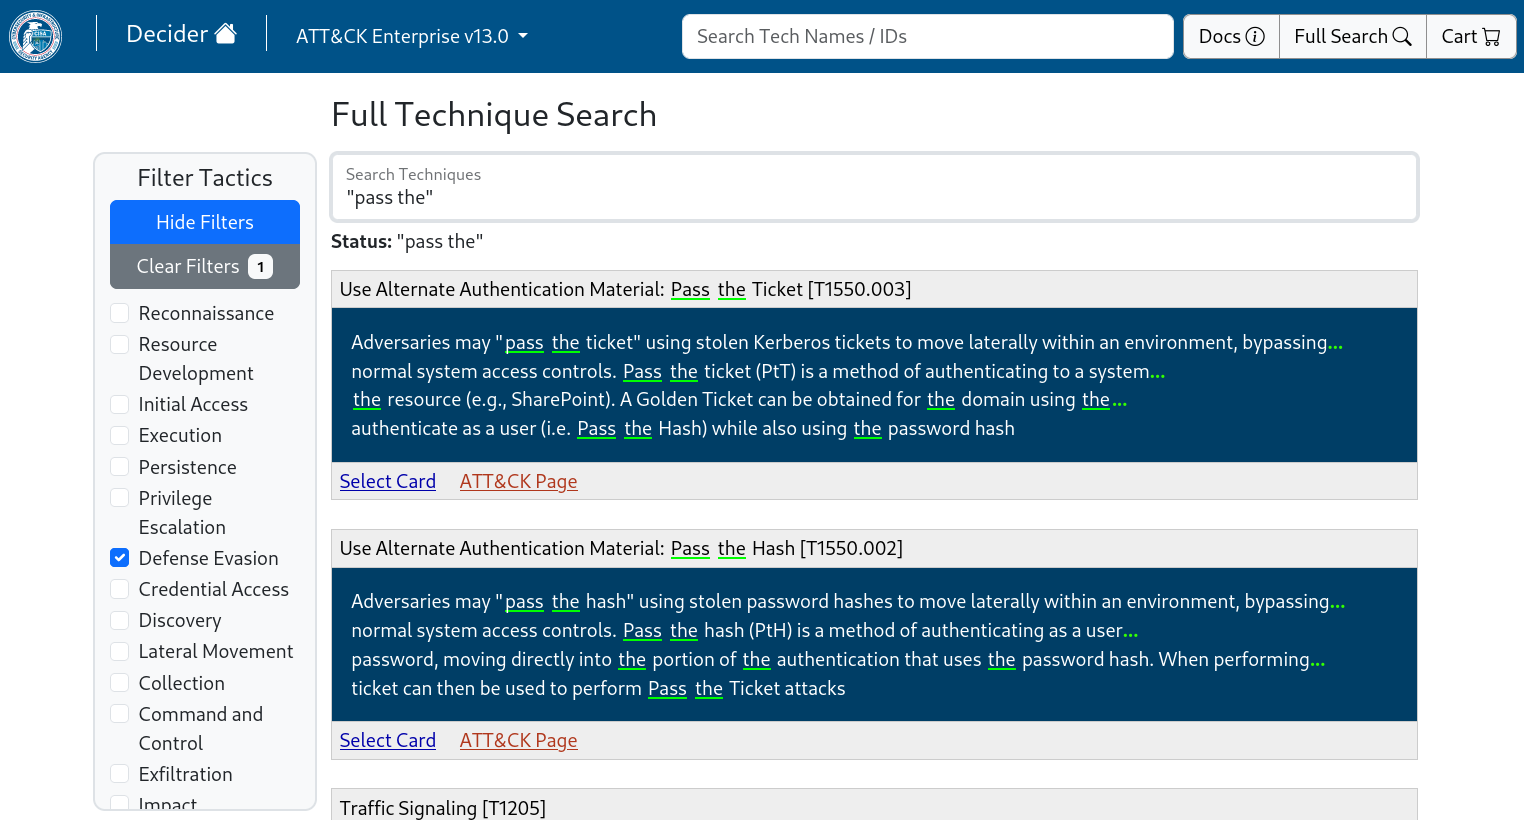
Instalación

🐳 Docker

Mejor opción para el 99% de las personas

git clone https://github.com/cisagov/decider.git
cd decider
cp .env.docker .env
# edit .env - define DB_ADMIN_PASS, DB_KIOSK_PASS, CART_ENC_KEY, APP_ADMIN_PASS
# no default passwords are given :)
cp -r default_config/. config/
sudo docker compose up

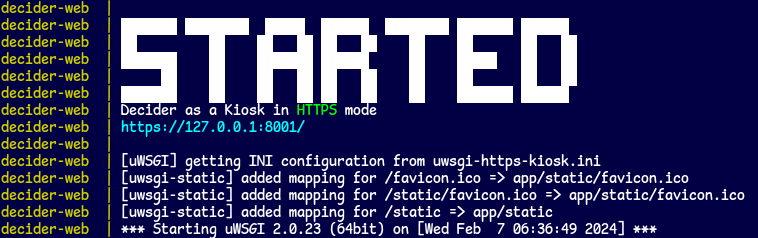
Luego visita el enlace una vez iniciado (por defecto: http://localhost:8001/). Decider on Docker Boot Terminal Output
Configuración facilitada

¿Cambiar config/? Solo:

sudo docker compose stop
sudo docker compose start

Sin embargo, cambiar variables en .env requiere

sudo docker compose up

lo que recreará los contenedores con entornos modificados

HTTPS / URL

Determinación del endpoint (variables .env):
  • WEB_HTTPS_ON='' -> http://WEB_IP:WEB_PORT/
  • WEB_HTTPS_ON='anything' -> https://WEB_IP:WEB_PORT/
Ubicación del certificado HTTPS
  • Escribe estos 2 archivos para configurar SSL:
    • config/certs/decider.key
    • config/certs/decider.crt
  • Si falta alguno de los archivos, se genera y utiliza un certificado autofirmado

🧑‍💻 Instalación manual

⚠️ Instrucciones desactualizadas

  • Docker es el método de instalación preferido
  • Las instrucciones de instalación manual requieren ajustes si se siguen
  • Necesitas Python 3.12+ (las instrucciones mencionan Python 3.8.16, que no funcionará ⚠️)
  • Puede que necesites PostgreSQL 16 (las instrucciones mencionan PostgreSQL 12+, que debería funcionar)

Ubuntu 22.04

Guía de instalación de Ubuntu

CentOS 7

Guía de instalación de CentOS

Nota sobre requisitos de Pip

Para todos
pip install -r requirements-pre.txt
pip install -r requirements.txt
Para desarrolladores
pip install -r requirements-dev.txt
pre-commit install

Otros SO

Lee las guías de Ubuntu y CentOS y recrea las acciones según tu plataforma.

Windows

open() en Python usa la codificación de texto predeterminada del sistema

  • Esto es utf-8 en macOS y Linux
  • Esto es windows-1252 en Windows
  • Esto causa problemas al leer los json para el proceso de construcción de la base de datos
  • Agregar encoding='utf-8' como argumento en cada open() puede permitir la implementación en Windows
macOS

(Al menos usuarios M1) Asegúrate de (1) instalar Postgres antes de (2, 3) instalar los requisitos pip

  1. brew install postgresql
  2. pip install -r requirements-pre.txt
  3. pip install -r requirements.txt

⚙️ Requisitos

al 24 de abril de 2023

Software

Docker

Versión(es) exacta(s) requerida(s) no especificada(s).

  • Se debe utilizar una versión actualizada de Docker y Docker Compose.
  • docker compose debería funcionar, mientras que docker-compose está desactualizado.

Manual

  • Sistema Operativo
    • CentOS 7+
    • Ubuntu 22.04.2+
    • Fedora 37+ funciona bien (las versiones anteriores también deberían funcionar)
  • Python 3.12+ (las instrucciones mencionan Python 3.8.16, que no funcionará ⚠️)
  • PostgreSQL 16 (las instrucciones mencionan PostgreSQL 12+, que debería funcionar)

Hardware

Especificaciones sugeridas

  • 1-2 núcleos
  • 1-2 GB de memoria
  • 20 GB de espacio en disco

Decider aún no ha sido probado con muchos usuarios concurrentes (esto cambiará pronto). Pero es extremadamente ligero: se sitúa aproximadamente en 250MB de RAM total para ambos contenedores (docker stats). Alcanza un pico durante el proceso de construcción donde las fuentes se cargan en RAM, llegando a unos 375MB.


🧑‍⚖️ Descargo de responsabilidad sobre datos de ATT&CK®

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




