 chernstepanov/dirtyfrag-for-dummies
Análisis técnico y PoC depurada para CVE-2026-43284 (Dirty Frag), una vulnerabilidad del kernel Linux en xfrm-ESP que permite la corrupción de la caché de páginas mediante splice() y escrituras in-place en la ventana de repetición.

Este repositorio contiene un diagrama técnico depurado y notas complementarias para la vulnerabilidad del kernel de Linux comúnmente conocida como Dirty Frag y rastreada para la ruta xfrm-ESP como CVE-2026-43284.
El problema pertenece a la clase más amplia de Dirty Frag descubierta por Hyunwoo Kim (@v4bel). Una variante relacionada con RxRPC se rastrea por separado como CVE-2026-43500.
El propósito de este material es:
splice(), fragmentos skb, páginas respaldadas por archivos y corrupción de la caché de páginas;Este repositorio no es una guía de explotación.
En términos prácticos, el repositorio expande y documenta la prueba de concepto original pública de Dirty Frag ESP en una forma más inspeccionable. Los materiales incluidos están destinados únicamente a sistemas Linux de 64 bits.
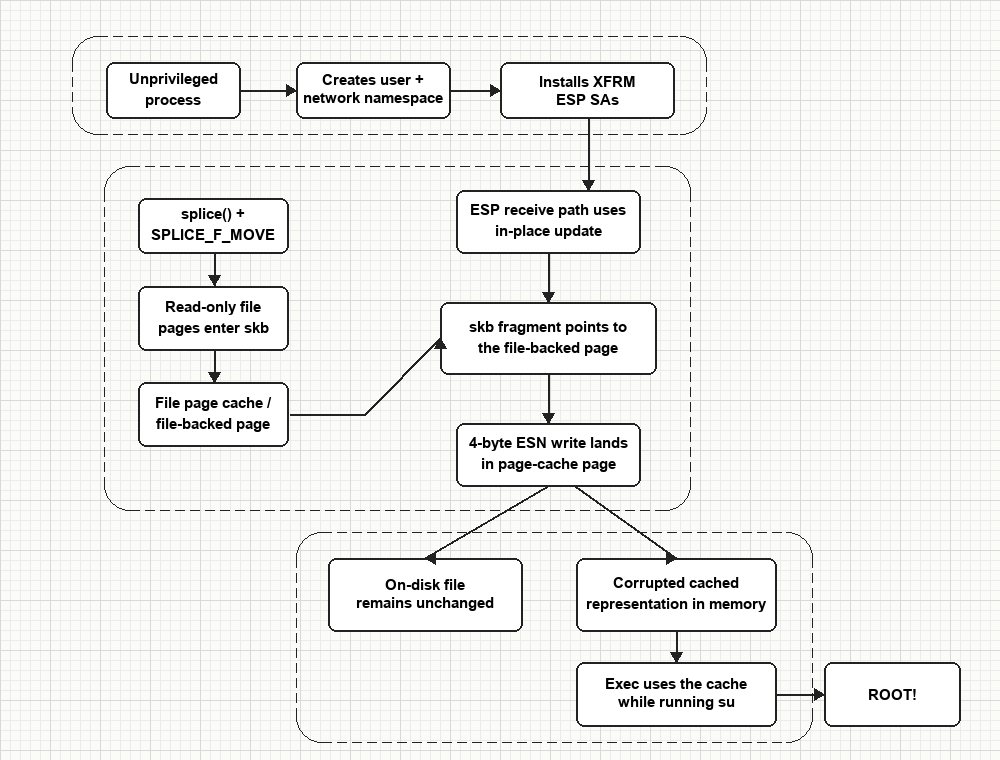
A alto nivel, el problema está ligado a un manejo defectuoso in situ en la ruta de recepción de xfrm ESP.
La cadena es la siguiente:
unshare(CLONE_NEWUSER | CLONE_NEWNET);/usr/bin/su se mueven a una ruta de paquetes UDP mediante splice() y SPLICE_F_MOVE;skb;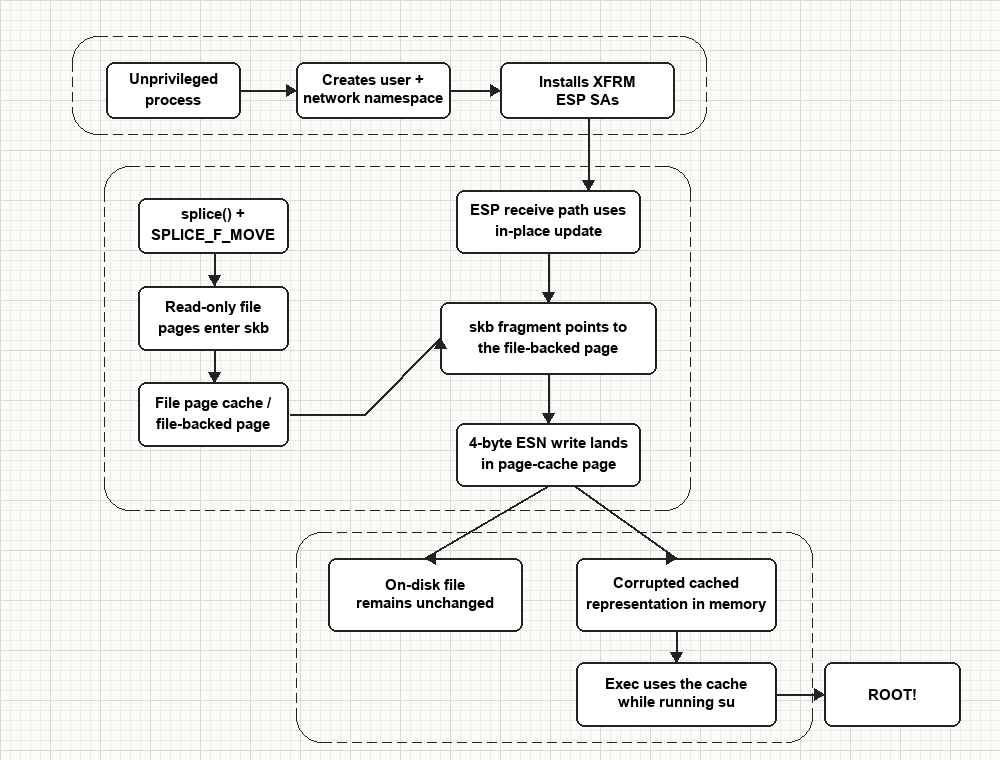
poc/dirtyfrag_sim.cpp — artefacto fuente de investigación en C++ depuradopoc/dirtyfrag — artefacto binario de 64 bits compiladodocs/dirtyfrag-flow.png — diagrama generado para publicaciónEl repositorio también incluye un artefacto binario C++ compilado a partir del archivo fuente C++. Ejemplo de comando de compilación:
g++ -std=c++17 -o poc/dirtyfrag poc/dirtyfrag.cpp
Kernels desde cac2661c53f3 (2017-01-17) hasta f4c50a4034e6 (2026-05-05, corrección publicada).
La ventana de exposición efectiva es de aproximadamente 9 años.
Este repositorio se proporciona únicamente para investigación defensiva, documentación y análisis educativo.
No lo utilice para atacar sistemas reales, modificar ejecutables con privilegios u obtener acceso no autorizado.
La clase de vulnerabilidad fue descubierta por Hyunwoo Kim (@v4bel). Este repositorio es un artefacto de investigación independiente depurado, destinado a un análisis más rápido.
f4c50a4034e6