
 charmve/pystegosploit
PoC - Entrega de Exploit mediante Esteganografía y Políglotas, CVE-2014-0282

[video1] | [video2] | [página]
por Charmve - yidazhang1 [at] gmail[dot]com, @Charmve @therealsaumil @amichael
Mayo 2021
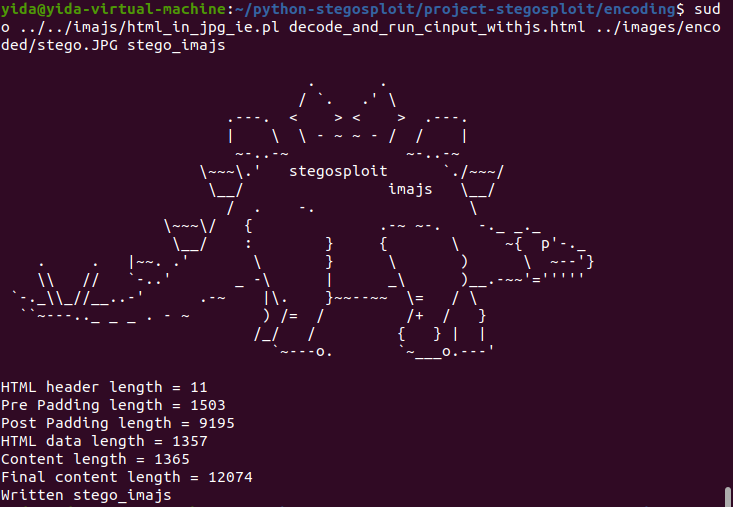
Stegosploit crea una nueva forma de codificar exploits de navegador "drive-by" y entregarlos a través de archivos de imagen. Estas cargas útiles son indetectables con los medios actuales. Este documento analiza dos amplias técnicas subyacentes utilizadas para la entrega de exploits basados en imágenes: esteganografía y políglotas. Los exploits de navegador drive-by se codifican esteganográficamente en imágenes JPG y PNG. El archivo de imagen resultante se fusiona con código decodificador HTML y Javascript, convirtiéndolo en un políglota HTML+Imagen. El políglota se ve y se siente como una imagen, pero se decodifica y se activa en el navegador de una víctima cuando se carga.
Stegosploit consta de herramientas que permiten a un usuario analizar imágenes, codificar esteganográficamente datos de exploits en archivos JPG y PNG, y convertir las imágenes codificadas en archivos políglotas que pueden representarse como HTML o ejecutarse como Javascript.
La versión actual de Stegosploit es 0.2 y se puede encontrar en el Número 0x08 de la Revista Internacional de Proof-of-Concept o Lárgate (Poc||GTFO). Tenga en cuenta que deberá leer hasta el final del artículo en PoC||GTFO para encontrar la pista sobre cómo extraer el kit de herramientas.
README.mdcopying.txt - WTFPLstego/
image_layer_analysis.html - Analizar las capas de bits de una imageniterative_encoding.html - Codificar un exploit en una imagen JPG o PNGimagedecoder.html - Decodificar una imagen codificada esteganográficamenteimagedecode.jshistogram.jsmd5.jsbase64.jsexploits/
exploits.js - Código de exploit predefinidodecoder_cve_2014_0282.html - Código decodificador + elementos HTML de CVE-2014-0282imajs/
html_in_jpg_ie.pl - Generar políglota JPG+HTML para IEhtml_in_jpg_ff.pl - Generar políglota JPG+HTML para Firefoxhtml_in_png.pl - Generar una políglota PNG+HTML (para cualquier navegador)pngenum.pl - Enumerar los chunks FourCC de un archivo PNGjpegdump.c - Enumerar los segmentos de un archivo JPGCRC32.pmPNGDATA.pmproject-stegosploit/ - Parte Principal video 1 | texto 1
encoding/ - núcleo
iterative_encoding.html - Codificación esteganográfica del código del exploitimage_layer_analysis.htmlimagedevoder.htmldecode_and_run_cinput_withjs.htmlexploits/ - decoder.htmlimages/ - imágenes codificadas y originalespolyglots/ - lena_poly_demo.htmlscripts/ - Crea una políglota HTML+PNG polyglot_with_jpg.pytmp/ run jpegdump.c fue escrito por Ralph Giles y se puede descargar desde https://svn.xiph.org/experimental/giles/jpegdump.c
En este repositorio, importantemente, project-stegosploit es la parte clave, que muestra cómo ocultar código de exploit en una imagen, codificar/decodificar y ejecutar el framework meterpreter.
El código del exploit se inserta dentro de los píxeles de la imagen para que la imagen contenga el código del exploit. Luego, IMAJS crea una imagen políglota que se leerá como una imagen y contiene un decodificador que extraerá y ejecutará el exploit de JavaScript.
El exploit que usaremos es un exploit de Use-after-free de Internet Explorer (CVE-2014-0282).
python -m http.server 8000
Destacados:
10.0.2.2:5000.html y .jpg) Refactor CRC32.pm
Refactor PNGDATA.pm
Refactor html_in_jpg_ie.pl
Refactor pngenum.pl
Servidor de demostración
/statictemplate_renderMi repositorio
Este repositorio sigue el acuerdo de código abierto GPL, por favor asegúrese de entenderlo.
Prohibimos estrictamente todos los actos que violen cualquier ley nacional a través de este programa, utilice este programa dentro del ámbito legal.
Por defecto, el uso de este elemento se considerará como su aceptación de nuestras reglas. Asegúrese de cumplir con los estándares morales y legales.
Si no cumple, usted será responsable de las consecuencias, ¡y el autor no asumirá ninguna responsabilidad!
yidazhang1[#]gmail[dot]com
--/tools/msf4$ ./msfconsole -r ./tmp/load_meterpreter.rcREADME.md - Muestra cómo usar este project-stegosploit