Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ch4120N-CVE-Pulse — Agregador de PoC (Proof-of-Concepts) de CVE en vivo con búsqueda inteligente e inteligencia de amenazas | Kitploit
Herramientas/GitHubGitHub/ch4120n/ch4120n-cve-pulse
Gestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoEscáneres de VulnerabilidadesFeeds y Agregadores de AmenazasAnálisis de VulnerabilidadesExplotaciónScripting y AutomatizaciónRecopilación de InformaciónInteligencia de AmenazasRecursos Curados
3116hace 6h 16mAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
GitHubch4120n/ch4120n-cve-pulse

Ch4120N-CVE-Pulse

Agregador de PoC (Proof-of-Concepts) de CVE en vivo con búsqueda inteligente e inteligencia de amenazas

Ver RepositorioSitio web
Compartir
Ch4120N CVE Pulse Logo Preview

⚡ Ch4120N CVE Pulse

Agregador de PoC de CVE en vivo con búsqueda inteligente e inteligencia de amenazas

Language License Status

GitHub stars GitHub forks


CVE Pulse descubre, puntúa e indexa automáticamente Pruebas de Concepto de CVE desde GitHub.
Las enriquece con puntuaciones EPSS y datos de CISA KEV, crea instantáneas y diferencias diarias, y sirve un sitio web estático rápido y con búsqueda


📋 Tabla de Contenidos

  • 👨‍💻 Creador del Proyecto
  • 🎯 Qué Hace
  • ✨ Características Clave
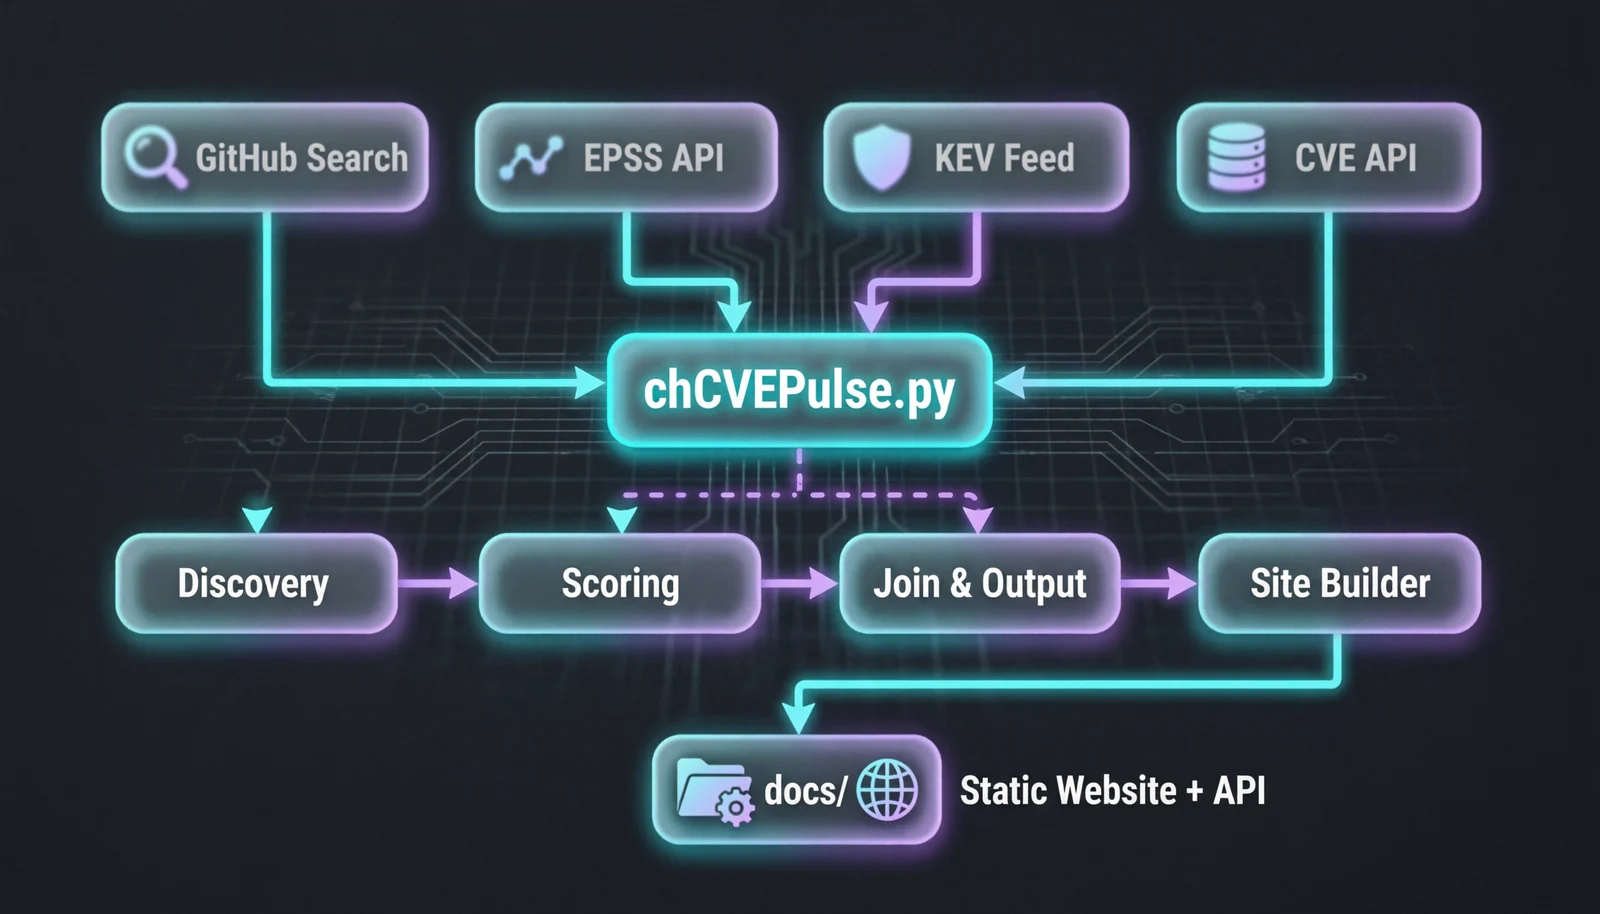
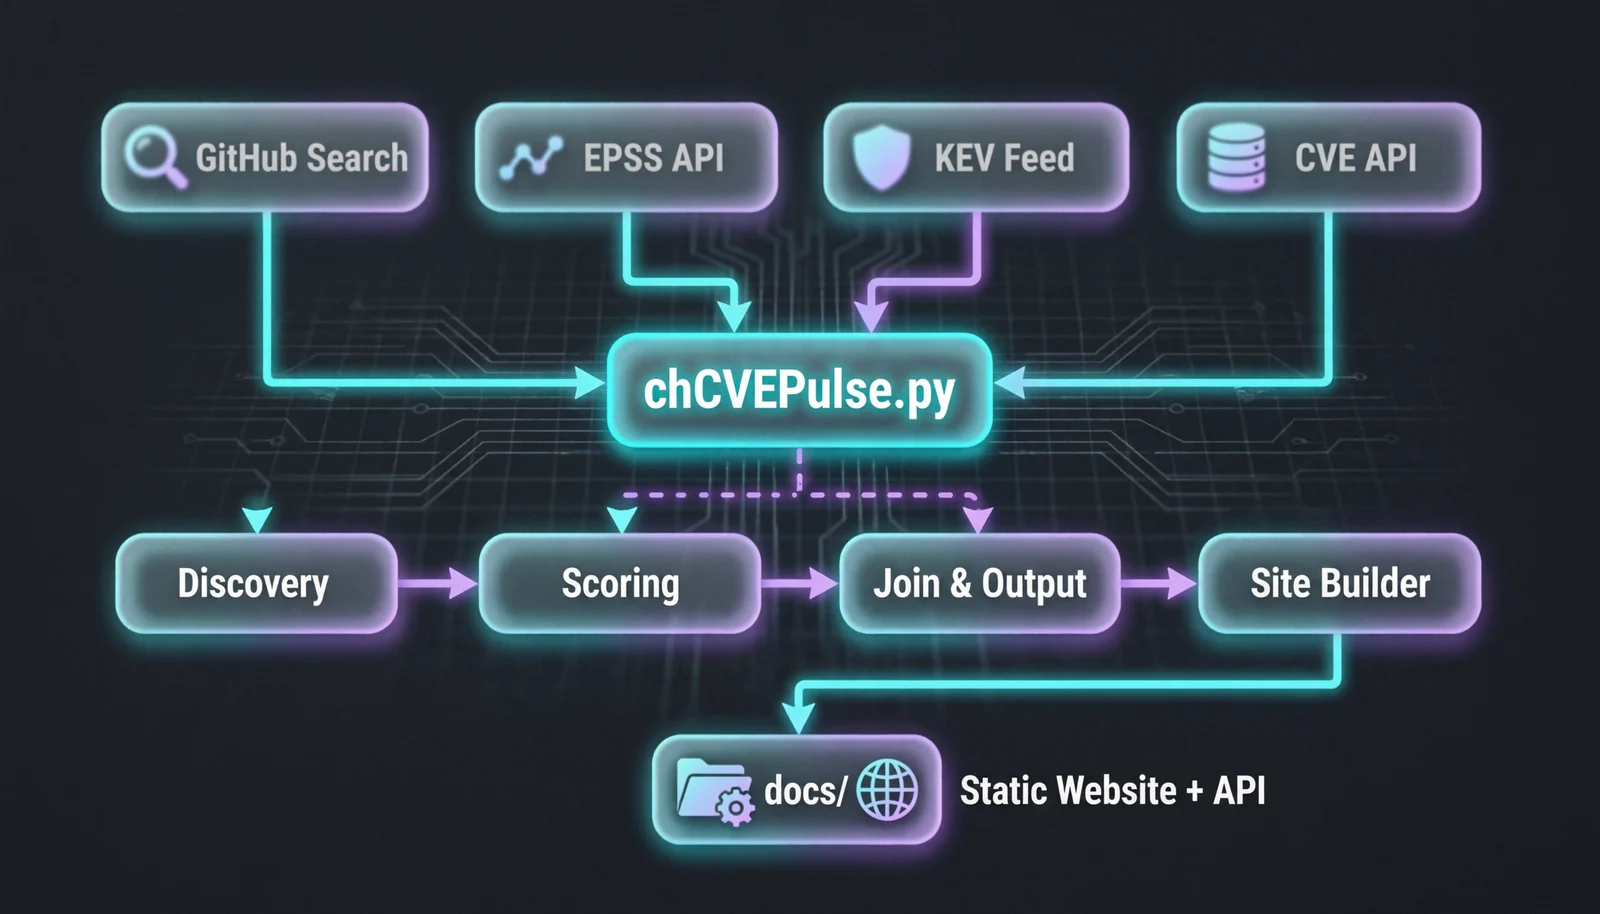
  • 🧱 Arquitectura
  • ⚙️ Cómo Funciona
  • 🚀 Inicio Rápido
  • 📦 Instalación
  • 💻 Uso
    • Subcomandos
    • Pipeline Completo
  • 📊 Salida y Sitio Web
  • 🗂️ Estructura del Proyecto
  • 🔧 Configuración
  • 📡 Fuentes de Datos
  • 📅 Automatización (CI/CD)
  • 📈 PoC en Tendencia
  • ⚠️ Descargo de Responsabilidad
  • 📄 Licencia

👨‍💻 Creador del Proyecto

Ch4120N – Entusiasta de la seguridad y amante de la automatización.
📧 [email protected]


🎯 Qué Hace

  1. Obtiene las últimas puntuaciones EPSS y el catálogo de Vulnerabilidades Explotadas Conocidas (KEV) de CISA.
  2. Escanea GitHub en busca de repositorios que contengan PoC de exploits para CVE (usando búsqueda + metadatos de GraphQL).
  3. Puntúa cada candidato con un modelo de confianza (estrellas, recencia, coincidencias de palabras clave, lista negra, etc.).
  4. Combina los datos de PoC con EPSS y KEV, luego construye una API JSON completa.
  5. Genera un sitio web estático con un potente motor de búsqueda del lado del cliente.
  6. Crea instantáneas diarias y diferencias para que puedas rastrear nuevos PoC de alta confianza.

✨ Características Clave

  • 🔍 Descubrimiento Automatizado de PoC – búsqueda de código/repositorios en GitHub con múltiples ventanas
  • 🧠 Puntuación Inteligente – coincidencias de código vs documentación, número de estrellas, recencia, lista negra y heurísticas
  • 📈 Integración EPSS y KEV – la lista KEV de CISA y las puntuaciones EPSS de FIRST se combinan con los datos de PoC
  • 📊 Instantáneas y Diferencias Diarias – ve qué es nuevo, qué se promovió a "alta confianza" y qué se eliminó
  • 🌐 Sitio Web con Búsqueda – búsqueda difusa por ID de CVE, proveedor, producto, palabra clave, con filtros negativos (-windows)
  • 🚀 Totalmente Automatizado – los pipelines de GitHub Actions actualizan todo según lo programado
  • 💾 Cero Costos de Servidor – todos los datos son JSON/HTML estáticos, alojados en GitHub Pages
  • 🛡️ Soporte de Lista Negra – ignora repositorios ruidosos o irrelevantes

🧱 Arquitectura

Project Architecture Sample

⚙️ Cómo Funciona

  1. fetch-epss descarga los 2000 CVE principales por puntuación EPSS.
  2. fetch-kev descarga el catálogo KEV de CISA.
  3. sync-cves lee data/github.txt y obtiene metadatos de CVE desde la API de MITRE, luego crea/actualiza archivos markdown para cada CVE.
  4. pipeline (o comandos individuales build-*):
    • Construye un alcance de CVE a escanear (desde github.txt o aquellos previamente de baja confianza).
    • Usa la API de búsqueda de GitHub para encontrar repositorios que mencionen el ID de CVE.
    • Enriquece los candidatos con metadatos del repositorio (estrellas, lenguaje, temas) mediante GraphQL.
    • Puntúa cada repositorio y asigna un nivel de confianza (alta, media, baja).
    • Escribe archivos JSON por CVE, un índice y una lista de los 100 principales.
    • Crea una instantánea del estado actual y una diferencia contra el día anterior.
  5. build-site genera CVE_list.json, trending_poc.json y la página HTML estática.
  6. El sitio web (docs/) se despliega en GitHub Pages.

🚀 Inicio Rápido```bash

Clone the repository

git clone https://github.com/Ch4120N/Ch4120N-CVE-Pulse.git cd Ch4120N-CVE-Pulse

Install dependencies

pip install -r requirements.txt

Download base data

python chCVEPulse.py fetch-epss python chCVEPulse.py fetch-kev

Sync your initial CVE list (from data/github.txt)

python chCVEPulse.py sync-cves

Run the full discovery pipeline (needs GITHUB_TOKEN for higher rate limits)

export GITHUB_TOKEN=your_token_here python chCVEPulse.py pipeline --days 7

Generate the static website

python chCVEPulse.py build-site

Open docs/index.html in your browser

root@kitploit:~
---

## 📦 Instalación

**Requisitos:**
- Python 3.9+
- `pip`

Instala los paquetes:```bash
pip install -r requirements.txt

(requirements.txt incluye requests, jinja2 y cualquier otra dependencia.)


💻 Uso

Todas las operaciones se realizan a través del único script chCVEPulse.py.

Subcomandos

ComandoDescripción
fetch-epssDescargar datos de EPSS
fetch-kevDescargar el catálogo KEV
sync-cvesActualizar los markdowns de CVE desde data/github.txt
build-siteGenerar el sitio web estático (lista de CVE + HTML)
build-diffsConstruir el diff diario a partir de las dos últimas instantáneas
build-joinedCrear endpoints JSON combinados de KEV+EPSS+PoC
pipelineEjecutar el pipeline completo (descubrir → generar → diff → sitio)

Ejemplos:```bash

Fetch new data

python chCVEPulse.py fetch-epss --limit 2000 python chCVEPulse.py fetch-kev

Update a specific CVE

python chCVEPulse.py sync-cves --cve CVE-2025-12345

Full pipeline (daily mode)

python chCVEPulse.py pipeline --days 7 --mode daily --limit 50

Regenerate website only

python chCVEPulse.py build-site --html-mode summary

root@kitploit:~
### Pipeline completo

El subcomando `pipeline` se puede ajustar:

- `--days` : cuántos días atrás buscar en GitHub (predeterminado: 7)
- `--mode` : `daily` (CVE recientes, más rápido) o `weekly` (escaneo más amplio)
- `--limit` : máximo de CVE a escanear (predeterminado: 50)
- `--cve` : especificar uno o más ID de CVE a escanear
- `--skip-discovery` : solo regenerar salidas a partir de datos existentes
- `--check-links` : verificar que las URL de los repositorios sigan activas

---

## 📊 Salida y sitio web

Tras una ejecución exitosa del pipeline, `docs/` contiene:

- **`index.html`** – la página de búsqueda principal (impulsada por `logic.js` y `style.css`)
- **`CVE_list.json`** – todos los CVE con descripciones y enlaces a PoC
- **`trending_poc.json`** – PoC actualizados recientemente (desde el README autoactualizado)
- **`api/v1/`** – endpoints JSON completos tipo REST:
  - `joined_top.json` – CVE de alta prioridad con PoC, EPSS y estado KEV
  - `kev.json` – lista KEV enriquecida
  - `epss_top.json` – CVE principales por EPSS con PoC
  - `cve/{CVE-ID}.json` – información detallada de PoC por CVE
  - `snapshots/` – instantáneas del estado diario
  - `diffs/` – cambios de un día a otro

La búsqueda admite **coincidencia difusa**, filtros por proveedor/producto y términos negativos (p. ej., `-windows`).

---

## 🗂️ Estructura del proyecto```
Ch4120N-CVE-Pulse/
├── chCVEPulse.py
├── scripts/
│   ├── config.py
│   ├── helpers.py
│   ├── github_api.py
│   ├── scoring.py
│   ├── discovery.py
│   ├── outputs.py
│   ├── diff.py
│   ├── joined.py
│   ├── site.py
│   ├── sync.py
│   ├── fetch_epss.py
│   ├── fetch_kev.py
│   └── pipeline.py
├── templates/
│   └── index.html# Jinja2 template for the website
├── data/
│   ├── github.txt# CVE -> PoC URL list (edit this)
│   ├── blacklist.txt
│   ├── cache/
│   └── evidence/
├── docs/
│   ├── api/v1/
│   └── index.html, style.css, logic.js
├── requirements.txt
└── README.md

🔧 Configuración

Casi todas las opciones se encuentran en scripts/config.py:

  • GITHUB_SOURCES – ruta a tu data/github.txt
  • EPSS_API_URL, KEV_URL, CVE_API_TEMPLATE – endpoints de API externos
  • HIGH_EPSS_THRESHOLD – EPSS mínimo para alertas "altas"
  • TOP_KEV_COUNT – cuántas entradas KEV conservar
  • SNAPSHOT_RETENTION_DAYS – cuánto tiempo conservar las instantáneas antiguas

📡 Fuentes de datos

FuenteDescripción
GitHub Search APIDescubre repositorios que mencionan IDs de CVE
GitHub GraphQLObtiene el número de estrellas, lenguaje, temas, estado de fork/archivado
FIRST EPSSSistema de puntuación de predicción de explotación
CISA KEVCatálogo de vulnerabilidades explotadas conocidas
MITRE CVE APIDescripciones oficiales de CVE, referencias, productos

Se recomienda un token de GitHub para aumentar los límites de tasa de la API (configúralo como la variable de entorno GITHUB_TOKEN).


📅 Automatización (CI/CD)

Tres flujos de trabajo de GitHub Actions mantienen todo actualizado:

  • sync_cve_pocs.yml – se ejecuta diariamente, lee data/github.txt, obtiene metadatos frescos de CVE y actualiza los archivos markdown.
  • hot_cves.yml – se ejecuta cada 6 horas, actualiza la sección Trending PoCs en este README.
  • site.yml – compila y despliega el sitio web estático en GitHub Pages.

Todos los flujos de trabajo están en .github/workflows/.


📈 Trending PoCs

La tabla de Trending PoCs a continuación se actualiza automáticamente cada 6 horas mediante el pipeline de CI.

2026 (últimos 20 de 584 repos)

StarsActualizadoRepositorioDescripción
4070⭐hace 4 horascopy-fail-CVE-2026-31431Copy Fail (CVE-2026-31431): LPE del kernel de Linux con 9 años de antigüedad encontrado por Xint Code de Theori
576⭐hace 8 díascve_2026_31431Exploit POC para CVE_2026_31431
329⭐hace 20 horasCVE-2026-54121Certighost POC
245⭐hace 8 horasCVE-2026-43499-popsicleImplementación de CVE-2026-43499 para 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
231⭐hace 4 díasCVE-2026-41089Investigación de vulnerabilidades de Netlogon y CLDAP con una prueba de concepto.
304⭐hace 1 díaCVE-2026-21858n8n Ni8mare - Cadena de lectura arbitraria de archivos no autenticada a RCE (CVSS 10.0)
208⭐hace 14 díasCVE-2026-24061Explotación de CVE-2026-24061
159⭐hace 6 díasCVE-2026-43499PoC de CVE-2026-43499
177⭐hace 2 díasCVE-2026-62911POC de RCE pre-auth en Exchange
825⭐hace 2 díasCVE-2026-24061PoC de exploit de CVE-2026-24061
141⭐hace 17 horasCVE-2026-42980-POCEXPLOIT PÚBLICO + INVESTIGACIÓN de CVE-2026-42980
101⭐hace 17 horasCVE-2026-75604-poc

2025 (últimos 20 de 594 repos)

StarsActualizadoRepositorioDescripción
1430⭐hace 1 díaCVE-2025-55182Explicación y PoC completo de RCE para CVE-2025-55182
792⭐hace 8 díasCVE-2025-55182-researchPOC de CVE-2025-55182
717⭐hace 2 díasCVE-2025-33073Exploit PoC para el fallo de reflexión NTLM en SMB.
528⭐hace 14 horasCVE-2025-32463_chwootEscalada de privilegios a root a través del binario sudo con la opción chroot. CVE-2025-32463
477⭐hace 8 díasCVE-2025-32463Escalada de privilegios local a root mediante Sudo chroot en Linux
313⭐hace 19 horasCVE-2025-53770-ExploitHerramienta de explotación de inyección WebPart de SharePoint
314⭐hace 17 díasCVE-2025-55182Detector de vulnerabilidad RCE de RSC/Next.js y extensión de Chrome PoC – CVE-2025-55182 y CVE-2025-66478
1062⭐hace 7 díasReact2Shell-CVE-2025-55182-original-pocPruebas de concepto originales para React2Shell CVE-2025-55182
406⭐hace 2 díasCVE-2025-24071_PoCCVE-2025-24071: Fuga de hash NTLM mediante extracción de RAR/ZIP y archivo .library-ms
213⭐hace 1 díaCVE-2025-32023PoC y exploit para CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"
385⭐hace 10 díasColorOS-CVE-2025-10184

2024 (últimos 20 de 636 repos)

StarsActualizadoRepositorioDescripción
2456⭐hace 2 díasCVE-2024-1086Exploit de prueba de concepto de escalada de privilegios local universal para CVE-2024-1086, funciona en la mayoría de los kernels de Linux entre v5.14 y v6.6, incluidos Debian, Ubuntu y KernelCTF. La tasa de éxito es del 99.4% en imágenes de KernelCTF.
689⭐hace 1 díaCVE-2024-38063poc para CVE-2024-38063 (RCE en tcpip.sys)
497⭐hace 20 díascve-2024-6387-pocuna condición de carrera en el manejador de señales en el servidor de OpenSSH (sshd)
517⭐hace 1 díaCVE-2024-49113LdapNightmare es una herramienta PoC que prueba un Windows Server vulnerable contra CVE-2024-49113
526⭐hace 2 díasCVE-2024-6387_CheckCVE-2024-6387_Check es una herramienta ligera y eficiente diseñada para identificar servidores que ejecutan versiones vulnerables de OpenSSH
224⭐hace 31 díasCVE-2024-38077RDL的堆溢出导致的RCE
378⭐hace 23 díascve-2024-6387-pocPoC de 32 bits para CVE-2024-6387 — espejo del original 7etsuo/cve-2024-6387-poc
333⭐hace 8 díasCVE-2024-21338Vulnerabilidad de escalada de privilegios local de Admin a Kernel en sistemas operativos Windows 10 y Windows 11 con HVCI habilitado.
331⭐hace 5 díasCVE-2024-0044CVE-2024-0044: una vulnerabilidad de alta severidad "run-as any app" que afecta a las versiones 12 y 13 de Android
320⭐hace 2 díasCVE-2024-4577PoC de ejecución remota de código por inyección de argumentos en PHP CGI (CVE-2024-4577)

2023 (últimos 20 de 531 repos)

StarsActualizadoRepositorioDescripción
784⭐hace 14 díasCVE-2023-38831-winrar-exploitGenerador de exploit de winrar CVE-2023-38831
504⭐hace 2 díasWindows_LPE_AFD_CVE-2023-21768Exploit de LPE para CVE-2023-21768
381⭐hace 3 díasCVE-2023-32233CVE-2023-32233: Linux内核中的安全漏洞
418⭐hace 10 díasCVE-2023-0386CVE-2023-0386在ubuntu22.04上的提权
116⭐hace 8 díasCVE-2023-21839Weblogic CVE-2023-21839 RCE (无需Java依赖一键RCE)
394⭐hace 19 díasCVE-2023-4911PoC para CVE-2023-4911
284⭐hace 13 díasCVE-2023-21608Adobe Acrobat Reader - CVE-2023-21608 - Exploit de ejecución remota de código
317⭐hace 35 díasCVE-2023-4863
246⭐hace 2 díasCVE-2023-44487Escaneo básico de vulnerabilidades para ver si los servidores web pueden ser vulnerables a CVE-2023-44487
245⭐hace 45 díasCVE-2023-7028Este repositorio presenta una prueba de concepto de CVE-2023-7028
228⭐hace 57 díasCVE-2023-3519Exploit de RCE para CVE-2023-3519
168⭐hace 2 díasCVE-2023-36745

2022 (últimos 20 de 560 repos)

StarsActualizadoRepositorioDescripción
1132⭐hace 1 díaCVE-2022-0847-DirtyPipe-ExploitUn exploit de root para CVE-2022-0847 (Dirty Pipe)
570⭐hace 8 díasCVE-2022-23222CVE-2022-23222: Escalada de privilegios local en eBPF del kernel de Linux
360⭐hace 37 díasCVE-2022-21907Vulnerabilidad de ejecución remota de código en la pila del protocolo HTTP CVE-2022-21907
357⭐hace 15 horasCVE-2022-40684Un exploit de prueba de concepto para CVE-2022-40684 que afecta a Fortinet FortiOS, FortiProxy y FortiSwitchManager
377⭐hace 35 díasCVE-2022-29464Exploit y writeup de RCE en WSO2 (CVE-2022-29464).
735⭐hace 2 horasCVE-2022-0847-DirtyPipe-ExploitsUna colección de exploits y documentación que se puede utilizar para explotar la vulnerabilidad Dirty Pipe de Linux.
437⭐hace 3 díasCVE-2022-25636CVE-2022-25636
487⭐hace 6 díasCVE-2022-2588exploit para CVE-2022-2588
497⭐hace 24 díasCVE-2022-0995exploit de CVE-2022-0995
385⭐hace 2 díasCVE-2022-39197RCE en CobaltStrike <= 4.7.1
414⭐hace 2 díasCVE-2022-33679One day basado en https://googleprojectzero.blogspot.com/2022/10/rc4-is-still-considered-harmful.html

⚠️ Aviso legal

Este proyecto está destinado a la inteligencia de amenazas, la gestión de vulnerabilidades y la investigación en seguridad defensiva.
No utilices los repositorios enlazados para ninguna actividad ilegal o no autorizada.
Los autores no alojan ni respaldan el código PoC – simplemente indexan información disponible públicamente.


📄 Licencia

Licencia GPLv3 – consulta el archivo LICENSE para ver el texto completo.


"Mantente por delante de las amenazas – rastrea cada PoC de CVE en tiempo real."

⭐ Si este proyecto te ayuda, ¡considera darle una estrella!

GitHub stars

Hecho con ❤️ por Ch4120N

Descargar herramienta
PoC de RCE en Windows de Next.js CVE-2026-75604
124⭐hace 7 díasCVE-2026-41651
102⭐hace 23 horasCVE-2026-43499-Poc-AnalysisAnálisis de vulnerabilidad y prueba de concepto (PoC) para CVE-2026-43499 que afecta a dispositivos Xiaomi. Solo con fines educativos y de investigación.
111⭐hace 25 díasCVE-2026-31431-Advanced-ExploitCVE-2026-31431 纯文件利用
18⭐hace 6 díasCVE-2026-43499-Poc-AnalysisAnálisis de vulnerabilidad y prueba de concepto (PoC) para CVE-2026-43499 que afecta a dispositivos Xiaomi. Solo con fines educativos y de investigación.
63⭐hace 29 díasCVE-2026-45504Lectura de archivos de Microsoft Exchange CVE-2026-45504
41⭐hace 8 díasCVE-2026-31431
109⭐hace 6 díasCopy-Fail-Exploit-CVE-2026-31431La mayoría de los LPE de Linux necesitan una ventana de carrera o un offset específico del kernel. Copy Fail es un fallo lógico lineal, no necesita ninguno de los dos. El mismo script de Python de 732 bytes (o .c elf) obtiene root en todas las distribuciones de Linux lanzadas desde 2017.
83⭐hace 7 díasCVE-2026-0073-Android-adbd-authentication-bypass-POC
ColorOS短信漏洞,以及用户自救方案
281⭐hace 17 horasCVE-2025-55182-advanced-scanner-
432⭐hace 2 díasNext.js-RSC-RCE-Scanner-CVE-2025-66478Un escáner de línea de comandos para la detección por lotes de versiones de aplicaciones Next.js y determinar si se ven afectadas por la vulnerabilidad CVE-2025-66478.
197⭐hace 1 díaPOC-CVE-2025-24813Este repositorio contiene un script de prueba de concepto (PoC) automatizado para explotar CVE-2025-24813, una vulnerabilidad de ejecución remota de código (RCE) en Apache Tomcat. La vulnerabilidad permite a un atacante cargar un payload serializado malicioso al servidor, lo que lleva a la ejecución arbitraria de código mediante deserialización cuando se cumplen condiciones específicas.
190⭐hace 183 díasRSC-Detect-CVE-2025-55182RSC Detect CVE 2025 55182
194⭐hace 8 díasCVE-2025-30208-EXPCVE-2025-30208-EXP
142⭐hace 10 díasCVE-2025-32433CVE-2025-32433 https://github.com/erlang/otp/security/advisories/GHSA-37cp-fgq5-7wc2
119⭐hace 2 díasCVE-2025-43300Este es un POC para IOS 0click CVE-2025-43300
160⭐hace 8 díasCVE-2025-21756Exploit para CVE-2025-21756 para el kernel de Linux 6.6.75. ¡Mi primer exploit del kernel de Linux!
195⭐hace 27 díasCVE-2025-32756-POCPrueba de concepto para CVE-2025-32756 - Una vulnerabilidad crítica de desbordamiento de búfer basado en pila que afecta a múltiples productos de Fortinet.
285⭐hace 2 díasCVE-2024-21413PoC de CVE-2024-21413 para el laboratorio THM
775⭐hace 1 díaCVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-VulnerabilityVulnerabilidad de ejecución remota de código en Microsoft Outlook
195⭐hace 2 díasCVE-2024-6387Vulnerabilidad de ejecución remota de código no autenticada en el servidor OpenSSH (CVE-2024-6387)
9⭐hace 40 díasCVE-2024-38077-POC
235⭐hace 59 díasCVE_2024_30078_POC_WIFIconcepto básico para el último CVE del controlador wifi de Windows
181⭐hace 6 díasCVE-2024-25600Ejecución remota de código no autenticada – Bricks <= 1.9.6
208⭐hace 2 díasCVE-2024-23897CVE-2024-23897
87⭐hace 40 díasCVE-2024-40725-CVE-2024-40898CVE-2024-40725 y CVE-2024-40898, que afectan a las versiones 2.4.0 a 2.4.61 de Apache HTTP Server. Estos fallos representan riesgos significativos para los servidores web de todo el mundo, lo que podría provocar la divulgación de código fuente y ataques de falsificación de solicitudes del lado del servidor (SSRF).
113⭐hace 14 díasCVE-2024-6387PoC - Vulnerabilidad de ejecución remota de código no autenticada en el servidor OpenSSH (Escáner y Exploit)
156⭐hace 16 díasCVE-2024-21413Vulnerabilidad de divulgación de información en Microsoft Outlook (fuga de hash de contraseña) - POC con Expect Script
226⭐
hace 10 días
CVE-2023-20887
RCE pre-autenticado en VMWare vRealize Network Insight (CVE-2023-20887)
345⭐hace 2 díasCVE-2023-23397-POC-Powershell
183⭐hace 2 díasCVE-2023-28252
136⭐hace 40 díasCVE-2023-2640-CVE-2023-32629Escalada de privilegios en Ubuntu GameOver(lay)
240⭐hace 8 díasWeblogic-CVE-2023-21839
205⭐hace 2 díasCVE-2023-46747-RCEexploit para RCE de f5-big-ip cve-2023-46747
236⭐hace 2 díasCVE-2023-29357Vulnerabilidad de elevación de privilegios en Microsoft SharePoint Server
166⭐hace 8 díasCVE-2023-25157CVE-2023-25157 - Inyección SQL en GeoServer - PoC
281⭐hace 10 díasCVE-2022-0847CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 是存在于 Linux内核 5.8 及之后版本中的本地提权漏洞。攻击者通过利用此漏洞,可覆盖重写任意可读文件中的数据,从而可将普通权限的用户提升到特权 root。 CVE-2022-0847 的漏洞原理类似于 CVE-2016-5195 脏牛漏洞(Dirty Cow),但它更容易被利用。漏洞作者将此漏洞命名为“Dirty Pipe”
354⭐hace 18 horasCVE-2022-21894baton drop (CVE-2022-21894): Vulnerabilidad de omisión de la función de seguridad de arranque seguro
609⭐hace 2 díasCVE-2022-38694_unlock_bootloaderEsta es una omisión de verificación de firma de un solo uso. Para la omisión persistente de verificación de firma, consulta https://github.com/TomKing062/CVE-2022-38691_38692
377⭐hace 2 díasCVE-2022-0185CVE-2022-0185
284⭐hace 31 díascve-2022-27255
265⭐hace 172 díasCVE-2022-39952POC para CVE-2022-39952
238⭐hace 31 díasCVE-2022-20699RCE no autenticado en Cisco Anyconnect VPN (rwx stack)
236⭐hace 9 díasCVE-2022-30075RCE autenticado en Tp-Link Archer AX50 (CVE-2022-30075)
218⭐hace 10 díasCVE-2022-34918POC de escalada de privilegios local en netfilter nf_tables CVE-2022-34918