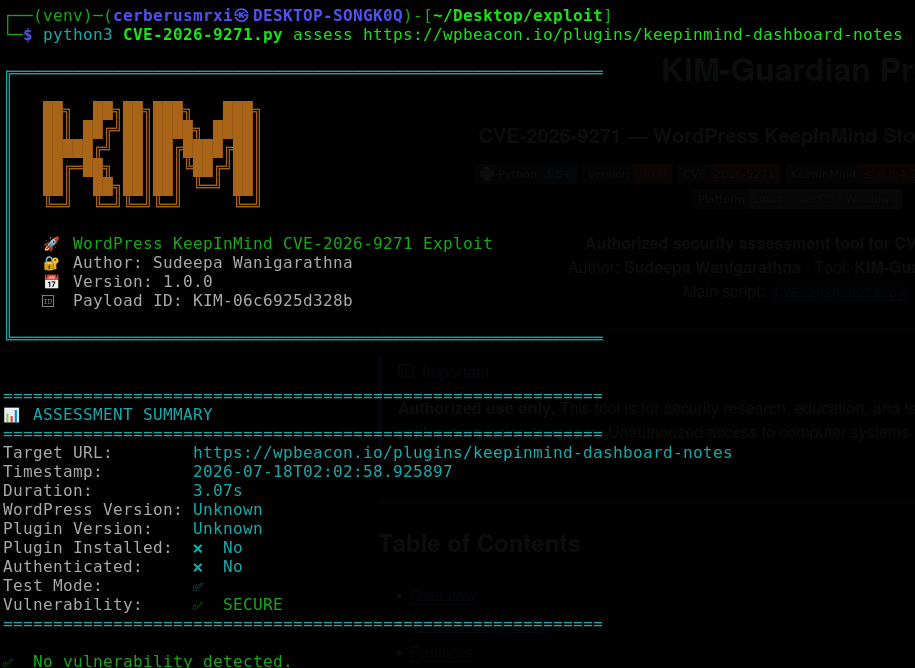
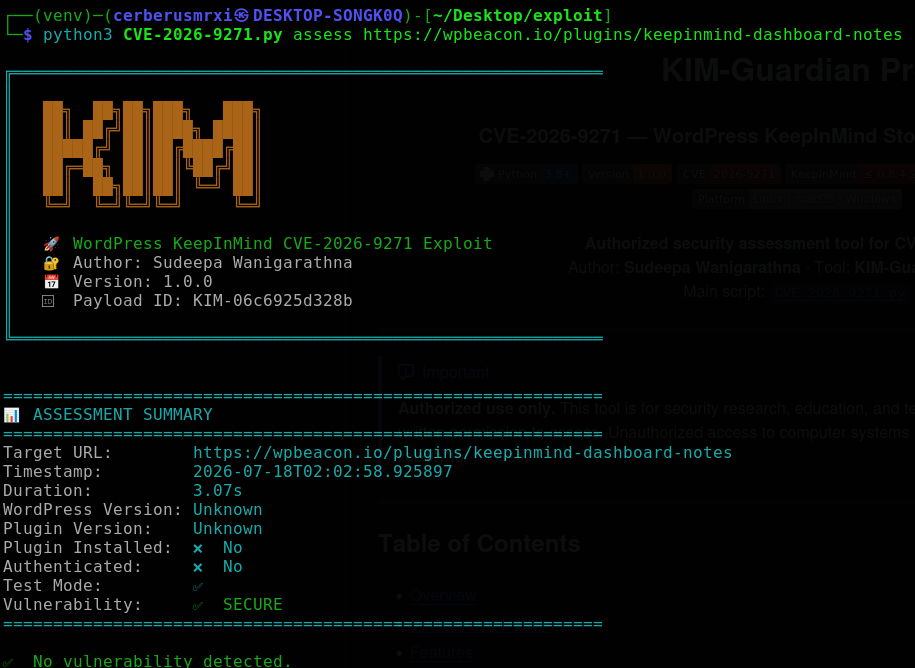
 cerberusmrxi/wordpress-keepinmind-cve-2026-9271-exploit
Herramienta autorizada de evaluación de XSS almacenado para CVE-2026-9271 en el plugin KeepInMind de WordPress. Detecta versiones vulnerables, inyecta payloads de prueba seguros y admite escaneo masivo con informes SQLite.


Herramienta de evaluación de seguridad autorizada para CVE-2026-9271
Autor: Sudeepa Wanigarathna · Herramienta: KIM-Guardian Pro v1.0
Script principal: CVE-2026-9271.py
[!IMPORTANT] Solo uso autorizado. Esta herramienta es para investigación de seguridad, educación y prueba de sistemas que poseas o tengas permiso explícito por escrito para evaluar. El acceso no autorizado a sistemas informáticos es ilegal. El autor no asume ninguna responsabilidad por el mal uso.
CVE-2026-9271 es un problema de cross-site scripting (XSS) almacenado en el plugin KeepInMind (Dashboard Notes) de WordPress. La sanitización insuficiente del contenido de las notas permite que un usuario autenticado con privilegios bajos (Contribuidor+) almacene HTML/JS que se ejecuta en el navegador de un administrador, lo que puede llevar a compromiso de sesión de administrador / toma de control de la cuenta.
KIM-Guardian Pro (CVE-2026-9271.py) es una herramienta de evaluación en Python para evaluadores autorizados para:
reports/| Atributo | Valor |
|---|---|
| CVE ID | CVE-2026-9271 |
| Vector de ataque | Autenticado (Contribuidor+) → XSS almacenado → Impacto en administrador |
| Impacto | XSS en navegador de administrador; posible toma de control de cuenta en instalaciones vulnerables |
| Producto afectado | WordPress KeepInMind / KeepInMind Dashboard Notes |
| Versiones afectadas | ≤ 0.8.4.2 (parcheado en 0.8.4.3+) |
| Tipo de vulnerabilidad | Cross-Site Scripting (XSS) Almacenado |
| CWE | CWE-79 (Improper Neutralization of Input During Web Page Generation) |
| Superficie | Rol |
|---|---|
/wp-json/keepinmind/v1/notes | API REST utilizada para crear/leer notas |
/wp-admin/ | Panel de administración donde las notas almacenadas pueden renderizarse |
| Ruta del plugin | /wp-content/plugins/keepinmind-dashboard-notes/ |
--no-cleanup)| Capacidad | Descripción |
|---|---|
| Detección de plugin | Comprueba rutas de instalación de KeepInMind y cadenas de versión |
| Versión de WordPress | Extrae metadatos de generador/versión cuando están disponibles |
| Modo de prueba seguro | Marcador superpuesto por defecto que prueba XSS sin capturar credenciales |
| Evaluación autenticada | Inicia sesión con credenciales de Contribuidor+ para inyección REST completa |
| Limpieza de payload | Elimina las notas inyectadas después de la evaluación |
| Escaneo masivo | Escaneo multihebra de lista de URL para plugin + versión vulnerable |
| Historial SQLite | Almacena evaluaciones en kim_guardian.db |
| Informes de texto | Escribe informes con marca de tiempo bajo reports/ |
| Servidor de captura | Oyente HTTP local opcional para simulaciones de captura de credenciales en laboratorio |
| Interfaz web | Dashboard Flask opcional (modo web) |
| Capacidad | Descripción |
|---|---|
| Registro detallado | Depuración en archivo + consola bajo logs/ |
| Soporte de proxy | Enrutar tráfico a través de Burp u otros proxies HTTP |
| Tiempo de espera configurable | Tiempo de espera por solicitud (30s por defecto) |
| Pool de trabajadores | Concurrencia ajustable para escaneos masivos |
pipcd /path/to/exploit
python3 -m venv venv
source venv/bin/activate # Windows: venv\Scripts\activate
pip install -r requirements.txt
# Paquetes adicionales recomendados usados por este script:
pip install colorama beautifulsoup4 requests flask
python3 CVE-2026-9271.py --help
requests>=2.31.0
beautifulsoup4>=4.12.0
colorama>=0.4.6
flask>=3.0.0          # opcional — solo modo web
Reemplaza
https://lab.examplesolo con un objetivo de laboratorio o autorizado.
# Ayuda / modos
python3 CVE-2026-9271.py --help

# Evaluación segura de un solo objetivo (por defecto: payload de prueba)
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor -p 'password' -v

# Escaneo masivo de versión / plugin
python3 CVE-2026-9271.py bulk -f targets.txt -w 8 -o bulk_results.txt

# Listar evaluaciones recientes desde SQLite
python3 CVE-2026-9271.py db --list --limit 20

# Servidor de captura local (solo laboratorio)
python3 CVE-2026-9271.py capture --port 5000

# Interfaz web opcional
python3 CVE-2026-9271.py web --host 127.0.0.1 --port 8080
python3 CVE-2026-9271.py --help
python3 CVE-2026-9271.py assess --help
El modo por defecto utiliza una superposición de prueba que no captura. Proporciona credenciales de Contribuidor+ para la inyección a través de la API REST.
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor \
  -p 'password' \
  -v
Flujo de trabajo:
-u / -p)--no-cleanup)reports/kim_assessment_*.txt
