 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
Framework autorizado de explotación de inyección SQL para CVE-2020-5504 en phpMyAdmin, con enumeración automatizada de bases de datos, inyección ciega, soporte de proxy e informes estructurados para pruebas de penetración e investigación de seguridad.

Marco de investigación y pruebas de seguridad autorizadas para identificar y validar CVE-2020-5504 en implementaciones de phpMyAdmin



Resumen · Características · Instalación · Uso · Informes · Arquitectura · Contribuciones
Aviso de uso responsable: Este proyecto está pensado únicamente para sistemas de tu propiedad o para los que tengas autorización explícita de evaluar. No lo utilices contra sistemas públicos, de terceros o de producción sin permiso por escrito y un alcance de pruebas definido.
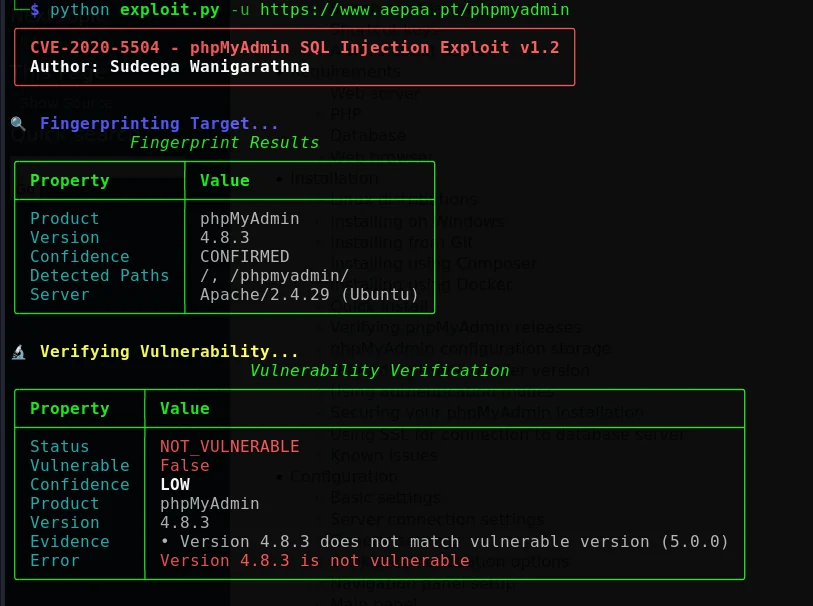
| Salida CLI | Uso |
|---|---|
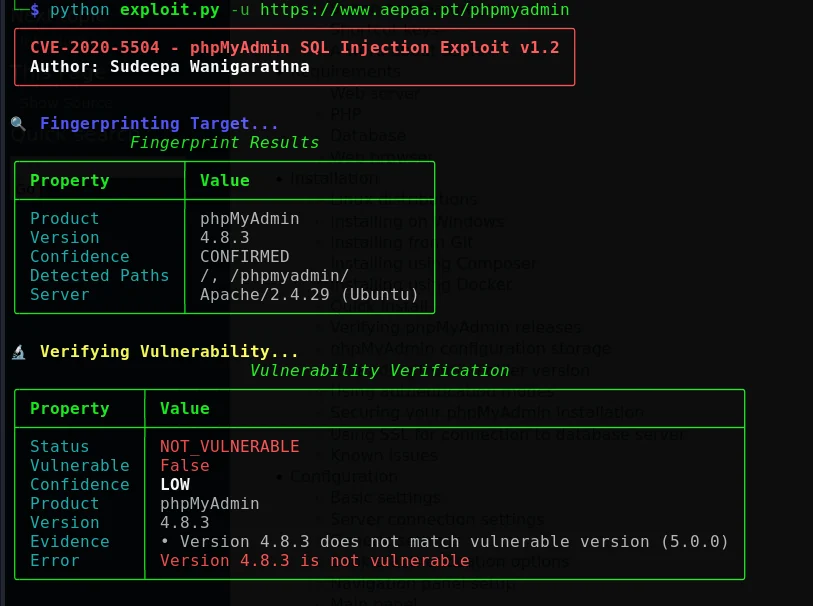 | 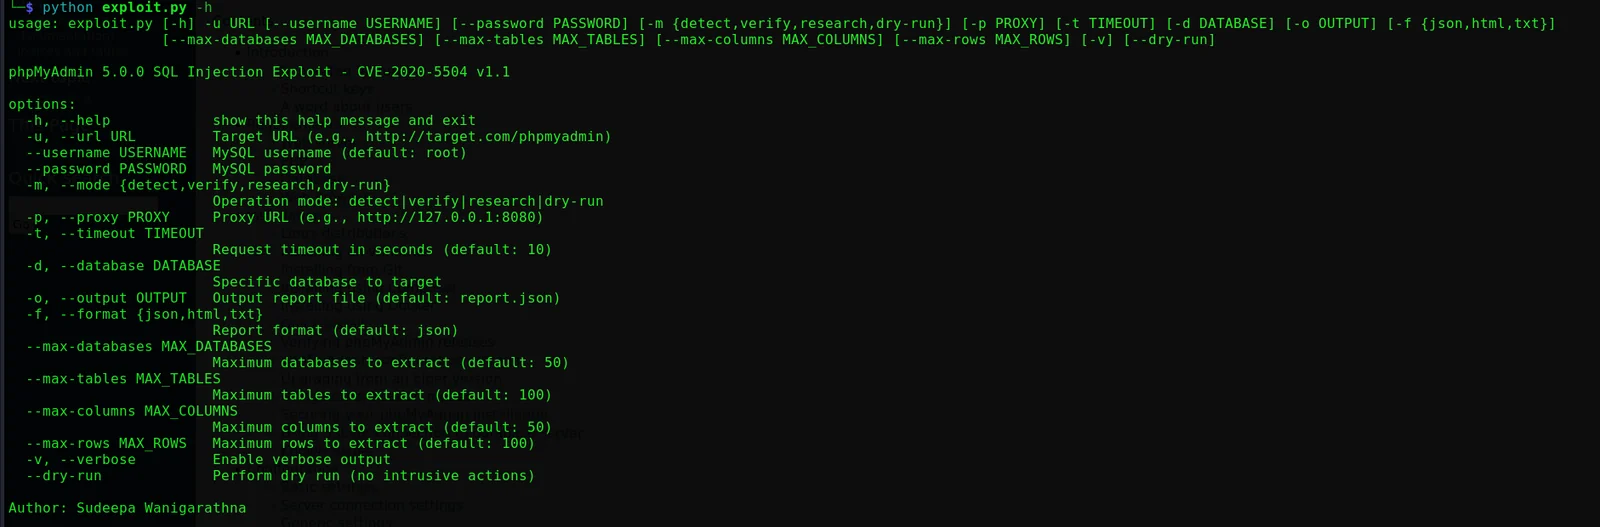 |
CVE-2020-5504 es una vulnerabilidad de inyección SQL que afecta a la página de cuentas de usuario de phpMyAdmin. Según el aviso oficial de phpMyAdmin, están afectadas las versiones 4.x anteriores a 4.9.4 y phpMyAdmin 5.0.0; el aviso recomienda actualizar a 4.9.4 o posterior para la línea 4.x y a 5.0.1 o posterior para la línea 5.x.[1] La Base de Datos Nacional de Vulnerabilidades registra que la explotación requiere una cuenta MySQL válida para acceder al servidor.[2]
Este proyecto proporciona un flujo de trabajo estructurado para pruebas de penetración autorizadas, validación controlada e investigación de seguridad. Está diseñado para ayudar a los evaluadores a identificar un objetivo, verificar si parece estar afectado, documentar evidencia y producir informes estructurados para el seguimiento de la remediación.
El marco se organiza en torno a cuatro objetivos:
Identificar instalaciones de phpMyAdmin y recopilar indicadores relacionados con la versión.
Validar la posible exposición mediante comprobaciones controladas y no destructivas cuando sea posible.
Evaluar objetivos autorizados usando límites configurables, comportamiento de reintentos y proxy opcional.
Reportar los hallazgos en formatos fáciles de revisar, archivar e integrar en flujos de trabajo.
Este proyecto no sustituye a los parches, las directrices del proveedor, la configuración segura ni a un proceso formal de autorización de pruebas de penetración. No garantiza la detección de todas las implementaciones, configuraciones, versiones o condiciones de red. Todos los resultados deben revisarse manualmente y tratarse como evidencia de evaluación, no como un veredicto automático de seguridad.
Ejecuta esta herramienta contra un activo únicamente cuando tengas autorización clara del propietario del activo. La autorización debe definir el objetivo, la ventana de pruebas permitida, las técnicas autorizadas, las IP de origen, los requisitos de manejo de datos, los contactos de escalamiento y las condiciones de detención.
Nunca pruebes sistemas expuestos a internet solo porque sean accesibles. La accesibilidad no es un permiso.
Los modos de evaluación pueden producir información sobre bases de datos, tablas, columnas o registros. Trata toda la salida como potencialmente sensible. Almacena los informes con controles de acceso adecuados, evita colocar secretos en el historial del shell, cifra los informes cuando lo exijan las reglas de tu compromiso y elimina de forma segura los datos temporales al finalizar el compromiso.
Antes de iniciar una evaluación, confirma que dispones de un procedimiento conocido de copia de seguridad o recuperación, un canal de comunicación con el propietario del sistema y un plan documentado de reversión o detención. Prefiere un entorno de pruebas aislado siempre que esté disponible. Utiliza el modo menos intrusivo que responda a la pregunta de la evaluación.
| Área | Capacidad | Descripción |
|---|---|---|
| Descubrimiento | Huella digital automatizada | Identifica posibles implementaciones de phpMyAdmin y recopila indicadores de versión. |
| Validación | Verificación de vulnerabilidades | Realiza comprobaciones controladas con un manejo de resultados orientado a la confianza. |
| Flujo de trabajo | Múltiples modos de operación | Admite flujos de trabajo de detección, verificación, investigación y dry-run. |
| Gestión de sesiones | Gestión de tokens CSRF | Extrae y gestiona los valores relacionados con CSRF necesarios para el flujo de la aplicación. |
| Autenticación | Validación de múltiples señales | Utiliza múltiples indicadores para reducir falsos resultados de autenticación. |
| Evaluación | Enumeración de bases de datos | Admite la enumeración autorizada de bases de datos, tablas, columnas y datos seleccionados. |
| Investigación de inyecciones | Técnicas ciegas | Admite flujos de trabajo de investigación basados en booleanos y en tiempo, cuando la implementación lo permite. |
| Informes | JSON, HTML y TXT | Produce salida estructurada, con estilos y en texto plano para diferentes audiencias. |
| Fiabilidad | Reintentos y backoff | Reintenta solicitudes transitorias con comportamiento configurable. |
| Integraciones | Soporte de proxy | Puede usarse con Burp Suite u otro proxy de intercepción HTTP. |
| Usabilidad | Interfaz de terminal enriquecida | Proporciona salida con códigos de color, indicadores de progreso y mensajes de estado legibles. |
| Diagnósticos | Registro verboso | Expone información de diagnóstico adicional para la resolución autorizada de problemas. |
