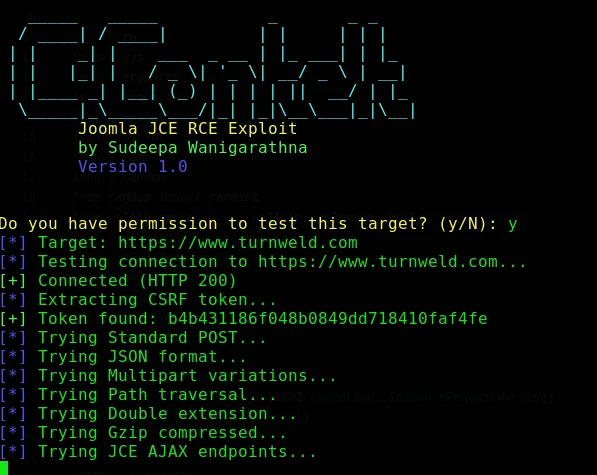
 cerberusmrxi/jcezploit-cve-2026-48907
Exploit automatizado de RCE para Joomla JCE (CVE-2026-48907) con shell interactiva, ejecución de comandos por lotes, descarga de archivos y soporte de proxy para pruebas de penetración autorizadas.

Una utilidad profesional de línea de comandos para pruebas de penetración autorizadas, investigación controlada de vulnerabilidades y validación defensiva.



Solo uso autorizado. Ejecute este proyecto exclusivamente contra sistemas de su propiedad o para los que tenga permiso explícito de pruebas. Utilice un entorno de laboratorio controlado siempre que sea posible.
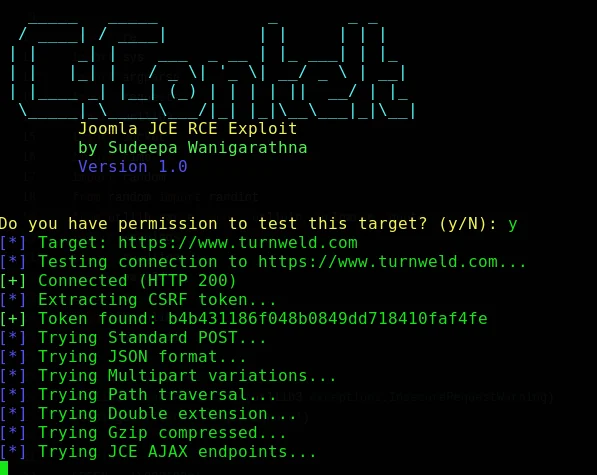
JCEzploit es una utilidad de investigación de seguridad de línea de comandos para evaluar la funcionalidad de importación de perfiles del componente Joomla Content Editor (JCE) en entornos donde el evaluador cuenta con autorización explícita. Está diseñada para probadores de penetración profesionales, investigadores de seguridad y defensores que necesitan reproducir y validar una condición de ejecución remota de código reportada en un entorno controlado.
El proyecto ofrece un flujo de trabajo estructurado de línea de comandos, soporte de proxy configurable, múltiples modos de ejecución, salida de diagnóstico e interfaz de sesión interactiva. Solo debe utilizarse contra objetivos que pertenezcan al operador o que estén cubiertos por una autorización escrita de pruebas.
Nota de publicación: Antes de publicar o distribuir este README, verifique el identificador CVE del proyecto, el rango de versiones afectadas, la versión corregida, el estado de divulgación y la matriz de pruebas frente a un registro autorizado del proveedor o de una base de datos de vulnerabilidades. Los metadatos a continuación reflejan la información del proyecto proporcionada y no deben tratarse como una confirmación independiente de la vulnerabilidad.
Este software puede provocar acceso no autorizado, exposición de datos, interrupción del servicio o compromiso del sistema cuando se utiliza contra un objetivo no aprobado. Los mantenedores no autorizan las pruebas de sistemas de terceros, infraestructura pública ni sistemas sin permiso documentado.
Al utilizar este proyecto, usted acepta:
Probar únicamente sistemas para los que tenga autorización escrita explícita.
Definir y seguir un alcance aprobado, una ventana de tiempo, un límite de tasa y reglas de enfrentamiento.
Evitar acceder, modificar, extraer o retener datos innecesarios.
Detener las pruebas de inmediato si la actividad corre el riesgo de interrumpir el servicio o afecta a usuarios no involucrados.
Cumplir con todas las leyes, regulaciones, contratos y políticas organizativas aplicables.
Aceptar la responsabilidad por las consecuencias del uso del software.
El autor y los colaboradores proporcionan este proyecto tal cual («as is») y no son responsables del uso indebido, daños, pérdida de datos, reclamaciones legales u otras consecuencias derivadas de su uso.
Los siguientes detalles se proporcionaron con el proyecto y requieren verificación independiente antes de utilizarlos en un aviso de seguridad o en una evaluación de producción.
| Campo | Detalle del proyecto proporcionado |
|---|---|
| Identificador de vulnerabilidad | CVE-2026-48907 |
| Problema reportado | Ejecución remota de código sin autenticación |
| Versiones afectadas reportadas | JCE 1.0.0 hasta 2.9.99.4 |
| Versión corregida reportada | JCE 2.9.99.5 |
| Entorno de prueba proporcionado | Joomla 3.10.11, JCE 2.9.15, Apache 2.4, PHP 7.4 |
| Severidad reportada | Crítica; posible compromiso total del sistema |
Para trabajo defensivo, confirme primero las versiones de Joomla y JCE implementadas, obtenga autorización, cree un plan de reversión y prefiera un método de validación no destructivo siempre que sea posible.
JCEzploit incluye las siguientes capacidades según lo descrito en los materiales del proyecto:
| Área | Capacidad |
|---|---|
| Flujo de trabajo | Flujo de trabajo automatizado de preparación de solicitudes y validación de vulnerabilidades |
| Interfaz de sesión | Sesión de comandos interactiva con historial, autocompletado y salida en color |
| Modos de ejecución | Modos interactivo, de comando único, por lotes, silencioso, verboso y orientado a depuración |
| Detección | Detección de token CSRF con múltiples patrones de respaldo |
| Control de red | Soporte de proxy HTTP/HTTPS para la inspección controlada de solicitudes |
| Fiabilidad | Agrupación de conexiones, tiempos de espera y manejo de errores |
| Operaciones de archivos | Funcionalidad de recuperación de archivos para escenarios de evaluación autorizados |
| Soporte de plataformas | Entornos Linux, macOS y Windows con Python 3.6+ |
La interfaz interactiva admite comandos como los siguientes. Utilice únicamente comandos no destructivos en entornos de prueba aprobados.
$> whoami       # Display the execution identity
$> id           # Display user and group information
$> pwd          # Display the current working directory
$> exit         # Close the session
| Requisito | Valor mínimo o soportado |
|---|---|
| Python | 3.6 o superior |
| Gestor de paquetes | pip |
| Sistemas operativos | Linux, macOS o Windows |
| Acceso a red | Solo se requiere para instalar dependencias y alcanzar un objetivo de prueba autorizado |
El conjunto exacto de dependencias se define en requirements.txt. Utilice un entorno virtual para aislar las dependencias del proyecto del sistema anfitrión.
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
cd JCEzploit-CVE-2026-48907

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

chmod +x jcezploit.py
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
Set-Location JCEzploit-CVE-2026-48907

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install -r requirements.txt
Si las políticas de ejecución de PowerShell impiden la activación, consulte la política de gestión de endpoints de su organización en lugar de debilitar los controles de seguridad a nivel global. El script también se puede invocar directamente mediante el intérprete del entorno virtual.
