

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BeaconEye — Caza balizas de CobaltStrike y registra la salida de comandos del operador. | Kitploit

Herramientas/GitHubGitHub/ccob/beaconeye
Forensia de MemoriaAnálisis de MalwareForensia DigitalComando y ControlInteligencia de Amenazas
GitHubccob/beaconeye

BeaconEye

Caza balizas de CobaltStrike y registra la salida de comandos del operador.

Ver Repositorio
96411244hace 2 añosRevisado por Kitploit
Compartir

BeaconEye

Introducción

BeaconEye escanea procesos en ejecución en busca de beacons activos de CobaltStrike. Cuando se encuentran procesos ejecutando un beacon, BeaconEye monitoreará cada proceso para detectar actividad C2.
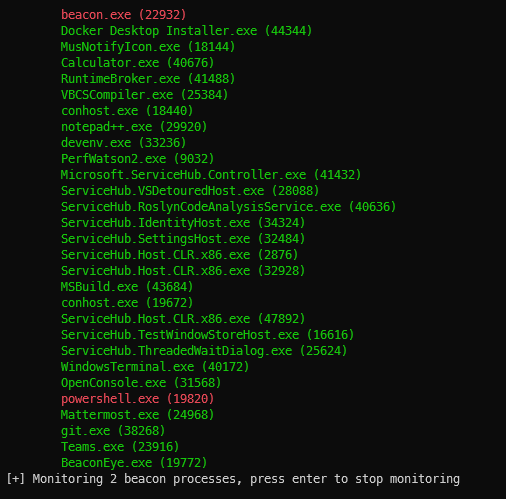
BeaconEye

Cómo funciona

BeaconEye escaneará procesos en vivo o archivos MiniDump en busca de posibles beacons de CobaltStrike. En el modo de proceso en vivo, BeaconEye opcionalmente se adjunta como depurador y comenzará a monitorear la actividad del beacon para tráfico C2 (actualmente se admiten beacons HTTP/HTTPS).

Las claves AES utilizadas para cifrar los datos C2 y el perfil malleable se decodifican sobre la marcha, lo que permite a BeaconEye extraer y descifrar la salida del beacon cuando el operador envía comandos.

Se crea una carpeta de registro de actividad por proceso relativa al directorio actual desde donde se ejecuta BeaconEye.

Uso

BeconEye by @_EthicalChaos_
  CobaltStrike beacon hunter and command monitoring tool x86_64

  -v, --verbose              Display more verbose output instead of just
                               information on beacons found
  -m, --monitor              Attach to and monitor beacons found when scanning
                               live processes
  -f, --filter=VALUE         Filter process list with names starting with x (
                               live mode only)
  -d, --dump=VALUE           A folder to use for MiniDump mode to scan for
                               beacons (files with *.dmp or *.mdmp)
  -h, --help                 Display this help

Características

  • Una carpeta de registro por proceso
  • Vuelca la configuración del beacon
  • Muestra la salida de la mayoría de los comandos del beacon
  • Guarda capturas de pantalla
  • Detecta beacons independientes e inyectados
  • Detecta beacons enmascarados con sleep_mask integrado
  • Escanea procesos en ejecución o Minidumps sin conexión

Advertencias

BeaconEye puede detectar todos los tipos de beacon, pero solo monitorea beacons HTTP/HTTPS. Actualmente, solo se decodifica la salida de los comandos, no las solicitudes de comandos. Consulte la lista de TODO a continuación para obtener una lista completa de las funciones previstas.

BeaconEye debe considerarse ALPHA, estoy interesado en recibir comentarios sobre beacons 4.x que no se pueden detectar o donde el perfil C2 malleable no se ha analizado correctamente, lo que resulta en una decodificación incorrecta de la salida.


Tareas pendientes

  • Implementar monitoreo de beacon de 32 bits
  • Agregar soporte para monitorear beacons de named pipe
  • Agregar soporte para monitorear beacons TCP
  • Agregar soporte para CobaltStrike 3.x
  • Agregar argumento de línea de comandos para apuntar a procesos específicos
  • Agregar argumento de línea de comandos para especificar la ubicación del registro de salida
  • Agregar soporte para extraer comandos del operador
  • Soporte para escanear archivos MiniDump

Referencias y Agradecimientos

  • La detección inicial del proceso beacon de BeaconEye se basa en gran medida en CobaltStrikeScan de @Apr4h.
  • La biblioteca NtApiDotNet de James Forshaw, que facilita la depuración e interacción de procesos desde C#.
  • @cube0x0 por su adaptación de un lector MiniDump puro administrado en C# que se usó como referencia.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




