CVE-2024-28784 — XSS almacenado en el Asistente de Reglas de IBM QRadar SIEM
- Vendedor: IBM
- Producto: IBM Security QRadar SIEM
- Versión afectada: 7.5.0 UpdatePackage 7 (Build 20230822112654)
- Componente: Asistente de Reglas (Bloque de Lógica de Expresiones Regulares)
- ID CVE: CVE-2024-28784
🐞 Resumen de la Vulnerabilidad
Existe una vulnerabilidad de cross-site scripting (XSS) almacenado en el componente Asistente de Reglas de QRadar SIEM. El problema radica en la sanitización inadecuada de la entrada controlada por el usuario dentro del bloque de lógica de "expresión regular". La entrada maliciosa que contiene HTML/JavaScript sin escapar puede almacenarse y ejecutarse más tarde en el contexto del navegador de otros usuarios autenticados.
📋 Pasos para Reproducir
- Inicie sesión en QRadar SIEM con una cuenta de usuario que tenga permisos de creación/edición de reglas.
- Navegue a:
Offense → Rules → Actions → New Event Rule
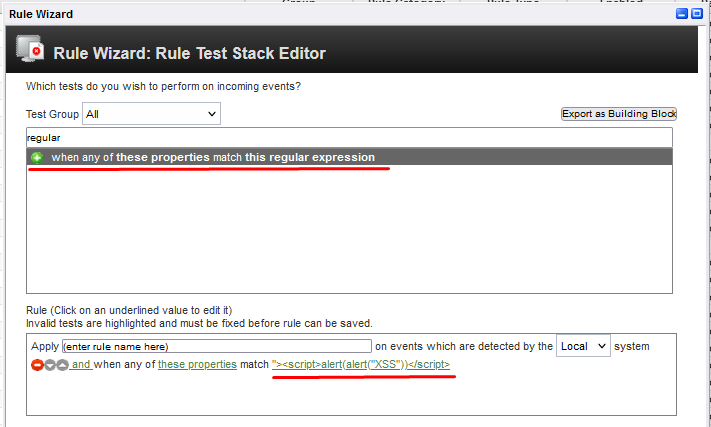
- Agregue un bloque de condición:
"cuando cualquiera de estas propiedades coincida con esta expresión regular" .
- Seleccione cualquier propiedad.
- En la entrada "esta expresión regular", ingrese el siguiente payload:
"><script>alert(alert('XSS'))</script>
- Haga clic en Enviar.
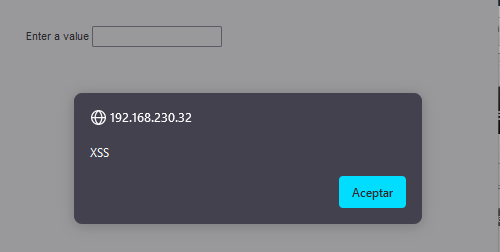
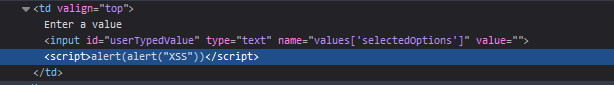
- Vuelva a abrir el bloque de reglas; el payload malicioso persiste y se activa al interactuar o cargar.
🔐 Requisitos de Acceso
- Autenticación: Sí
- Privilegios: Cualquier usuario con acceso a la creación/edición de reglas
⚙️ Detalles Técnicos
- Tipo de Vulnerabilidad: Cross-site Scripting Almacenado (XSS)
- Vector: Interfaz Web → Asistente de Reglas
- Punto de Inyección: Campo de Expresión Regular
- Persistencia: Almacenado en la configuración y se activa al visualizar
- Error de Seguridad: Sanitización incorrecta de entrada y reflejo en contexto HTML
⚠️ Impacto
Esta vulnerabilidad XSS permite a un atacante:
- Ejecutar JavaScript arbitrario en la sesión del navegador de otro usuario
- Realizar secuestro de sesión o robo de tokens
- Robar datos sensibles de usuarios autenticados
- Suplantar usuarios o escalar privilegios (si usuarios privilegiados activan el payload)
- Redirigir a las víctimas a dominios de phishing o maliciosos
🧪 Notas de Explotación
- La explotación no es trivial, requiere que un atacante inyecte el payload y que una víctima interactúe con la interfaz de reglas infectada.
- El ataque no requiere ingeniería social si los usuarios interactúan frecuentemente con reglas guardadas.
🏁 Cronología
| Fecha | Evento |
|---|
| 2024-03-18 | Vulnerabilidad descubierta |
| 2024-03-18 | Reportado a IBM a través de HackerOne |
| 2024-04-02 | CVE-2024-28784 asignado |
📄 Descargo de Responsabilidad
Esta investigación se realizó bajo pautas éticas y en un proceso de divulgación responsable. No se dañaron sistemas de producción. Esta publicación es solo con fines educativos y defensivos.
👤 Autor
Rodrigo Hormazábal
Investigador de Seguridad — Automatización SOAR y SIEM
🔗 LinkedIn
🧑💻 GitHub
🐙 HackerOne
 cainsoulless/cve-2024-28784

