
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-51495 — Exploit de prueba de concepto para CVE-2025-51495, un desbordamiento de enteros en la función mg_ws_cb de Mongoose WebSocket que provoca un acceso a memoria fuera de los límites y una posible ejecución remota de código. | Kitploit
Herramientas/GitHubGitHub/cainiao159357/cve-2025-51495
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebFuzzingExplotación de Binarios
GitHubcainiao159357/cve-2025-51495

CVE-2025-51495

Exploit de prueba de concepto para CVE-2025-51495, un desbordamiento de enteros en la función mg_ws_cb de Mongoose WebSocket que provoca un acceso a memoria fuera de los límites y una posible ejecución remota de código.

Ver Repositorio
30hace 1 añoAún no revisado
Compartir

Me gustaría informar sobre una vulnerabilidad de seguridad identificada en la última versión de Mongoose (v7.17). El problema reside en el módulo WebSocket, específicamente dentro de la función mg_ws_cb encargada de manejar los frames WebSocket entrantes.

La función es vulnerable a un desbordamiento de enteros, lo que puede provocar un acceso a memoria fuera de los límites bajo ciertas entradas manipuladas. Esta condición podría ser explotada por un atacante remoto para causar corrupción de memoria o bloquear la aplicación.

Debido a que diferentes proveedores implementan la lógica de negocio de WebSocket de manera distinta, esta vulnerabilidad podría llevar potencialmente a la ejecución remota de código.

Detalles:

La vulnerabilidad raíz se encuentra en la función mg_ws_cb: texto alternativo Un paquete WebSocket especialmente manipulado enviado por el cliente puede establecer ofs=0 en este punto, lo que causará un desbordamiento de enteros al calcular ofs-1, resultando en un valor mucho mayor que la longitud de recv.buf.

En funciones posteriores de procesamiento de WebSocket, este buf puede ser utilizado, y dado que su longitud es mayor que la longitud real, puede provocar un acceso fuera de los límites o bloqueos del programa.

Disparador de la vulnerabilidad:

A modo de demostración, elegí el ejemplo websocket existente llamado "websocket-server" en el proyecto. No realicé cambios en el código, excepto agregar comprobaciones ASAN durante la compilación. Al ejecutar el programa y enviar un paquete websocket específico, provoca directamente un bloqueo. texto alternativo PoC:
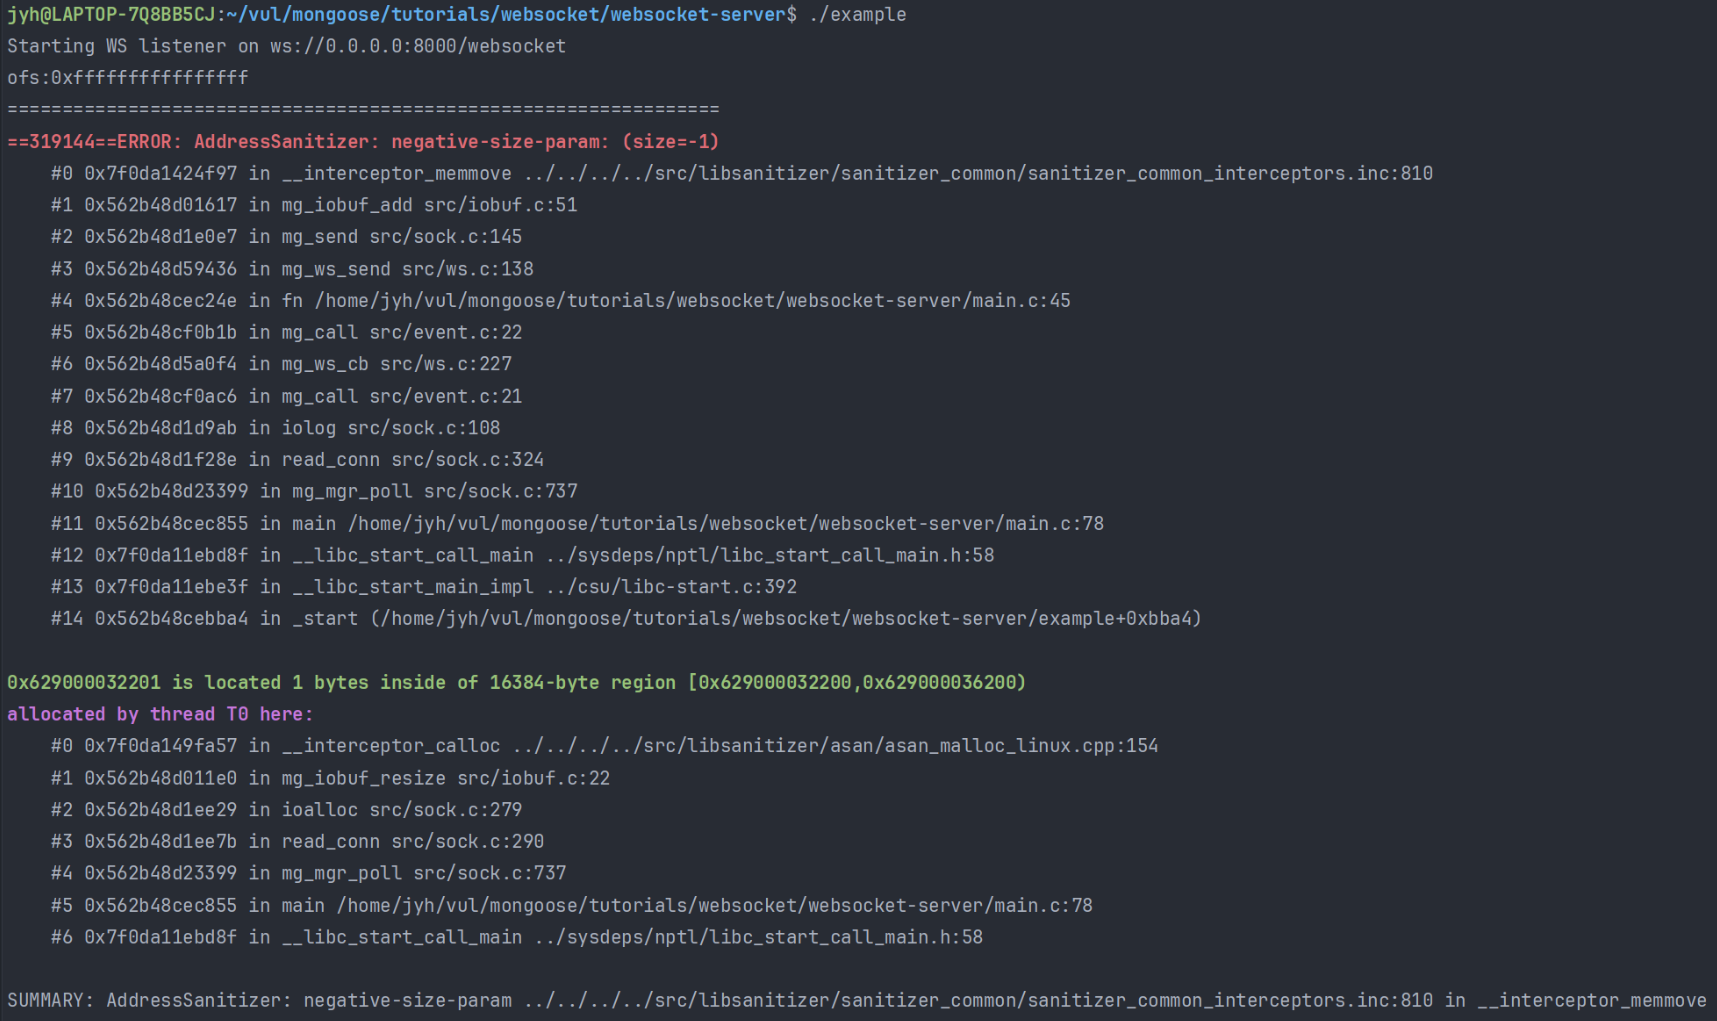
También elegí el "websocket-client" existente en el proyecto como cliente, y realicé modificaciones solo en los dos parámetros de la función fn de main.c para enviar la solicitud. texto alternativo Ejecutar el programa modificado provocará que el servidor se bloquee.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





