
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/bytereaper77/cve-2025-10046
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónSeguridad de Bases de DatosArchived
GitHubbytereaper77/cve-2025-10046

CVE-2025-10046

Explotación de inyección SQL en ELEX WooCommerce Google Shopping

Ver Repositorio
640hace 1 añoAún no revisado
Compartir

CVE-2025-10046 - ELEX WooCommerce Google Shopping

Autor: Byte Reaper

Descripción

CVE-2025-10046 es una vulnerabilidad de inyección SQL en el plugin ELEX WooCommerce Google Shopping (Product Feed) para WordPress, versiones 1.4.3 y anteriores.
El problema se encuentra en el archivo includes/elex-manage-feed-ajax.php, donde el parámetro file_to_delete no se sanitiza adecuadamente antes de utilizarse en consultas SQL.

Vector de ataque: Autenticado (Administrador)

Impacto: Un atacante con privilegios de administrador podría inyectar sentencias SQL arbitrarias, lo que podría llevar a la divulgación o manipulación de información de la base de datos.

Gravedad: Alta (Requiere privilegios de administrador, pero puede comprometer la integridad de la base de datos).

Requisitos

Linux x86_64
GCC 

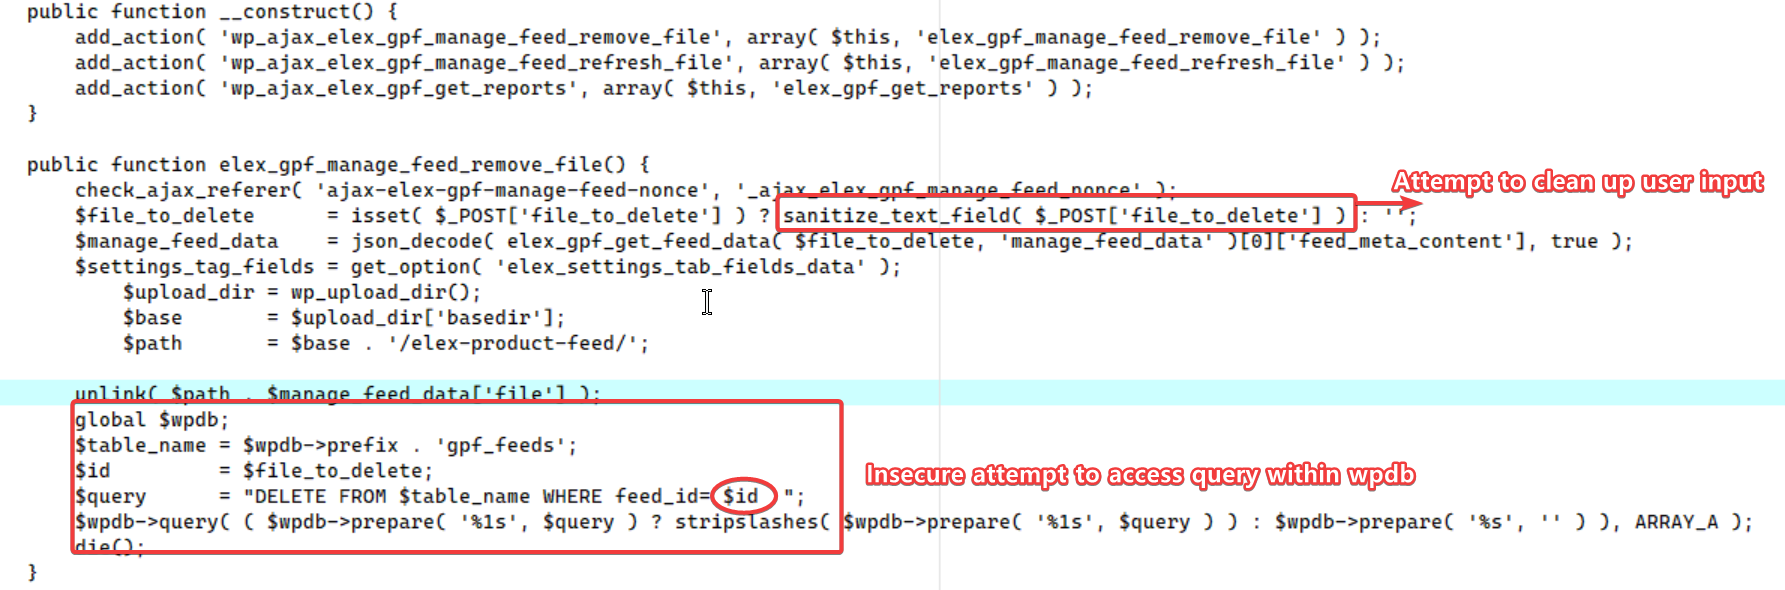
Lógica del código (elex-manage-feed-ajax.php)

Código de lógica

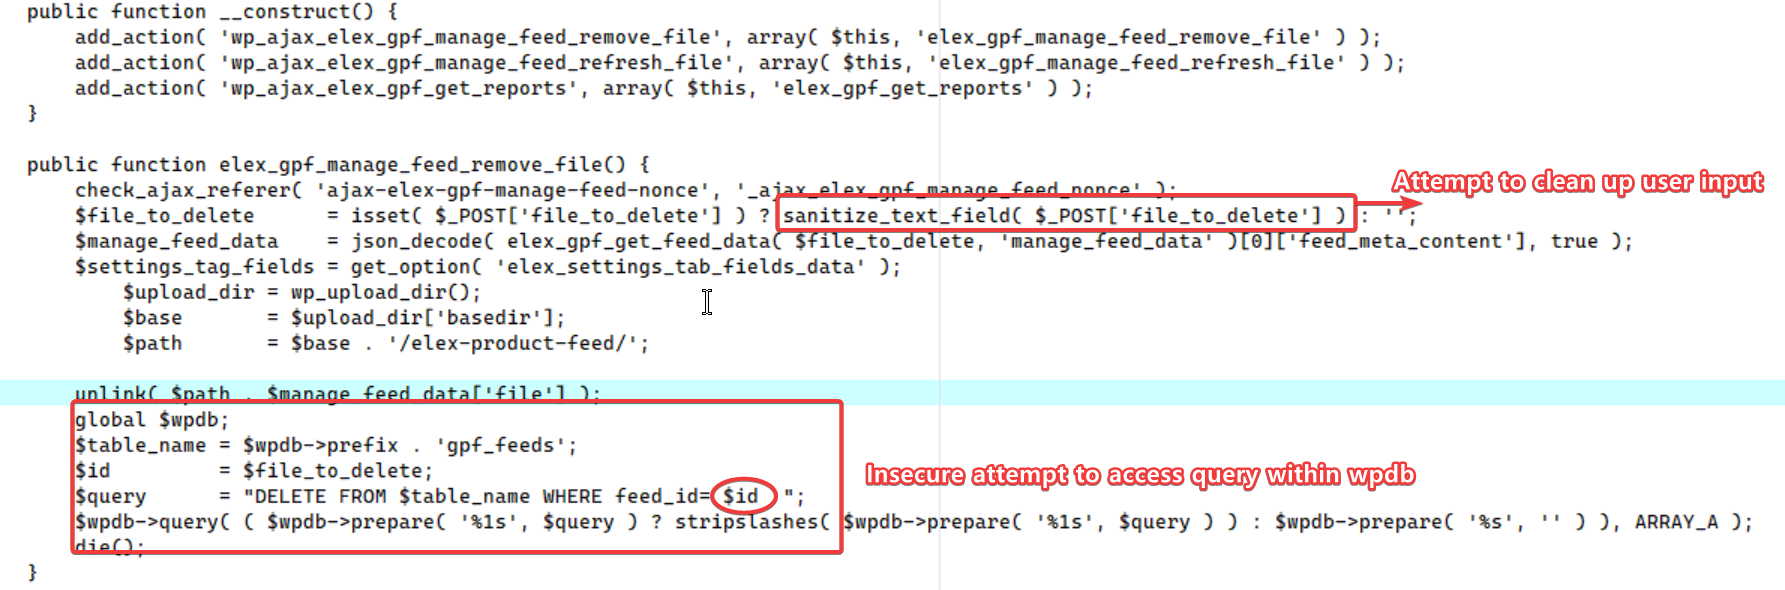
Esta imagen muestra el área de código en el archivo elex-manage-feed-ajax.php que es vulnerable a la inyección SQL. Primero se aplica la función sanitize_text_field() para sanear la entrada del usuario de etiquetas HTML sospechosas y garantizar un formato Unicode adecuado, pero esto no es suficiente para evitar la inyección SQL. A continuación, se utiliza un objeto global $wpdb para acceder a la tabla gpf_feeds, y el código llama directamente a $wpdb->query sin utilizar sentencias preparadas ni otros métodos de validación. La sentencia SQL DELETE FROM $table_name WHERE feed_id= $id ejecuta la entrada del usuario en la base de datos, y dado que file_to_delete no está estrictamente validado, esto permite que la inyección SQL sea efectiva.

Compilación

gcc exploit.c argparse.c -o CVE-2025-10046 -lcurl
./CVE-2025-10046 -u http://127.0.0.1 -v -c [Cookie file admin]

Referencias

  • NVD : https://nvd.nist.gov/vuln/detail/CVE-2025-10046

Licencia

MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →