
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
jsleak — Herramienta CLI concurrente para descubrir secretos, claves de API y enlaces en archivos JavaScript durante el reconocimiento web, con soporte de patrones regex personalizados y verificación de estado de URL. | Kitploit
Herramientas/GitHubGitHub/byt3hx/jsleak
ReconocimientoRecopilación de InformaciónSeguridad WebDetección de Secretos
GitHubbyt3hx/jsleak

jsleak

Herramienta CLI concurrente para descubrir secretos, claves de API y enlaces en archivos JavaScript durante el reconocimiento web, con soporte de patrones regex personalizados y verificación de estado de URL.

Ver Repositorio
5936934hace 1 añoRevisado por Kitploit
Compartir

Descripción

Desarrollé jsleak durante la mayor parte de mi tiempo libre por mi propia necesidad. Es una herramienta de línea de comandos fácil de usar diseñada para descubrir secretos y enlaces en archivos JavaScript o código fuente. jsleak se inspiró en Linkfinder y las expresiones regulares se recopilan de múltiples fuentes.

Funcionalidades:

  • Descubre secretos en archivos JS como claves API, tokens y contraseñas.
  • Identifica enlaces en el código fuente.
  • Función de URL completa
  • Procesamiento concurrente para el escaneo de múltiples URLs
  • Verificar código de estado si la URL está activa o no

Última actualización

Jsleak ahora admite patrones de expresiones regulares de secrets-patterns-db https://github.com/mazen160/secrets-patterns-db.

Si deseas usar tus propios patrones de expresiones regulares personalizados, puedes colocarlos en un archivo YAML siguiendo la plantilla a continuación.

patterns:
  - pattern:
      name: Amazon MWS Auth Token
      regex: "amzn\\.mws\\.[0-9a-f]{8}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{12}"
      confidence: low

Instalación

Si estás usando una versión antigua de golang (go 1.15, 1.16), usa el siguiente comando para instalar jsleak.

go get github.com/channyein1337/jsleak

Si estás usando la versión más reciente de go (1.17+), usa el siguiente comando para instalar.

go install github.com/channyein1337/jsleak@latest

Uso

Elige un archivo YAML de secrets-patterns-db. Si no estás seguro de cuál elegir, considera usar: https://raw.githubusercontent.com/mazen160/secrets-patterns-db/refs/heads/master/datasets/trufflehog-v3.yaml

Ejecuta jsleak con tu archivo de expresiones regulares seleccionado

echo "http://testphp.vulnweb.com/" | jsleak -t trufflehog-v3.yaml -s

Para mostrar el mensaje de ayuda

jsleak -h
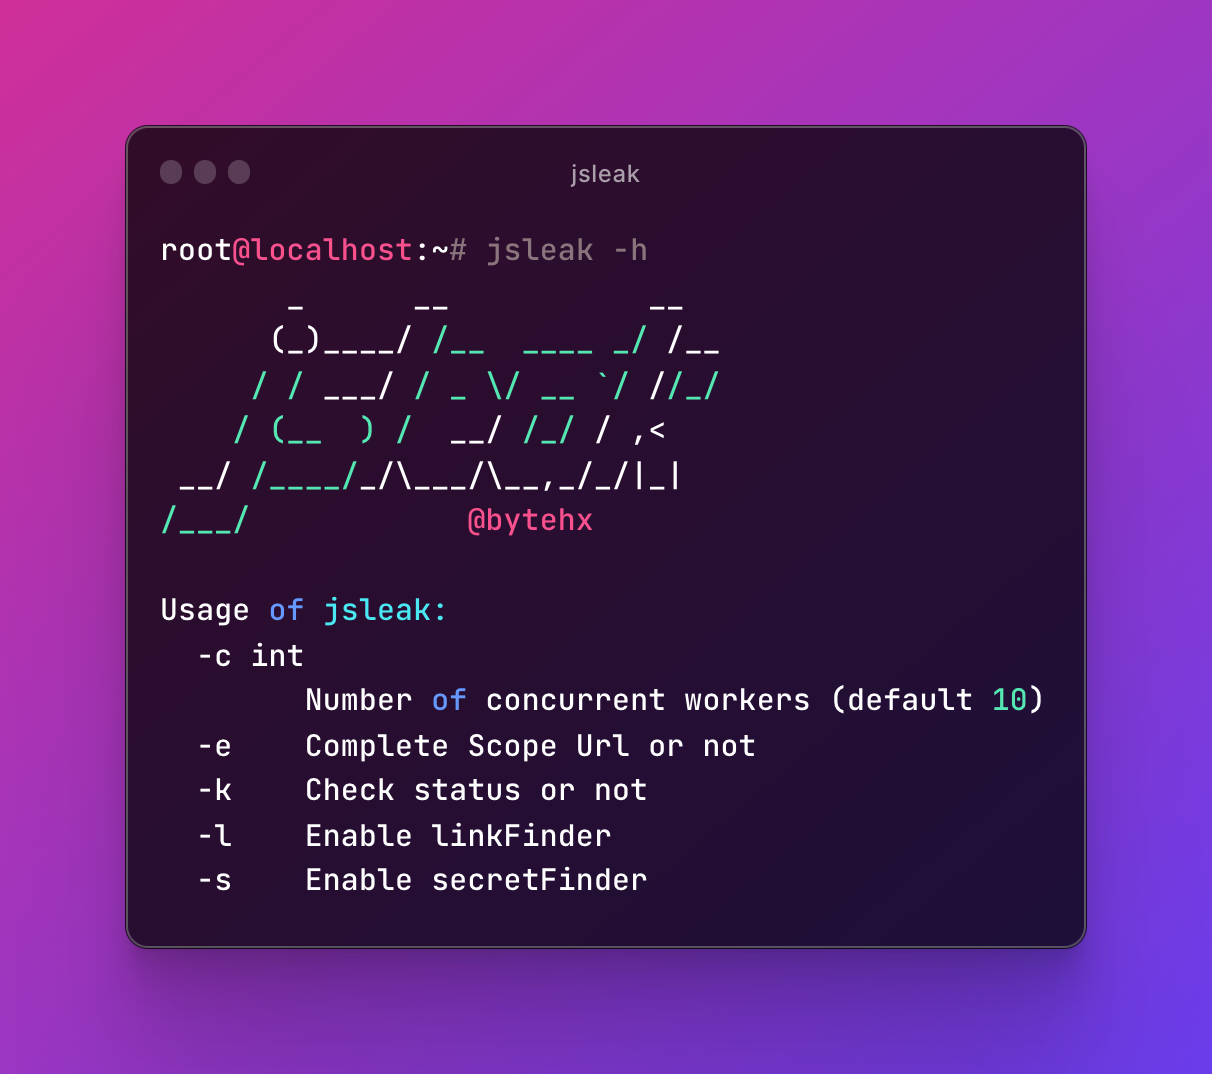
Buscador de secretos

echo http://testphp.vulnweb.com/ | jsleak  -t secret.yaml -s

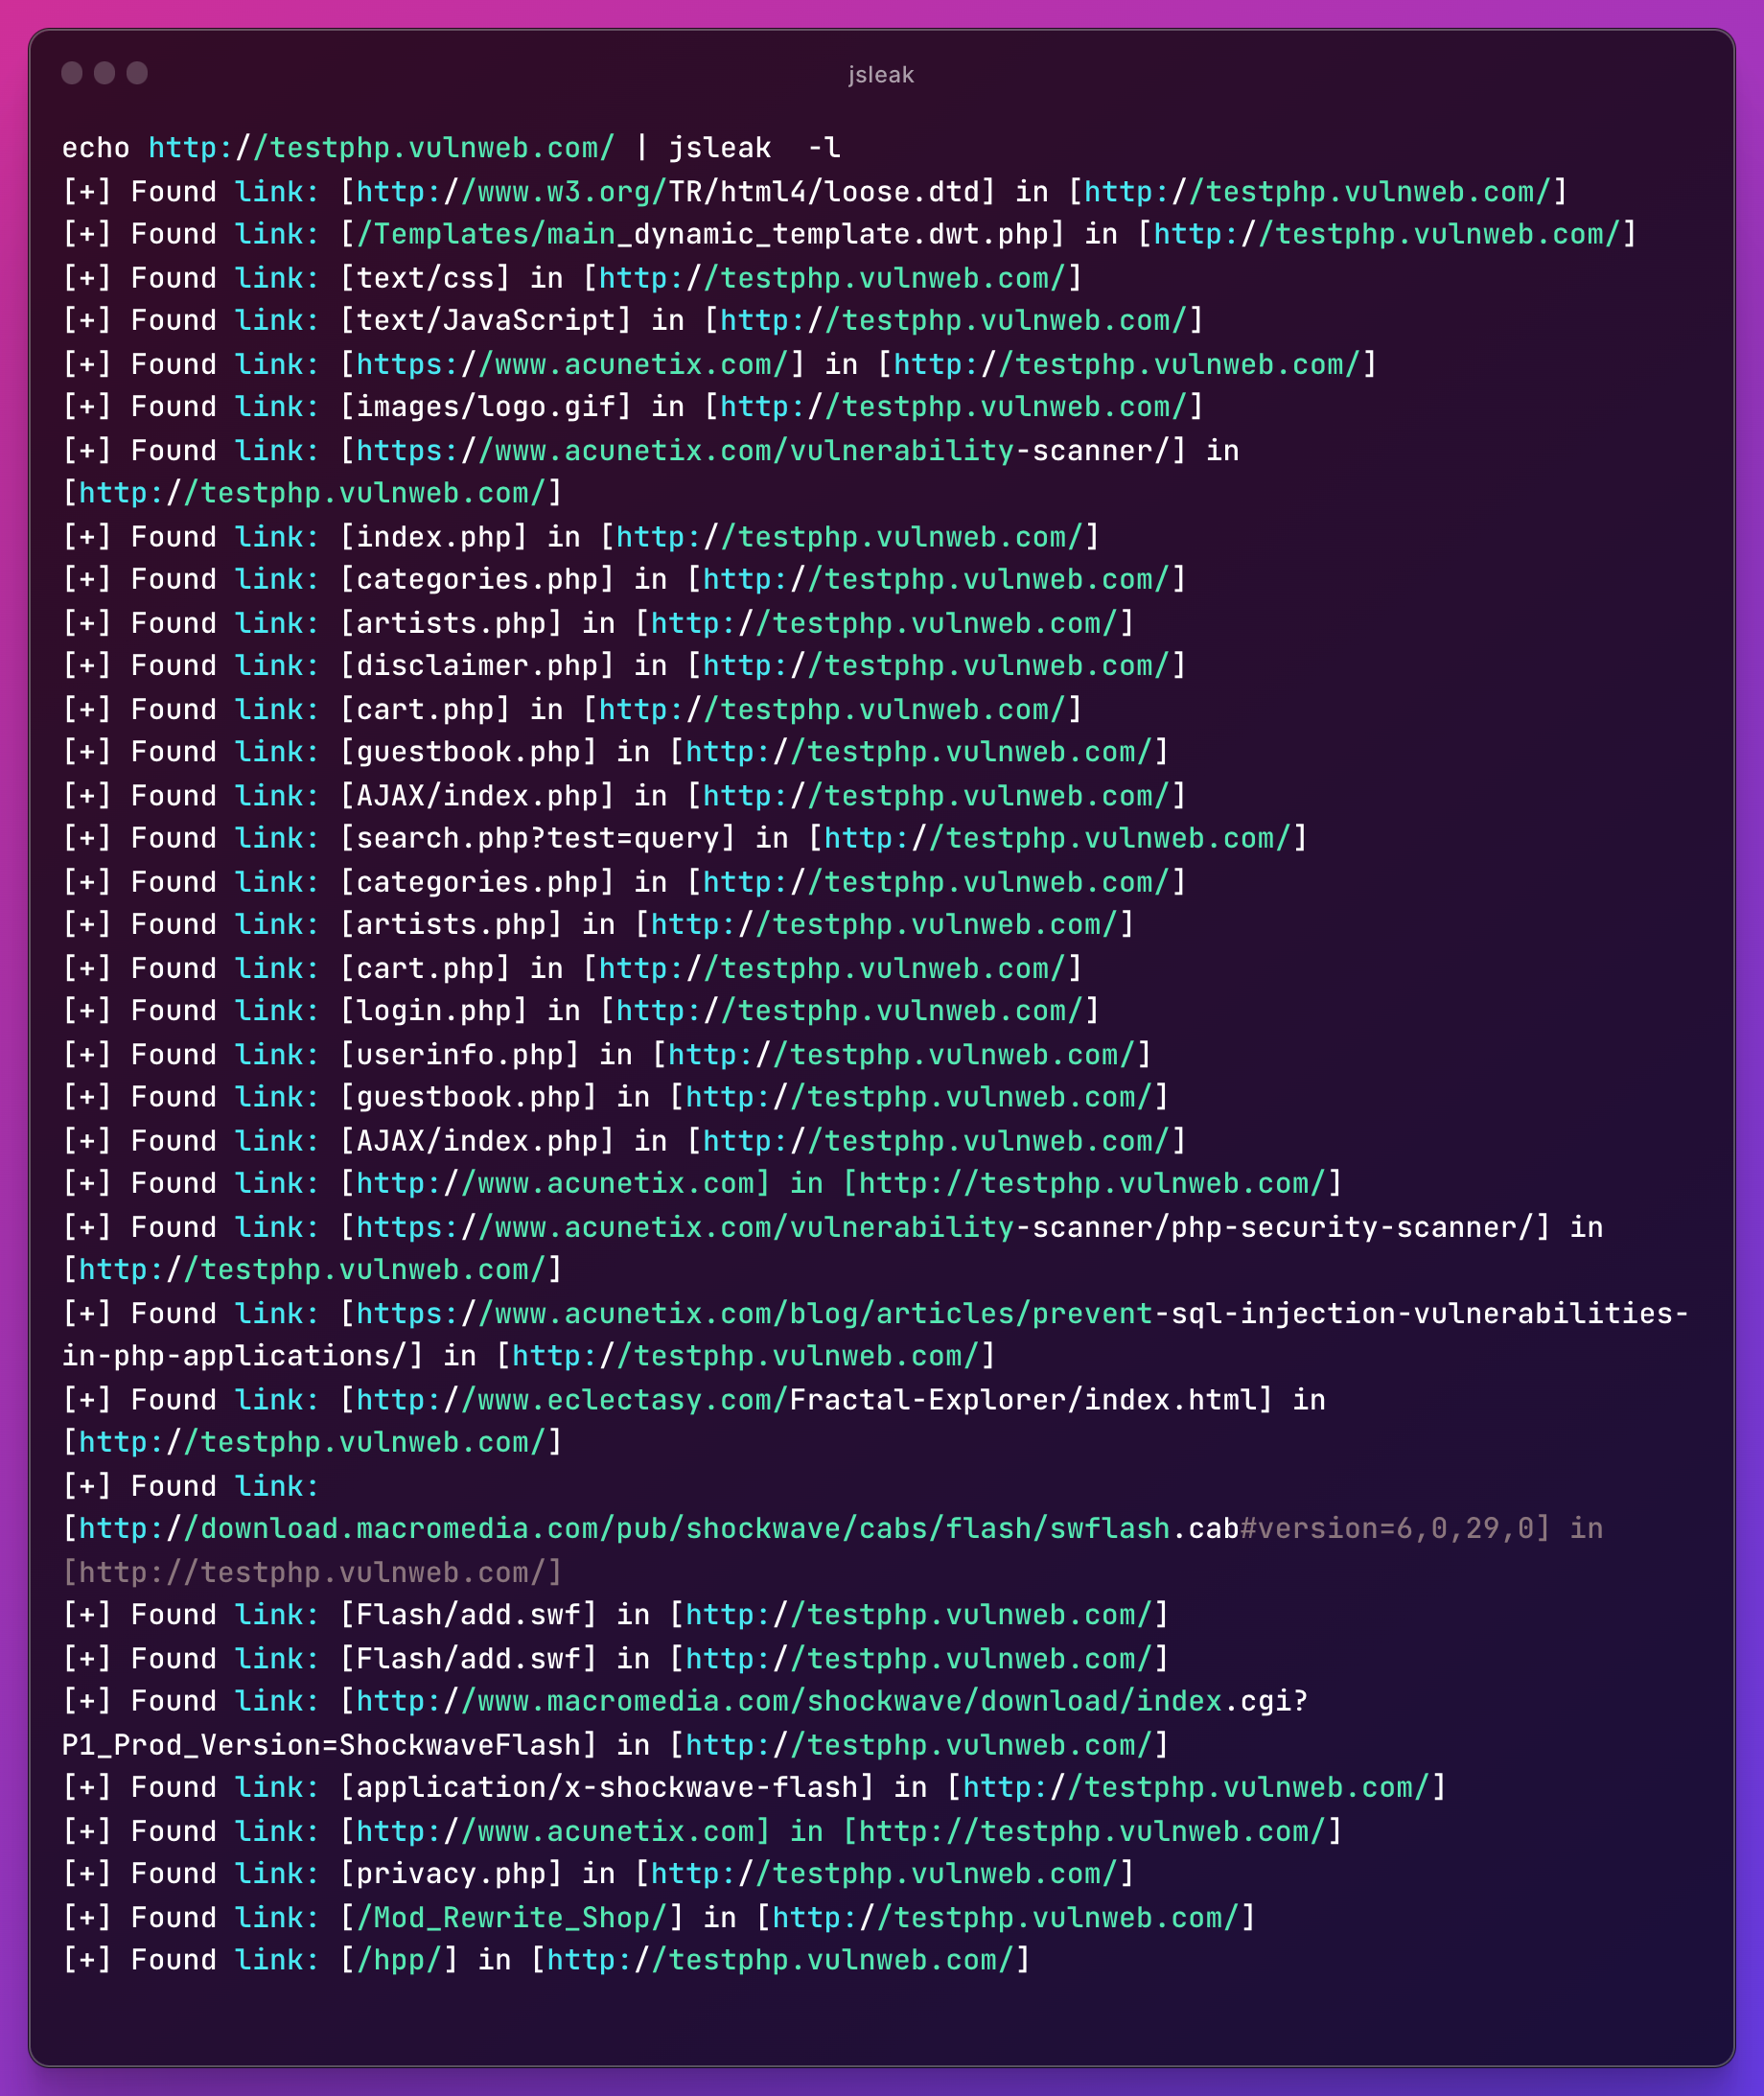
Buscador de enlaces

echo http://testphp.vulnweb.com/ | jsleak -l
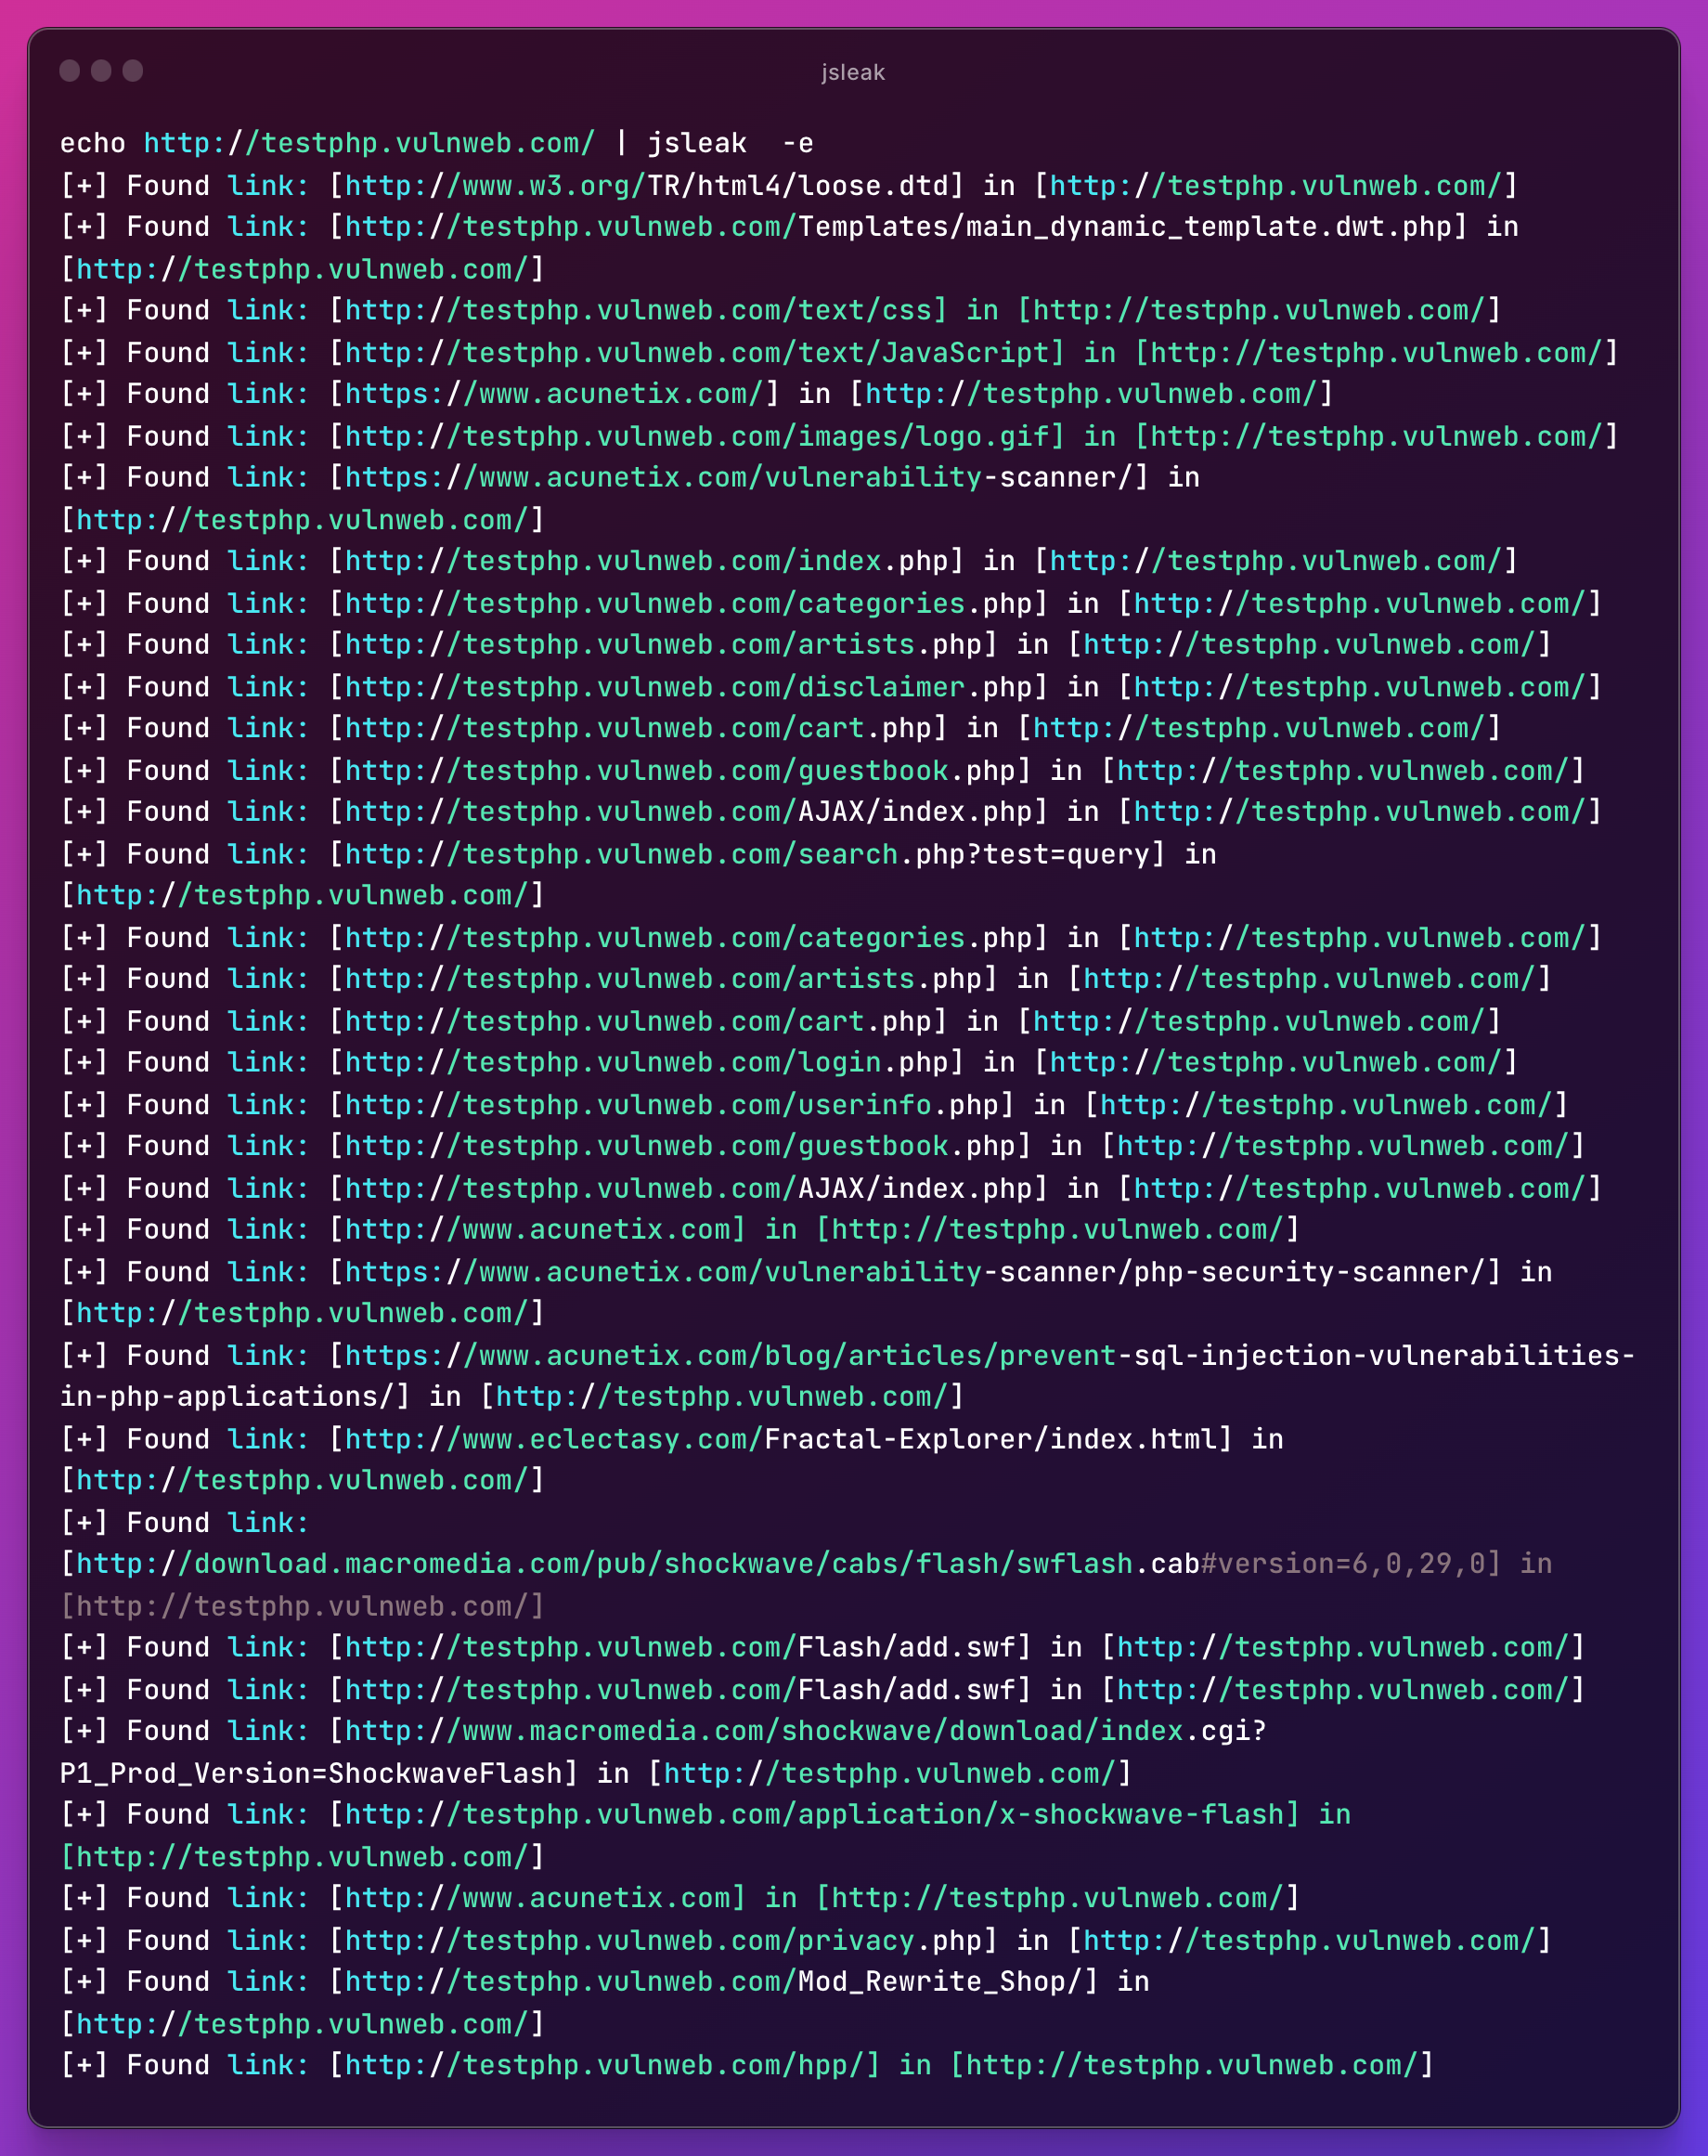
URL completa

echo http://testphp.vulnweb.com/ | jsleak -e
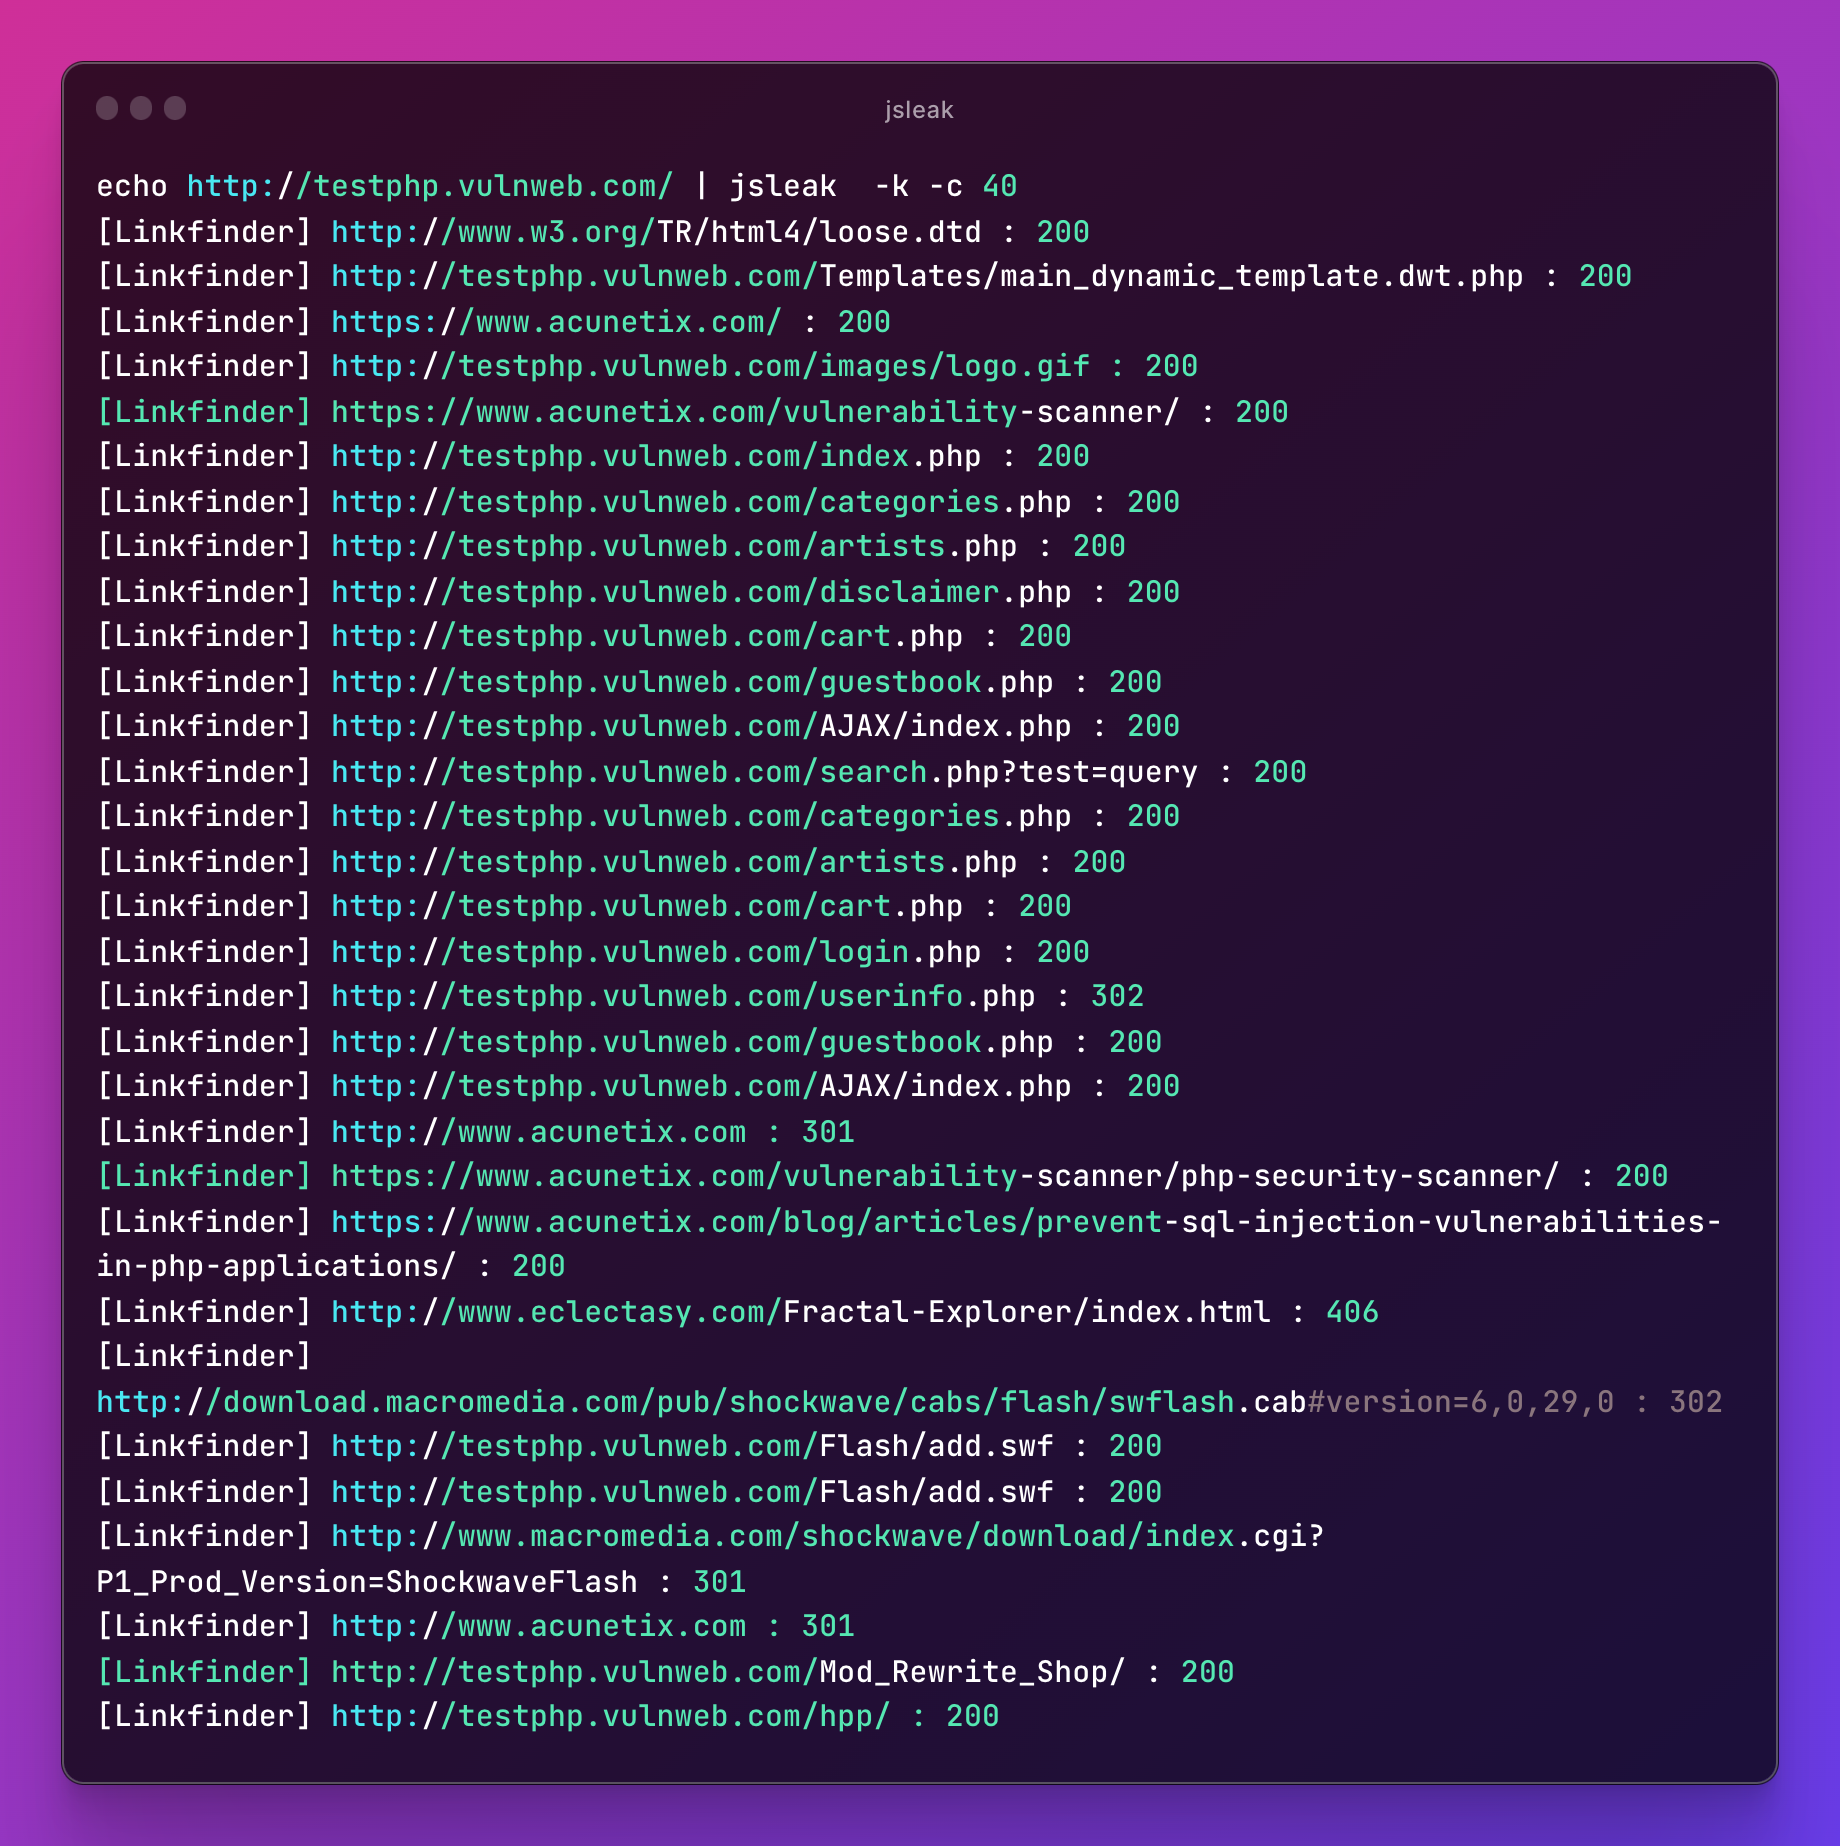
Verificar estado

echo http://testphp.vulnweb.com/ | jsleak -c 20 -k
También puedes usar múltiples banderas

echo http://testphp.vulnweb.com/ | jsleak -c 20 -l -s 
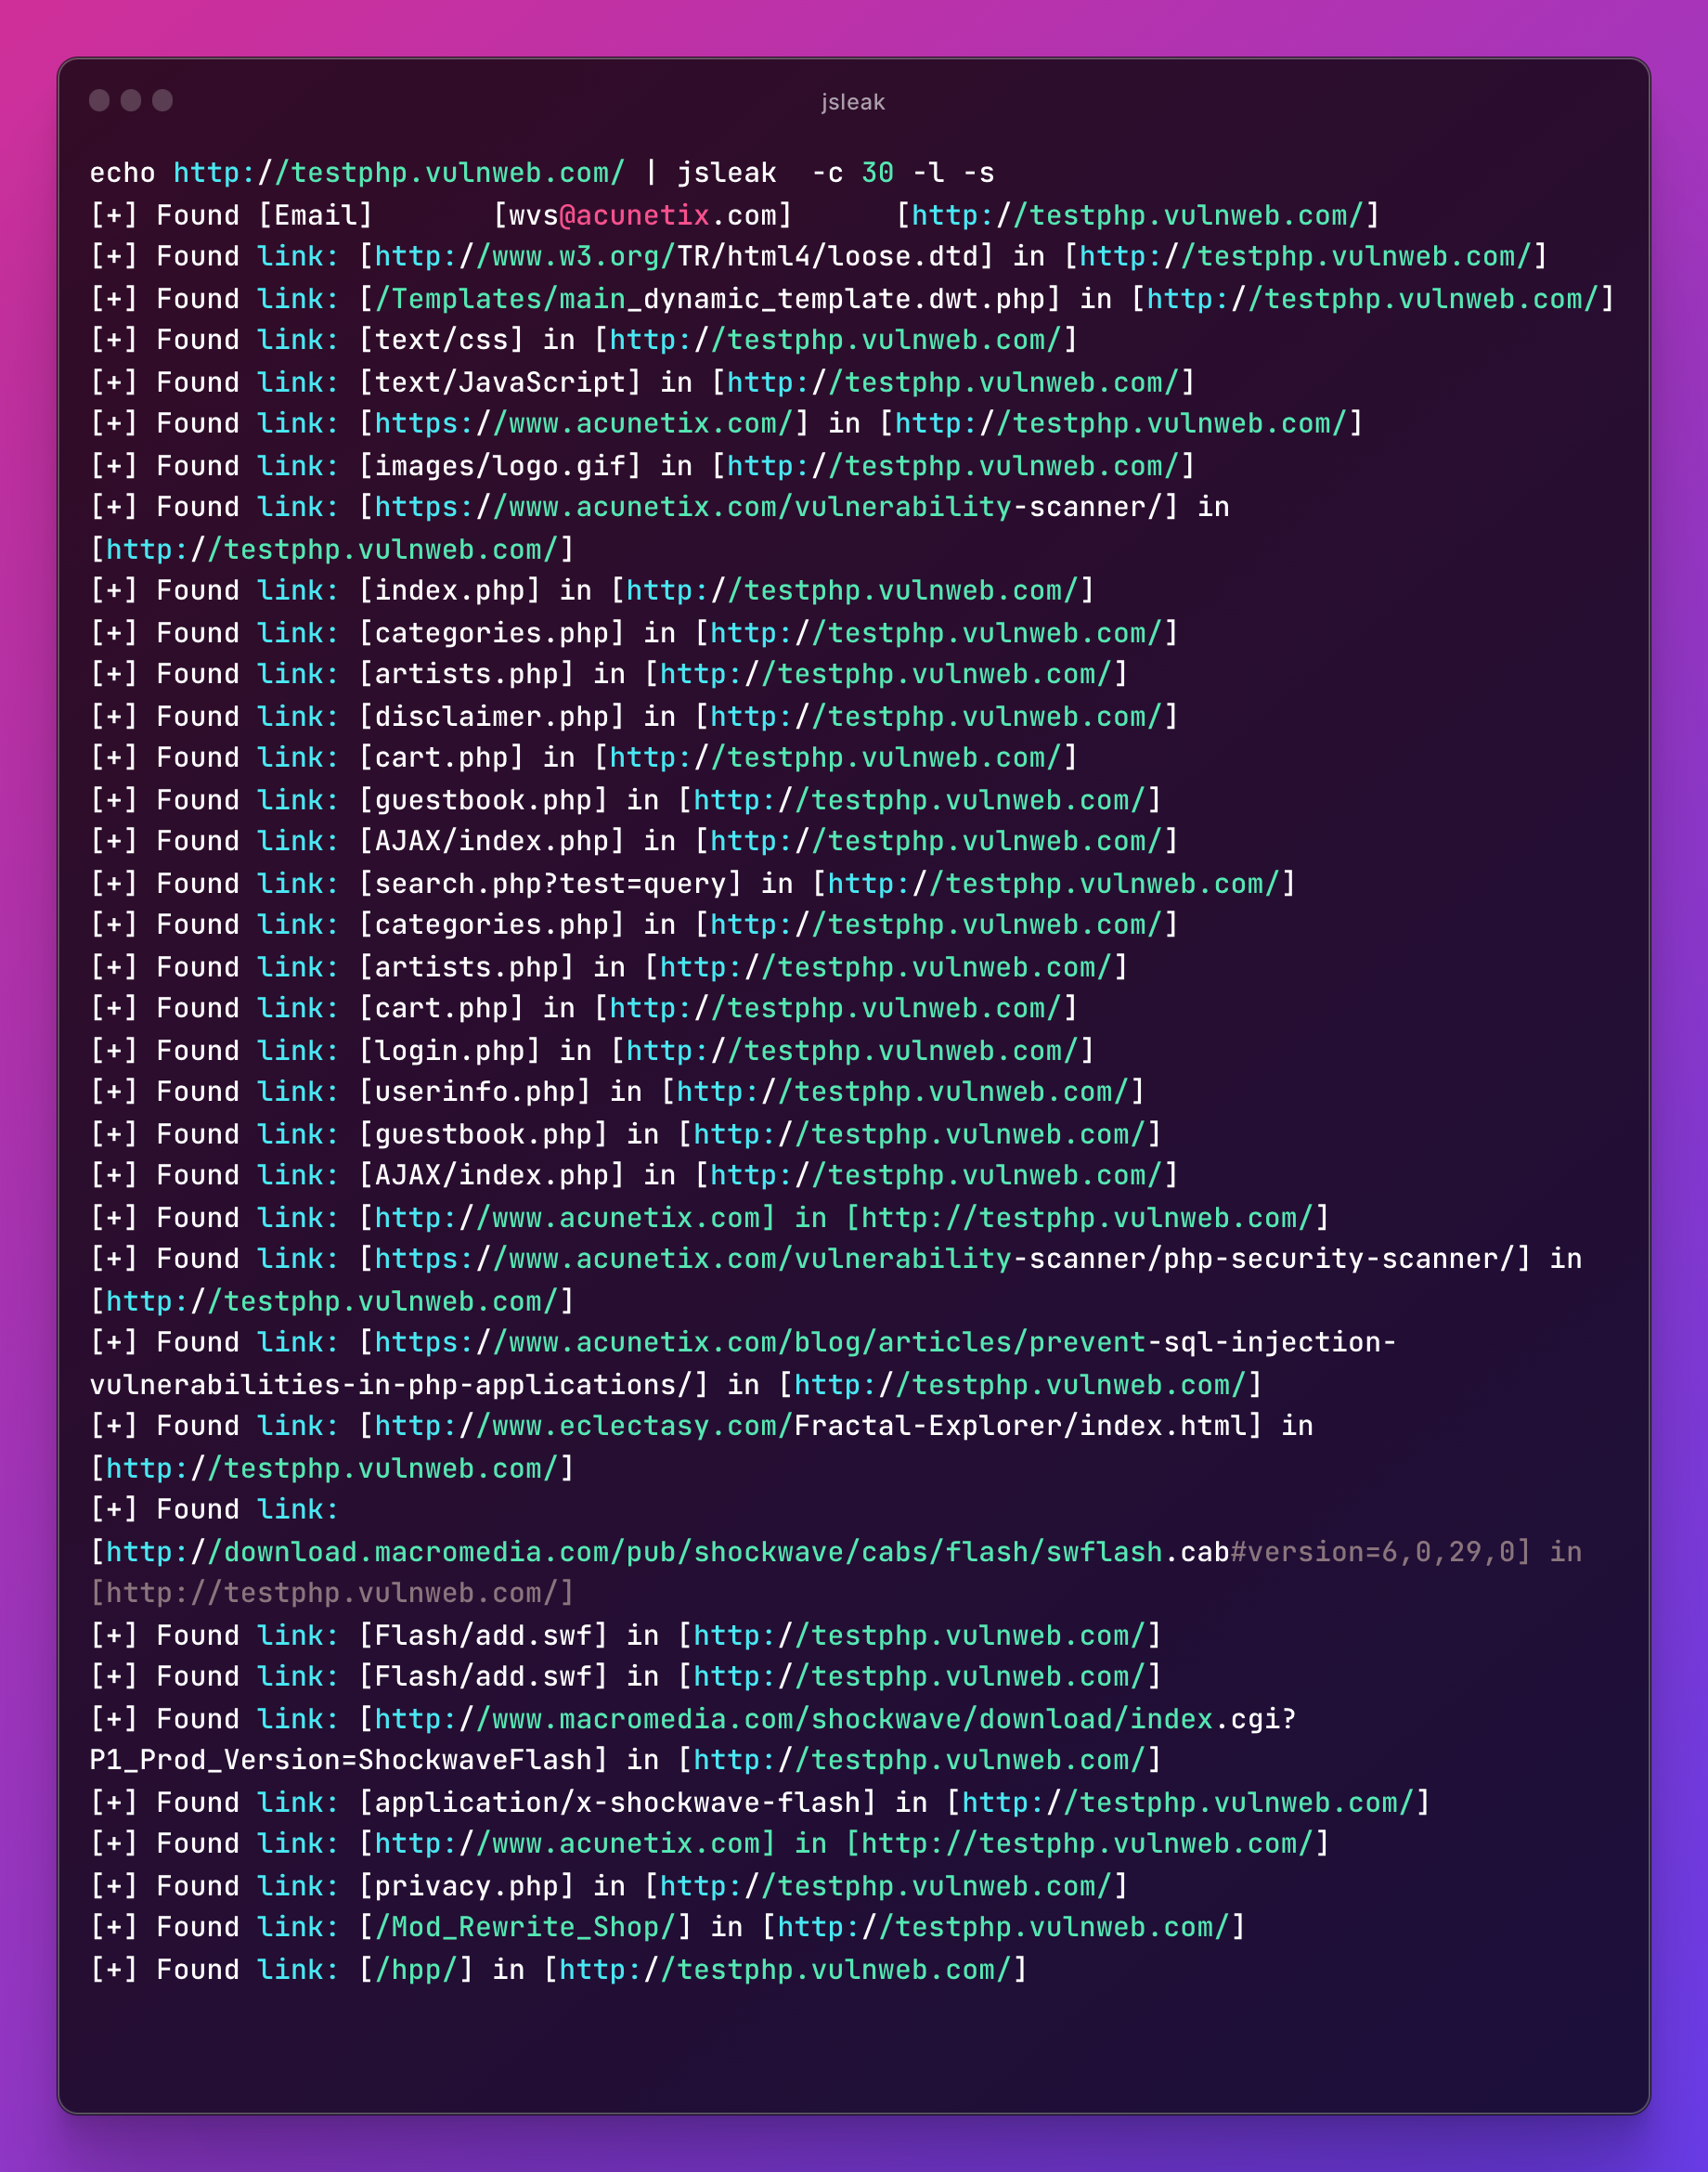
Ejecutar con URLs

cat urls.txt | jsleak -l -s -c 30

Por hacer

  • Escanear secreto en completeURL con respuesta 200.
  • Agregar bandera de versión.
  • Soporte para escanear archivos locales.
  • Soporte para escanear archivos apk.
  • Actualizar expresiones regulares.
  • Soporte para múltiples user agents.
  • Soporte para salida con color

Créditos y agradecimientos a todos los siguientes recursos

  • https://github.com/GerbenJavado/LinkFinder
  • https://github.com/0xsha/GoLinkFinder
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






