Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2020-00796 — Escáner en Python para identificar sistemas vulnerables a CVE-2020-0796 (SMBv3 RCE) enviando solicitudes de negociación manipuladas y verificando la falla. | Kitploit
Herramientas/GitHubGitHub/bsec404/cve-2020-00796
Análisis de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubbsec404/cve-2020-00796

cve-2020-00796

Escáner en Python para identificar sistemas vulnerables a CVE-2020-0796 (SMBv3 RCE) enviando solicitudes de negociación manipuladas y verificando la falla.

Ver Repositorio
116hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Identificación y mitigación de la falla CVE-2020–0796 en el vuelo

CVE-2020–0796, es una vulnerabilidad de ejecución remota de código previa que reside en el protocolo de comunicación de red Server Message Block 3.0 (SMBv3), que Microsoft no abordará el problema como parte del Martes de marzo de 2020.

Uso

python3 cve-2020-0796-scanner.py IP

¿Qué dispositivos afecta el CVE-2020-0796?

Dispositivos afectados

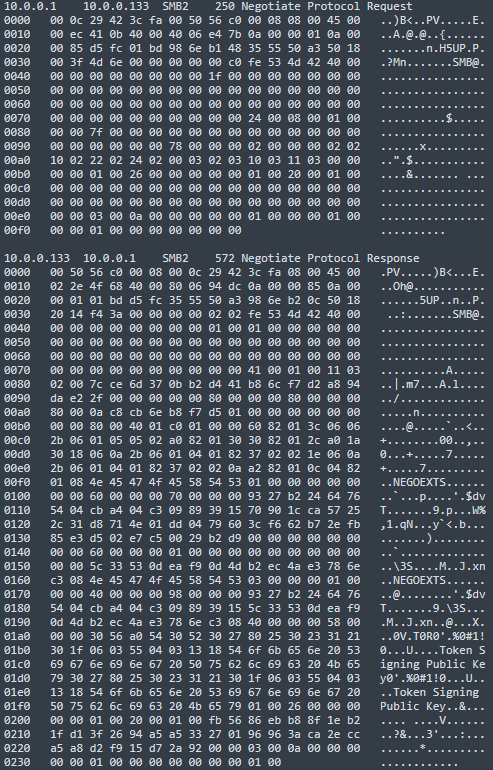
Solicitud de paquete de negociación en el protocolo SMB

volcado de paquetes

Descargar herramienta