
 brainfucksec/kalitorify
Proxy transparente a través de Tor para el sistema operativo Kali Linux


Proxy Transparente a través de Tor para Kali Linux


kalitorify es un script de shell para Kali Linux que utiliza configuraciones de iptables para crear un Proxy Transparente a través de la Red Tor. El programa también permite realizar varias comprobaciones como verificar el Nodo de Salida de Tor (es decir, tu dirección IP pública cuando estás bajo el proxy de Tor), o si Tor ha sido configurado correctamente comprobando el servicio y la configuración de red.
En términos simples, con kalitorify puedes redirigir todo el tráfico de tu sistema operativo Kali Linux a través de la Red Tor.
Este programa fue creado para el sistema operativo Kali Linux (Kali Linux rolling 2022.x), no lo ejecutes en otras distribuciones de Linux si no estás seguro de lo que estás haciendo.
Si no conoces la Red Tor y el Proyecto Tor (aunque si los conoces), te sugiero que leas la información desde aquí:
Wikipedia: Red de Anonimato Tor
Un proxy transparente es un sistema intermediario que se sitúa entre un usuario y un proveedor de contenido. Cuando un usuario realiza una solicitud a un servidor web, el proxy transparente intercepta la solicitud para realizar varias acciones, incluyendo almacenamiento en caché, redirección y autenticación.
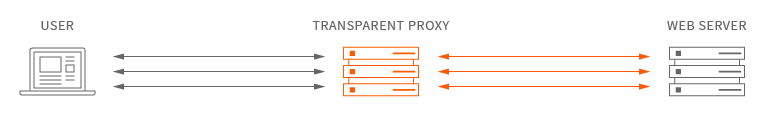
Proxy transparente a través de Tor significa que cada aplicación de red realizará sus conexiones TCP a través de Tor; ninguna aplicación podrá revelar tu dirección IP conectándose directamente.
Para más información sobre el Proxy Transparente a través de Tor, por favor lee la wiki del proyecto Tor
Descarga con git:
git clone https://github.com/brainfucksec/kalitorify
sudo apt-get update && sudo apt-get dist-upgrade -y

sudo apt-get install -y tor curl
cd kalitorify/

sudo make install
Antes de iniciar kalitorify:
1 - Asegúrate de haber leído la sección Seguridad.
2 - Desactiva tu firewall u otras aplicaciones relacionadas con configuraciones de DNS o proxy.
3 - Haz una copia de seguridad de las reglas de iptables si están presentes, consulta: iptables
Iniciar proxy transparente a través de Tor:
kalitorify --tor
Volver a clearnet:
kalitorify --clearnet
-h, --help
muestra este mensaje de ayuda y sale
-t, --tor
inicia proxy transparente a través de tor
-c, --clearnet
restablece iptables y vuelve a la navegación clearnet
-s, --status
verifica el estado del programa y los servicios
-i, --ipinfo
muestra la dirección IP pública
-r, --restart
reinicia el servicio tor y cambia la dirección IP
-v, --version
muestra la versión del programa y sale
Para desinstalar kalitorify usa el comando make uninstall dentro de la carpeta git del programa:
cd kalitorify/

sudo make uninstall
Nota: Si has eliminado la carpeta git después de la instalación, puedes eliminar el programa manualmente:
sudo rm -ri /usr/bin/kalitorify \
/usr/share/kalitorify \
/usr/share/doc/kalitorify \
/var/lib/kalitorify
kalitorify se produce de forma independiente del software de anonimato Tor y no ofrece ninguna garantía del Proyecto Tor sobre calidad, idoneidad o cualquier otra cosa. Por favor, lee estos documentos para saber cómo usar la red Tor de forma segura:
Preguntas frecuentes del Proyecto Tor
Recomendaciones de Whonix "No hacer"
kalitorify es un script bash para iniciar un proxy transparente a través de Tor para ser utilizado para una navegación segura durante comunicaciones, búsquedas u otras actividades con Kali Linux, pero no garantiza un 100% de anonimato.
Acerca de la torificación transparente, por favor lee Fugas del Proxy Transparente (relacionado principalmente con Microsoft Windows) y/o considera un Proxy Aislante como alternativa. Consulta Whonix para una solución completa y lista basada en máquinas virtuales (o alternativamente usando múltiples computadoras físicas) construida alrededor del diseño de Proxy Aislante y Proxy Transparente Anonymizing Middlebox.
Ver: Proxy Transparente: Notas breves
Las aplicaciones aún pueden conocer el nombre de host de tu computadora, dirección MAC, número de serie, zona horaria, etc., y aquellas con privilegios de root pueden desactivar completamente el firewall. En otras palabras, la torificación transparente con iptables protege contra conexiones accidentales y fugas de DNS por software mal configurado, no es suficiente para proteger contra malware o software con vulnerabilidades de seguridad graves.
Ver: ArchWiki: Tor - Torificación Transparente
Antes de ejecutar kalitorify deberías cambiar al menos el nombre de host y la dirección MAC:
Configurar el nombre de host en Debian
Cambiar la dirección MAC en Linux
No inicies Tor Browser cuando la navegación transparente (kalitorify) esté activa, esto para evitar escenarios de Tor sobre Tor.
Después de iniciar kalitorify puedes usar tcpdump para comprobar si hay alguna actividad de internet aparte de Tor:
Primero, obtén tu interfaz de red:
ip -o addr
o
tcpdump -D
Supondremos que es eth0.
Luego necesitas identificar la IP del guardia de Tor, puedes usar ss, netstat o GETINFO entry-guards a través del controlador de Tor para identificar la IP del guardia.
