Blue Pigeon es una herramienta de exfiltración de datos y proxy basada en Bluetooth para permitir la comunicación entre un servidor remoto de Comando y Control (C2) y un host comprometido.

Blue Pigeon: Herramienta de Exfiltración de Datos y Proxy basada en Bluetooth para Red Teamers
Los Componentes | Diseccionando al Pidgey
1. Blue Pigeon - La Aplicación Móvil
2. Blue Beak - Hooks Personalizados de EdXposed Framework
3. Blue Dispatcher - Módulo .NET para el equipo comprometido
Blue Pigeon es una herramienta de exfiltración de datos y proxy basada en Bluetooth que permite la comunicación entre un servidor remoto de Comando y Control (C2) y un equipo comprometido.
Inspirado en la capacidad de la Paloma Mensajera para transportar mensajes de vuelta a su hogar, Blue Pigeon imita ese comportamiento de retorno y entrega mensajes/payloads entre el agente (equipo comprometido) y su nido (aplicación móvil y posteriormente proxy al servidor C2).
Blue Pigeon se desarrolla como una aplicación Android para que el Red Teamer la despliegue en las proximidades del equipo comprometido y es particularmente útil en operaciones de Red Team donde las comunicaciones a través de canales tradicionales (web, correo electrónico, DNS) no están disponibles.
Ampliando la técnica de “Exfiltración sobre Protocolo Alternativo” (ID: T1048) bajo la táctica de Exfiltración del marco MITRE AT&CK, Blue Pigeon proporciona una novedosa forma de establecer Comando y Control y realizar exfiltración de datos como una Acción sobre Objetivo de la Cadena de Ciberataque, utilizando el uso compartido de archivos por Bluetooth como medio de exfiltración.
Blue Pigeon es creado por @mahchiahui, @jingloon y @cloudkanghao
(Fuente: https://spectrum.ieee.org/tech-history/silicon-revolution/consider-the-pigeon-a-surprisingly-capable-technology)
Establecer Comando y Control y realizar exfiltración de datos son fases clave en la Cadena de Ciberataque, pero a menudo conllevan complicaciones e implicaciones graves si se hacen incorrectamente. En una operación de Red Team, un intento fallido podría dejar rastros permanentes en los registros de actividad de la red y alertar a los mecanismos de detección.
En algunos de nuestros ejercicios de Red Team, nos encontramos en la necesidad de una forma de exfiltrar datos y comunicarnos con el equipo comprometido sin tener que pasar por los canales tradicionales (web, correo electrónico, DNS).
Con pocas soluciones disponibles para abordar esta necesidad, exploramos varias ideas de exfiltración basadas en vectores inalámbricos/radio. Como resultado, Blue Pigeon fue creado para ampliar nuestro conjunto de herramientas de Red Team.
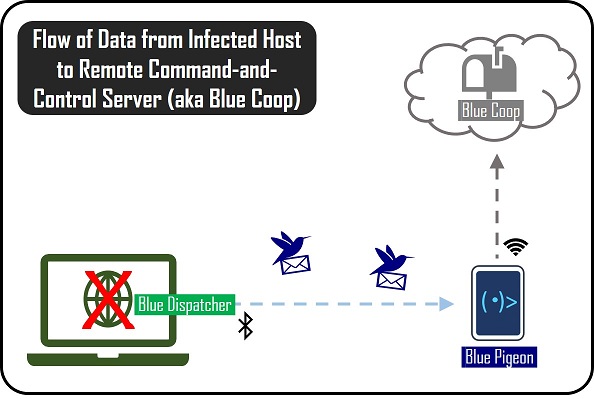
Blue Pigeon se ejecuta como un servicio en primer plano dentro de un teléfono móvil Android. Cuando el Red Teamer/Insider Malicioso despliega el teléfono en proximidad al equipo comprometido (infectado con el payload de Blue Dispatcher), Blue Pigeon podrá servir como punto de exfiltración y proxy de relevo de comandos a un servidor C2 remoto (a.k.a Blue Coop).
Haz clic aquí para ver un video demo de Blue Pigeon en acción
Blue Pigeon fue diseñado con los siguientes requisitos clave:
Blue Pigeon debe permitir la exfiltración de datos mientras evade la detección a varios niveles:
Evasividad de detección de tráfico de red: La exfiltración de datos desde el equipo comprometido no puede pasar por canales de comunicación tradicionales, ya que es probable que sean registrados y monitoreados por la detección y respuesta de endpoints estándar. (y ya hay muchas otras opciones mejores, ¿por qué reinventar la rueda, verdad?)
Evasividad de detección humana: La exfiltración de datos debe ocurrir sin indicadores visuales en la máquina de la víctima, ya que se espera que todavía esté usando la máquina comprometida en el peor de los casos.
Blue Pigeon debe mantener el sigilo, es decir, pasar desapercibido en el campo de despliegue.
Laptops voluminosas, Raspberry Pis y kits caseros de hacker son un No rotundo, ya que limitan las posibilidades y viabilidad del despliegue. Necesitamos una paloma pequeña y de aspecto inocente, no un pavo real alfa.
Blue Pigeon se oculta dentro de un teléfono Android típico que el Red Teamer/Insider Malicioso puede llevar al campo. Nadie sospecha de un teléfono móvil...
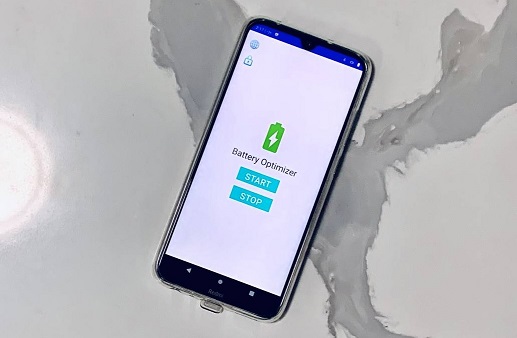
En el raro caso de que el Red Teamer sea desafiado a una inspección, Blue Pigeon puede disfrazarse como una aplicación discreta para adaptarse al contexto de la operación. En la prueba de concepto base, la aplicación móvil está disfrazada como una aplicación de optimizador de batería. Siéntete libre de hacer un fork del repositorio y darle a Blue Pigeon un cambio de imagen estético.
Blue Pigeon debe evitar que el Red Teamer revele señales de un intento de exfiltración mientras despliega el teléfono.
Blue Pigeon debe mantener la máxima disponibilidad para (y solo para) el equipo comprometido mientras esté desplegado.

