 blue0x1/rosemary
Rosemary: Pivoting a nivel de kernel multiplataforma sobre QUIC. Sin TUN/TAP. Sin proxychains. Sin configuración de proxy.

Plataforma de pivoteo a nivel de kernel multiplataforma sobre QUIC. Sin TUN/TAP. Sin proxychains. Sin configuración de proxy.


Rosemary intercepta de forma transparente el tráfico en hosts remotos a nivel de kernel: sin configuración de proxy, sin dispositivos TUN/TAP, sin proxychains. Los agentes se conectan de vuelta al servidor mediante QUIC. Llegas a toda la red remota como si estuvieras directamente en ella.
Ejecuta el servidor en tu máquina y despliega un agente en cualquier host remoto. El agente se conecta de vuelta mediante QUIC, el servidor instala reglas de interceptación a nivel de kernel para las subredes del agente, y a partir de ese momento todo el tráfico hacia esas subredes, incluido DNS, se reenvía de forma transparente a través del agente, sin configuración de proxy, sin dispositivo TUN, sin cambios en la configuración de DNS, sin cambios en tus aplicaciones.
curl http://192.168.1.50   ───►  agent dials 192.168.1.50 and bridges it back
ssh  [email protected]
ping 192.168.1.1
Conecta varios agentes a la vez y el tráfico se enruta automáticamente al agente que posee el destino.
| Categoría | Capacidad |
|---|---|
| Interceptación | TCP · UDP · ICMP · DNS transparentes, sin configuración de cliente requerida |
| Egress | El agente de egress predeterminado enruta todo el tráfico de Internet a través de un agente elegido |
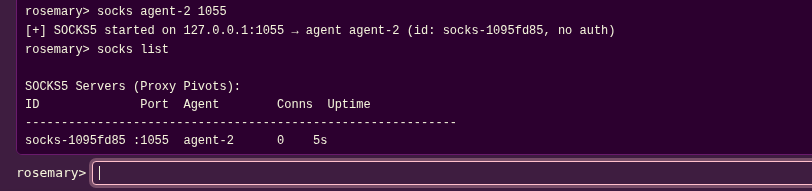
| SOCKS5 | Proxy SOCKS5 por agente con autenticación opcional de usuario/contraseña |
| Reenvíos | Reenvíos de puertos TCP/UDP · Reenvíos de puertos inversos (el servidor escucha, el agente llama) |
| Descubrimiento | Ping · Barrido de ping · Escaneo de puertos TCP/UDP mediante agente |
| DNS | Intercepta DNS, resuelve a través de agentes, dominios privados y públicos |
| Pivoteo | Múltiples saltos a través de varios agentes (probado con 5+ saltos) |
| Transporte | Agentes salientes QUIC/UDP · agentes bind de TCP cifrado |
| Panel | Interfaz web con gráfico de agentes en tiempo real, tabla de enrutamiento, visor de registros |
| API | API REST completa con autenticación basada en tokens (read/write/admin) |
| CLI | REPL interactivo + panel CLI basado en web |
| Extensión | Extensión de Chrome para acceso rápido |
| Agentes | Modo background · modo bind · descubrimiento automático de subredes · detección de Internet |
| Config | Importación/exportación JSON · rotación de claves en vivo · configuración por puerto |
| Plataforma | TCP | UDP | DNS | ICMP | SOCKS5 | Egress |
|---|---|---|---|---|---|---|
| Linux | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| Windows | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| macOS | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| FreeBSD | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| OpenBSD | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
Agente se ejecuta en todas las plataformas anteriores. No se requiere root en el lado del agente.
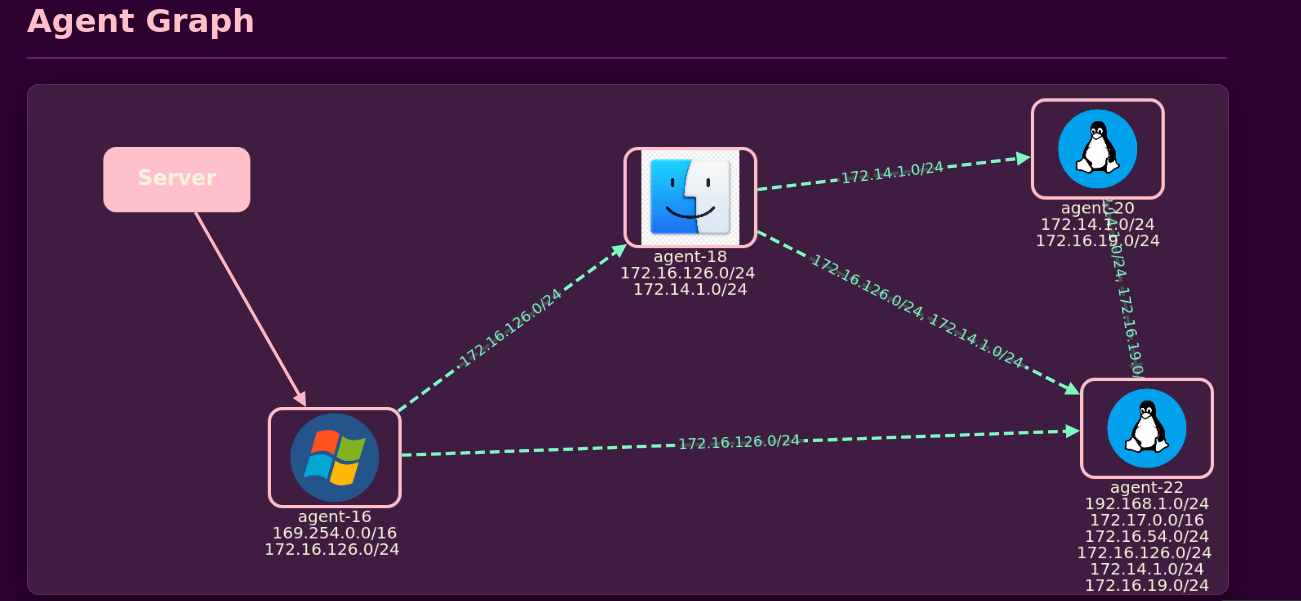
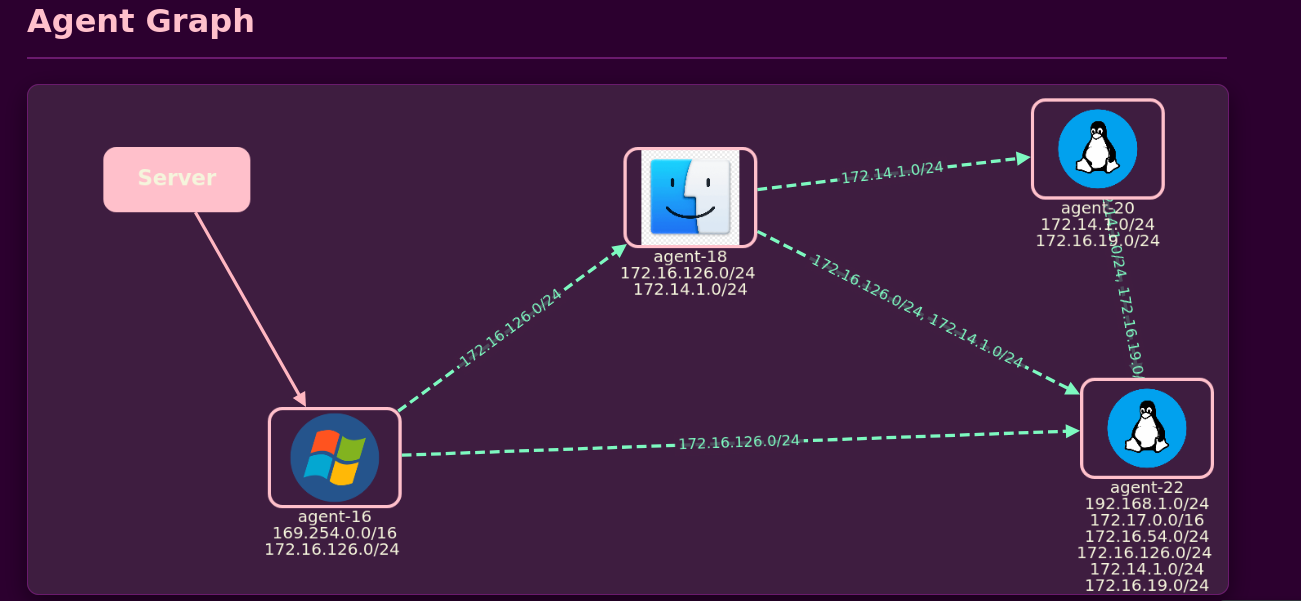
Gráfico de red interactivo que muestra los agentes conectados y sus relaciones
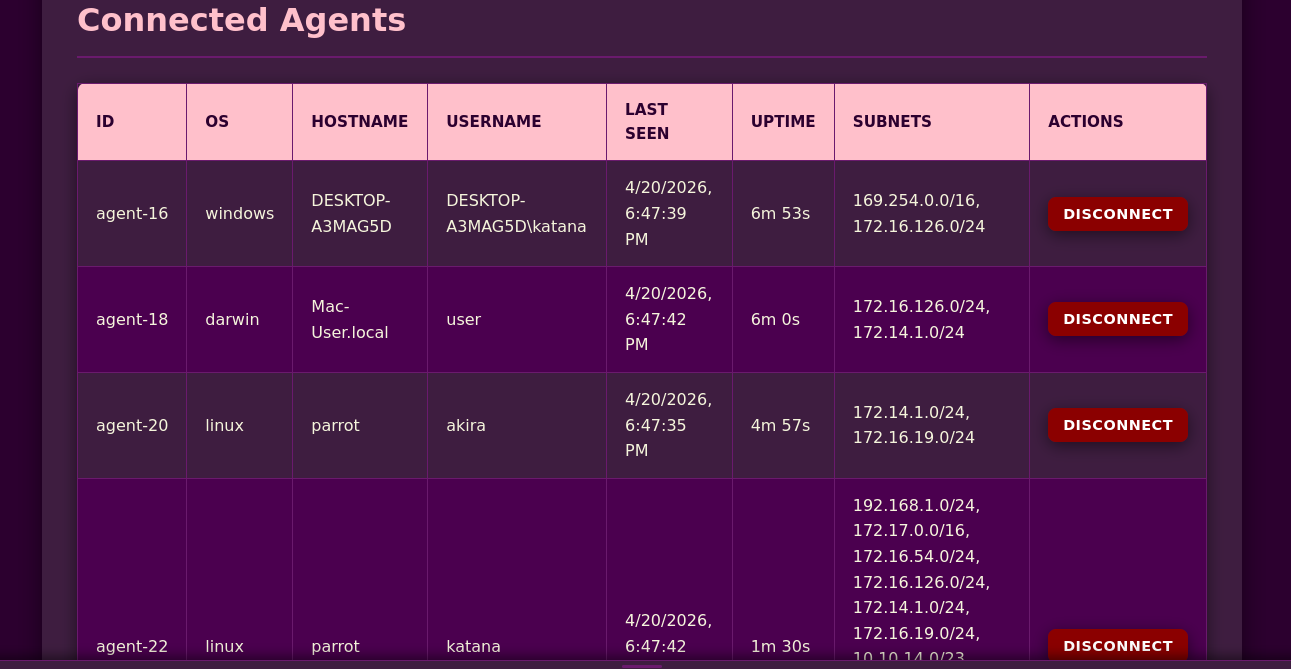
Información detallada del agente, incluidos SO, hostname, subredes y estado de conexión
Extensión de navegador para acceso fácil y enrutamiento de tráfico a través del túnel
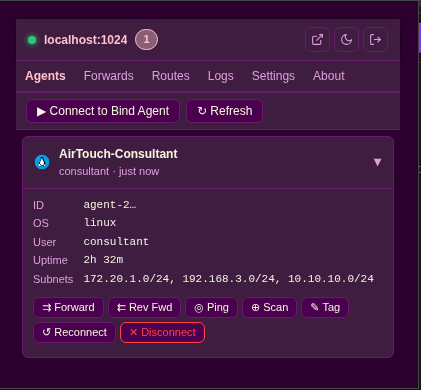
Instalación:
chrome://extensions/extension/ del repositorioEl icono de la extensión aparecerá en la barra de herramientas de tu navegador.
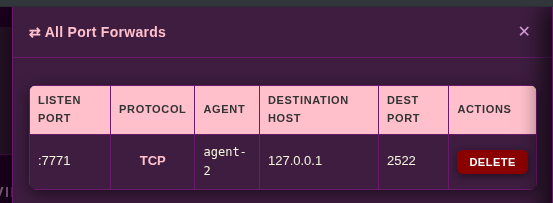
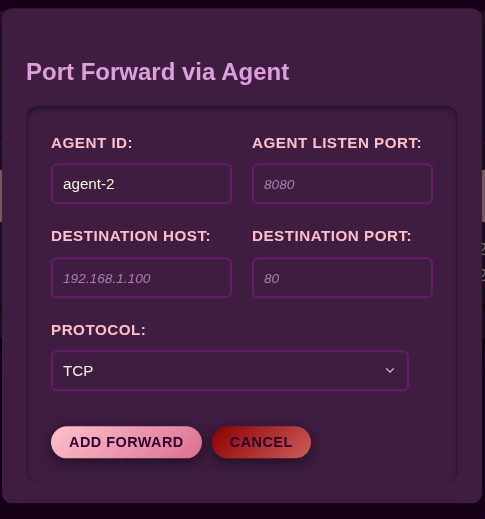
Crea y gestiona reenvíos de puertos TCP/UDP a través de cualquier agente
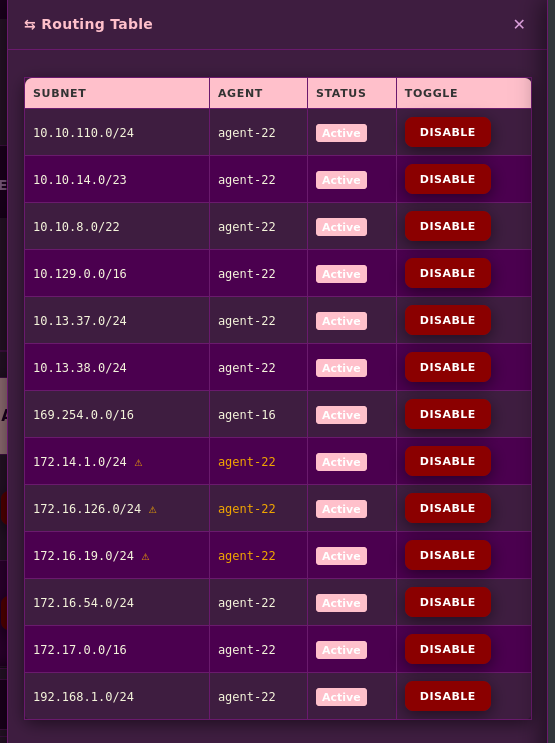
Visualiza y alterna rutas de subred con estado en tiempo real
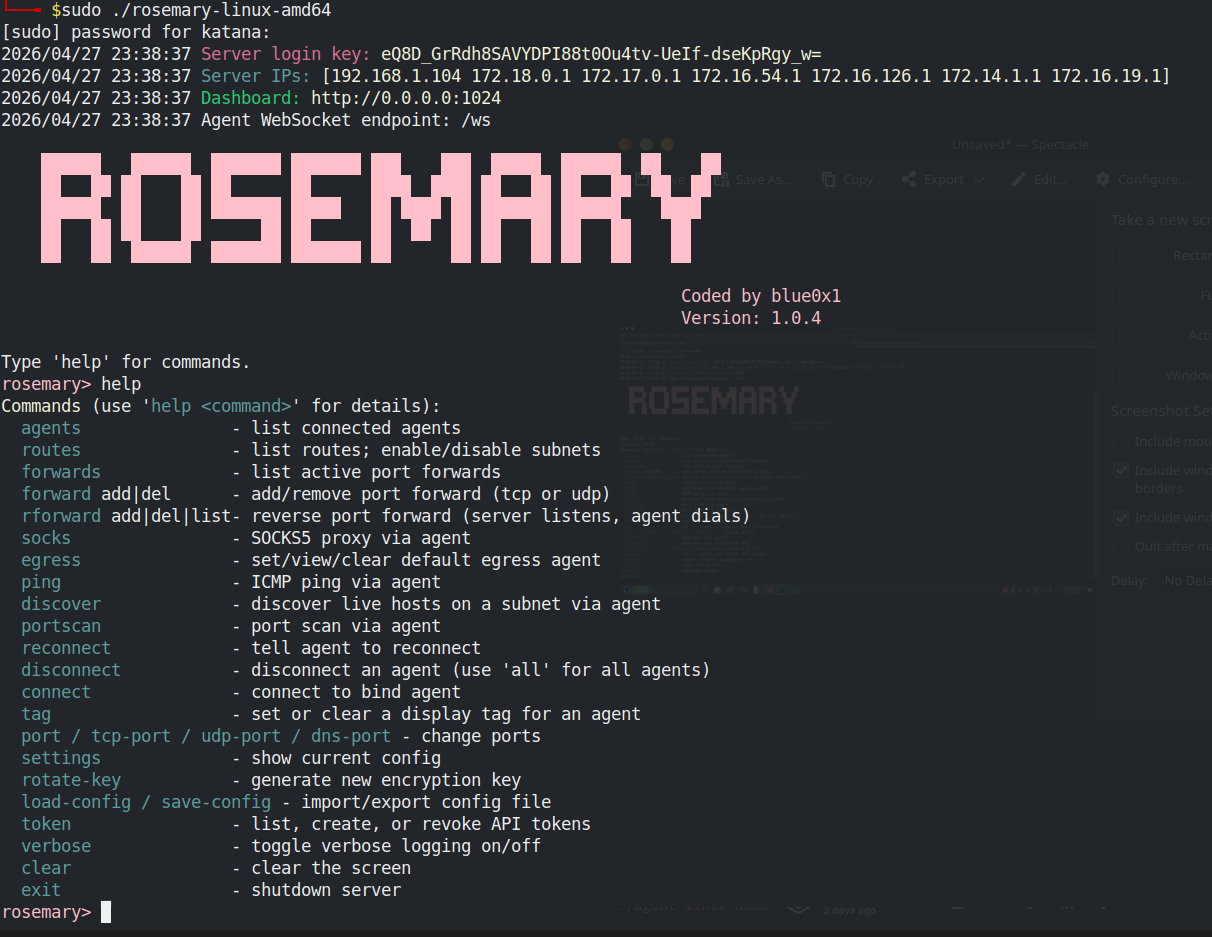
REPL integrado para el control completo del servidor

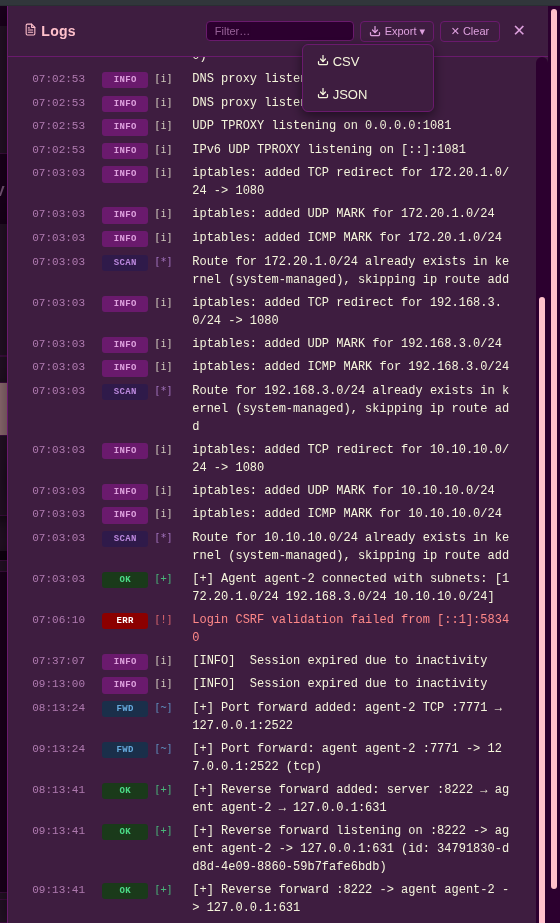
Transmisión de eventos en tiempo real con opciones de filtrado y exportación
Inicia/detiene proxies SOCKS5 a través de cualquier agente con autenticación opcional
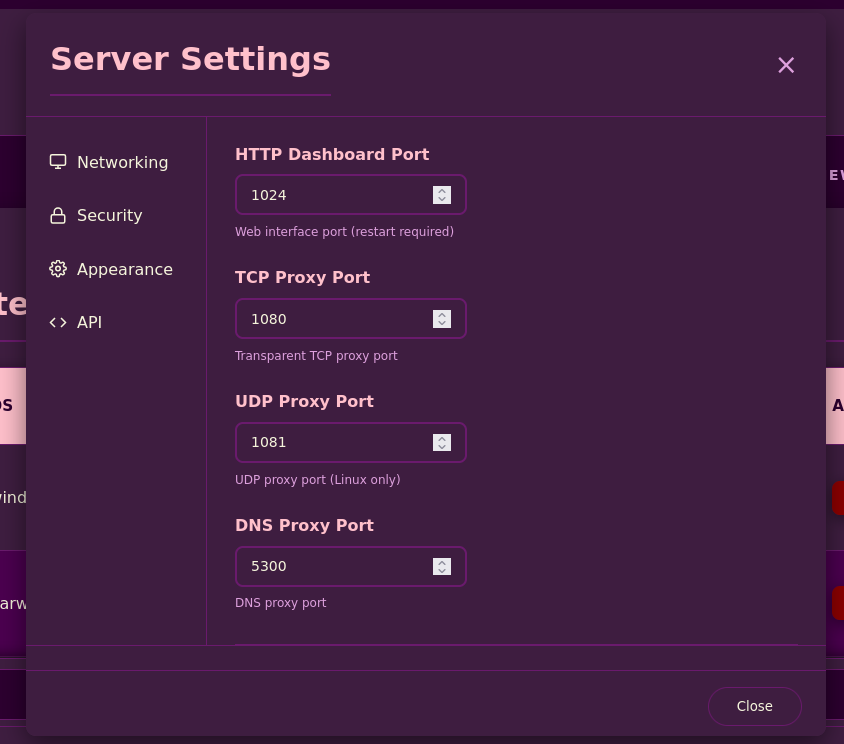
Configura puertos del servidor, claves de cifrado y tokens de API
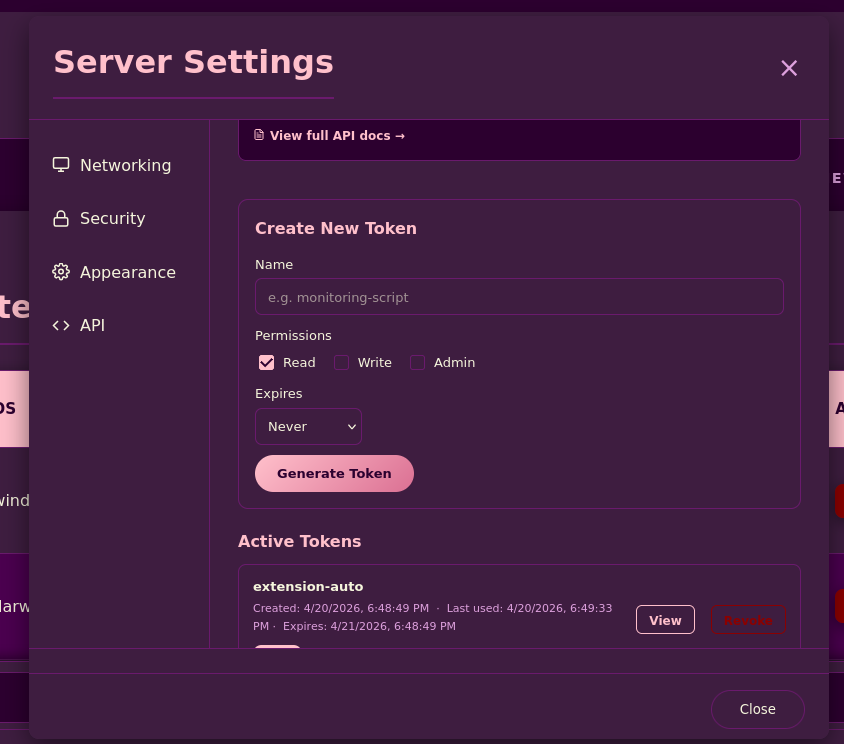
Crea y gestiona tokens de API REST con permisos granulares