 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> STEGANOGRAPHY --> DBATLOADER/GULOADER STYLE MALWARE

Análisis basado en PCAP | Fecha: 2025-03-12 | Autor: BlackOclock
14.1 Resumen de la Cadena de Ataque Completa
14.2 Indicadores de Compromiso (IPs, Hashes, Dominios)
14.3 Recomendaciones
¡¡¡NOTA!!! En este análisis, ¡SOLO se usó el archivo PCAP! No se necesitaron archivos ZIP;
##1. VISIÓN GENERAL DEL ANÁLISIS
Forma 1: archivos fuente descargados de malware-traffic-analysis.net - Se usó SOLO el archivo PCAP\
2025-01-09 (JUEVES): CVE-2017-0199 XLS --> HTA --> VBS --> ESTEGANOGRAFÍA --> MALWARE ESTILO DBATLOADER/GULOADER
##2. ANÁLISIS DEL TRÁFICO DE RED
2.1-Jerarquía de Protocolos – Visión General
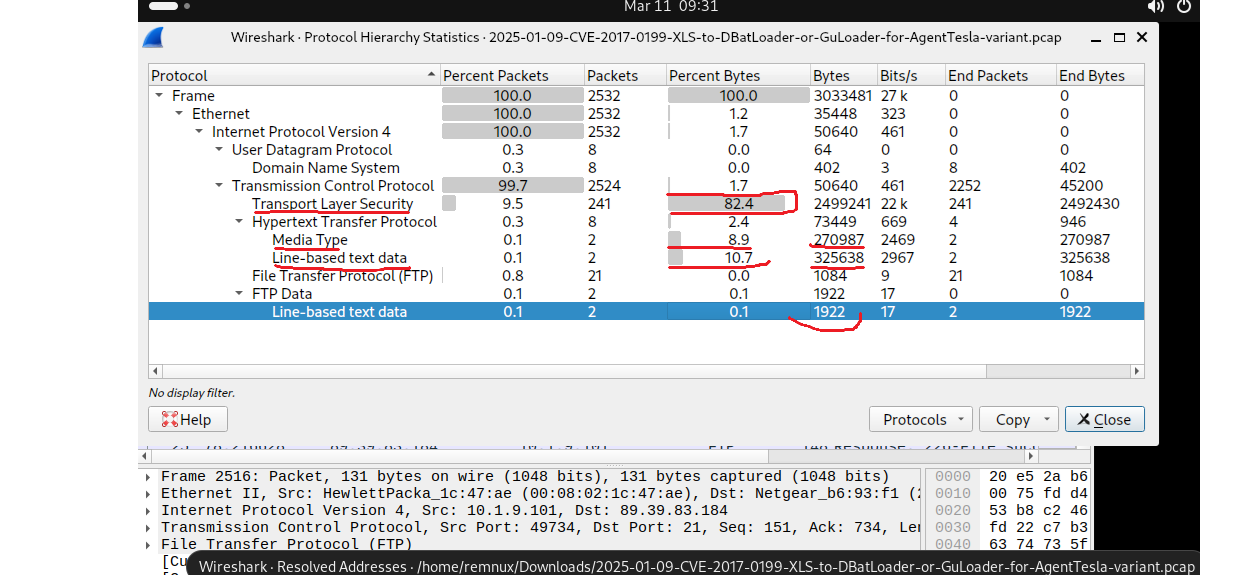
Comencé con la Jerarquía de Protocolos para obtener una visión general del tráfico. Esto muestra el volumen de cada protocolo utilizado. Como se muestra en la figura, TLS representa el 82,4% de todo el tráfico. Además, también están presentes datos de Media Line y Line-Based. Sin embargo, para comprender mejor la actividad de la red, necesitamos examinar Conversaciones y Endpoints.
2.2-Conversaciones – Principales Comunicaciones y Transferencia de Datos
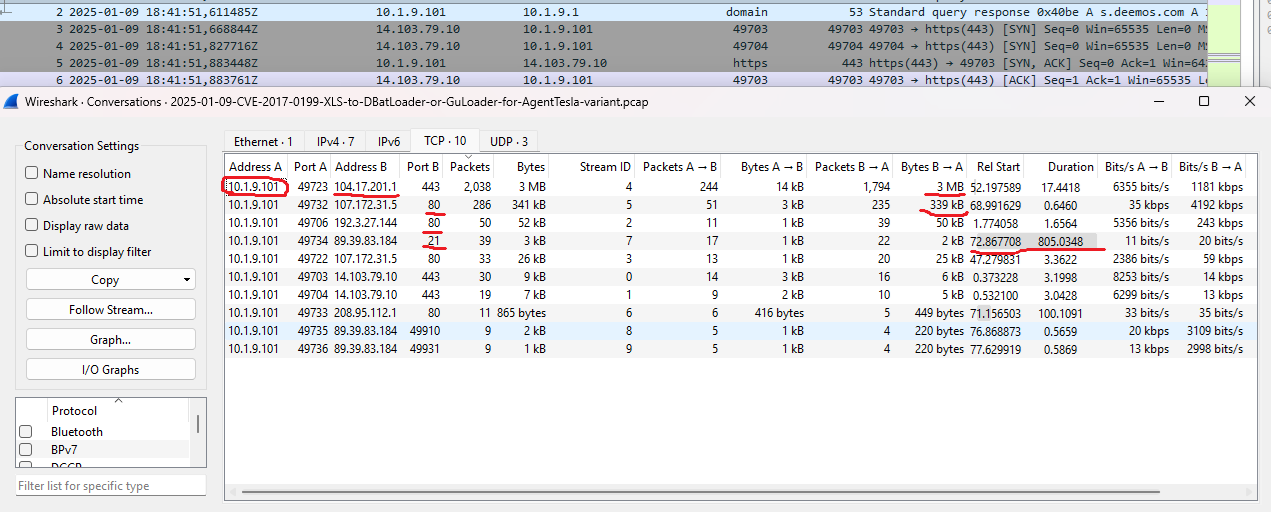
Usamos Conversaciones para detectar pares de IP que tienen la mayor transferencia de datos entre sí. El análisis muestra que 10.9.1.101 (host) y 104.17.201.1 tienen el mayor volumen de tráfico. Se usaron los puertos 80 y 443 para esta transferencia de datos. Además, vemos que se transfirieron 3 MB de datos a 10.9.1.101 (host) desde 104.17.201.1. Otro hallazgo crítico es la conexión en el puerto 21 debido a la conexión desde la IP WAN (89.39.83.184), lo que sugiere una posible exfiltración. Pero no estamos seguros ahora, porque aún no lo sabemos. Necesitamos una prueba.
2.3- Endpoints
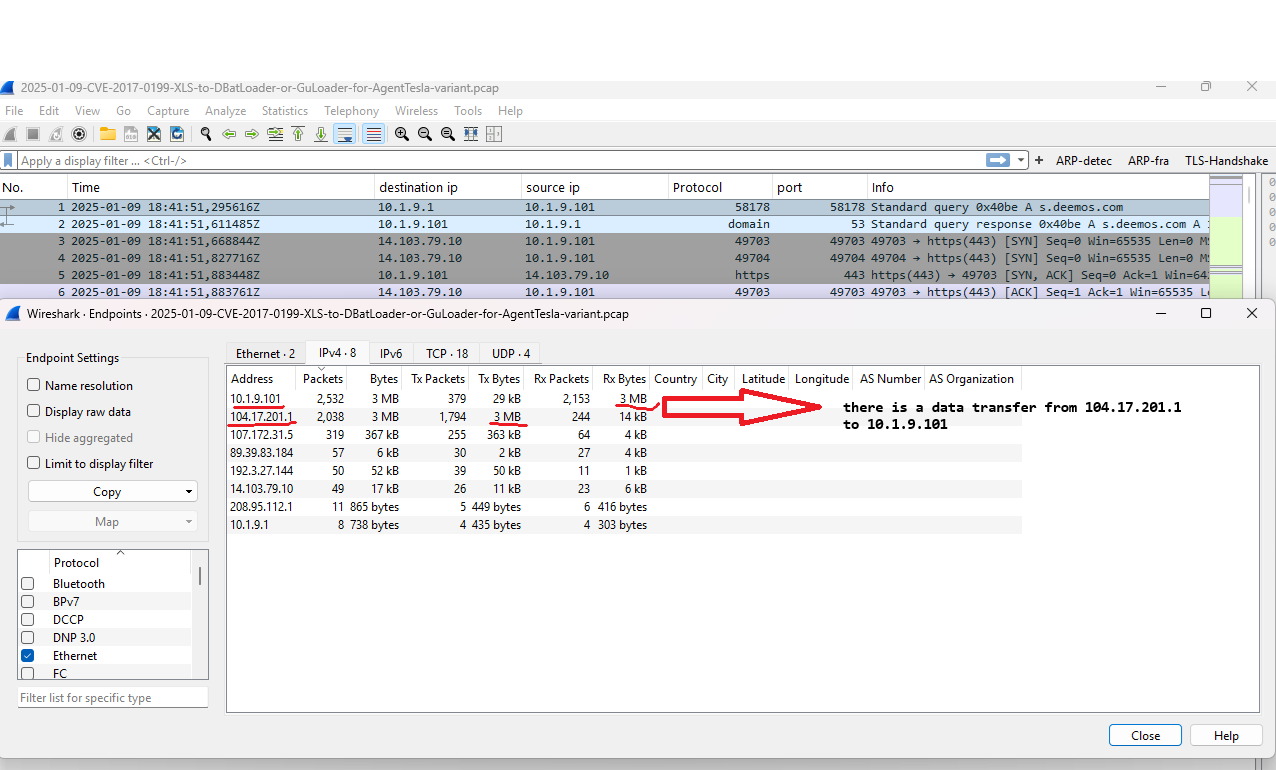
Usamos Endpoints para identificar los principales interlocutores en la red. 104.17.201.1 tiene 3MB de datos transmitidos (Tx) y también 10.9.1.101 tiene 3MB de datos recibidos (Rx). Además, los principales interlocutores son 104.17.201.1 como origen y 10.9.1.101 como destino.
2.4- Objetos de Exportación HTTP
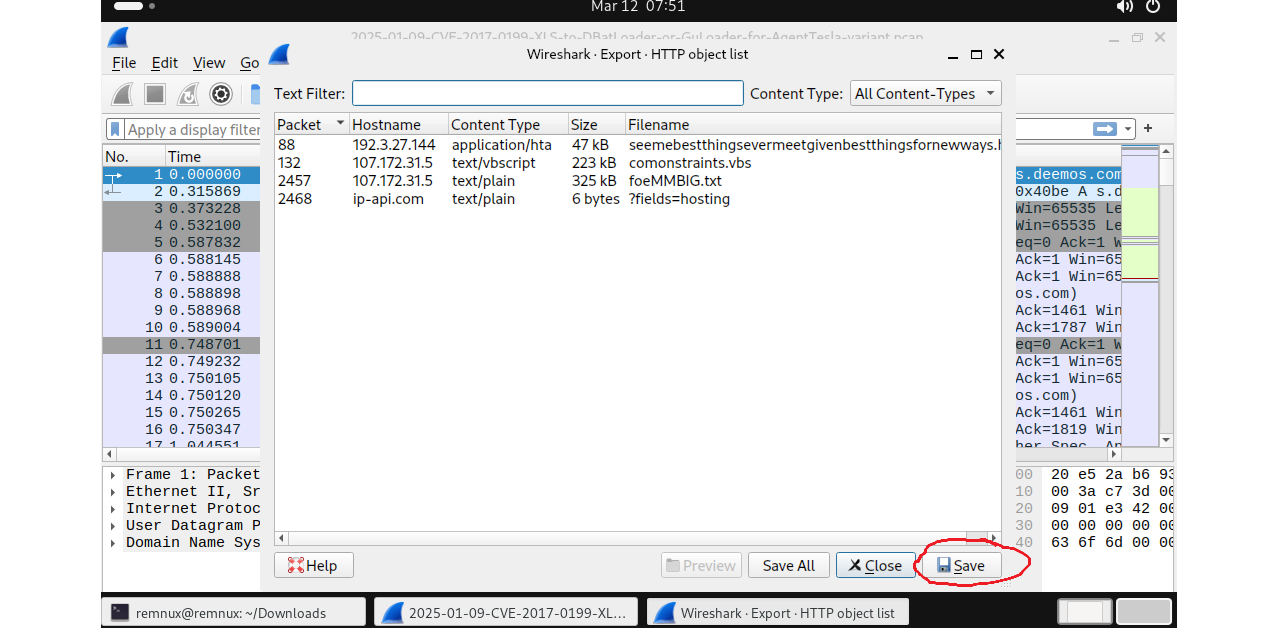
La exportación se utiliza para identificar archivos, datos, correos electrónicos, etc. transferidos a través de la red. Cada vez que analizamos un pcap, debemos revisar aquí para ver qué paquetes contienen qué datos. Bueno, notamos los paquetes 88, 132, 2457 y 2468.
2.5- Filtro HTTP Contains
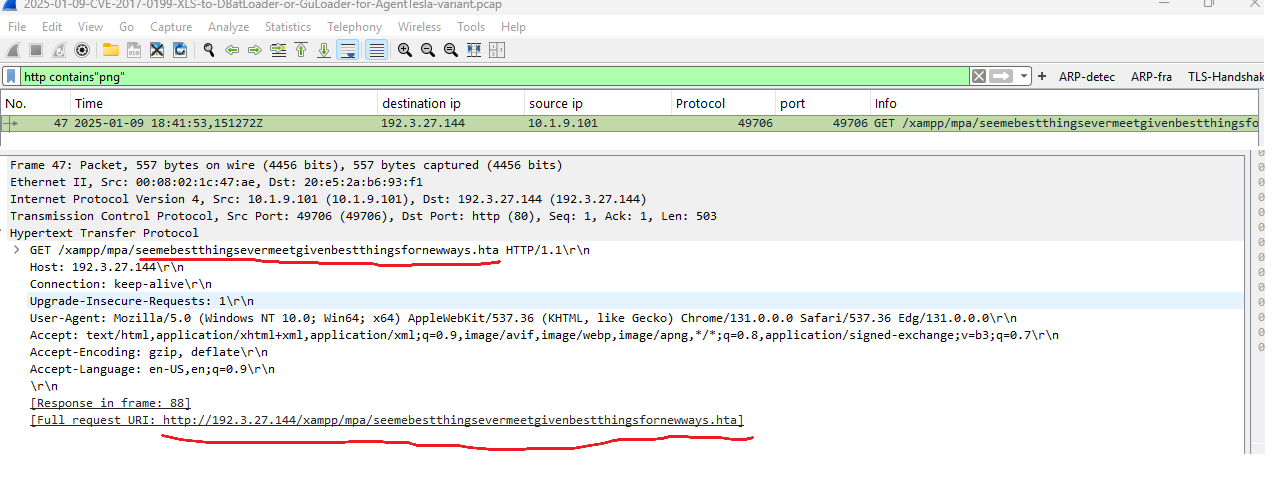
Si hay protocolos http en la red. Deberíamos verificar png, zip, jpg, jpeg (Esteganografía) como un medio en el filtro, porque los atacantes suelen usar códigos maliciosos en archivos multimedia para evadir la detección del antivirus.
#Ejemplo: http contains ".png" o http contains ".jpg" o http contains ".jpeg" o http contains ".zip"
Solo estamos viendo por qué este filtro es importante cuando se usa el puerto 80 en la red. Aquí hay un .hta que se envió en archivos multimedia en el paquete 47. Pero cuando usamos exportación para identificar archivos, no estaba.
##3. ANÁLISIS CON NETWORKMINER
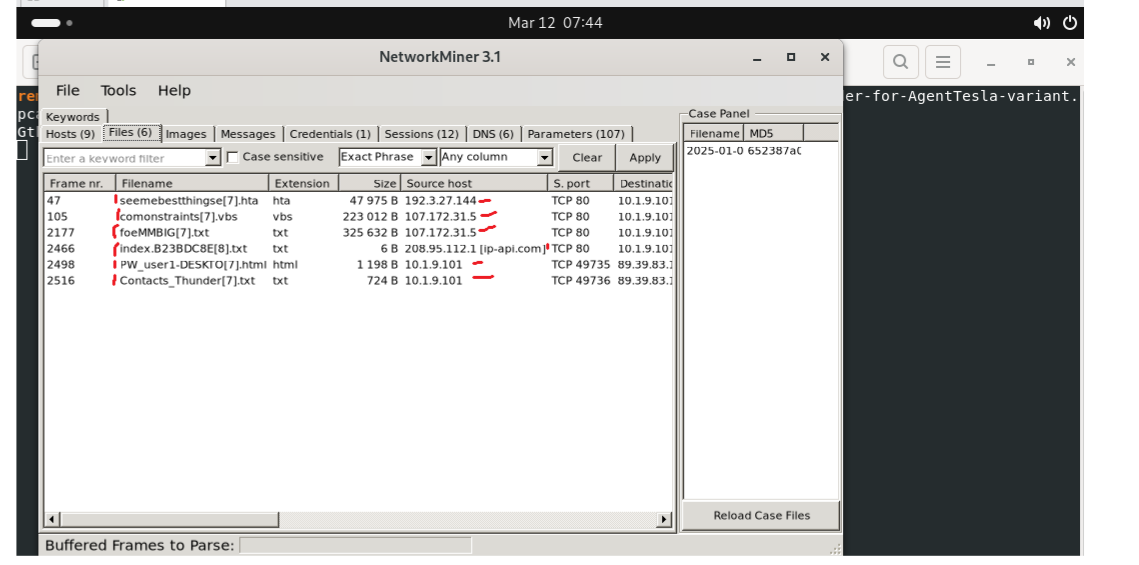
Podemos usar networkminer para identificar más rápido en PCAP. Si usas REMnux o sistema Linux, puedes escribir en la terminal (networkminer pcap_name )
Frame = 47 Nombre de archivo = seemebestthingsevermeetgivenbestthingsfornewways | Extensión = .hta | Tamaño = 47 KB | IP Origen = 192.3.27.144 Frame = 132 | Nombre de archivo = comonstraints | Extensión = .vbs | Tamaño = 223 KB | IP Origen = 107.172.31.5 Frame = 2457 | Nombre de archivo = foeMMBIG | Extensión = .txt | Tamaño = 325 KB | IP Origen = 107.172.31.5
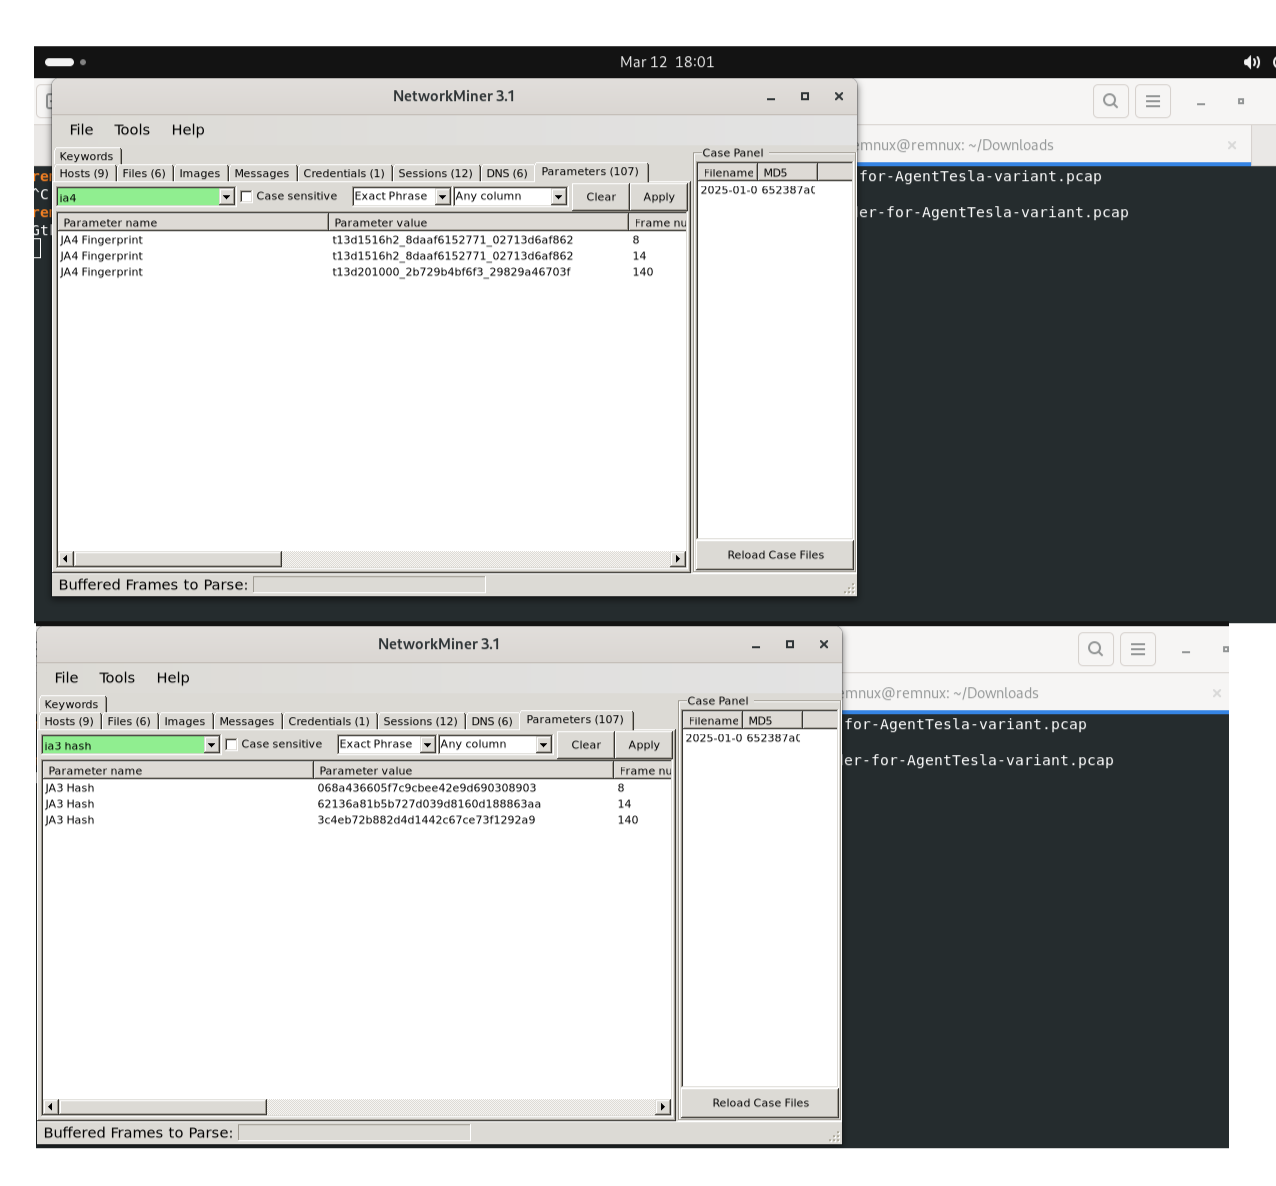
Hashes JA3:
06843d66057fc9cbe42e9d690308903 (Frame 8)62136a81b5b727d039d8160d188863aa (Frame 14)3c4eb72b882d4d1442c67ce73f1292a9 (Frame 140)Huellas JA4:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fBueno, pero ¿por qué necesitamos hashes JA4 y JA3? Puede haber una pregunta: ¿qué son JA3 y JA4?
Déjame explicar; JA3 y JA4 son técnicas utilizadas para identificar la huella digital de clientes y servidores TLS basándose en los parámetros del handshake TLS. JA3 crea un hash MD5 del paquete de saludo del cliente del handshake TLS, identificando de manera única la aplicación cliente (por ejemplo, navegador, malware).
JA4 es una técnica más nueva. Es como una huella digital para el tráfico de Internet. Así como los humanos tienen huellas digitales únicas, cada software que se conecta a Internet deja una marca única. Más útil para encontrar el servidor C2.
##4. ANÁLISIS DE REGISTROS ZEEK (ZUI)
