
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Email-Vulnerability-Checker — Comprobador automatizado de configuración SPF y DMARC que identifica vulnerabilidades de suplantación de correo electrónico en dominios únicos o múltiples utilizando consultas DNS. | Kitploit
Herramientas/GitHubGitHub/black-scorp10/email-vulnerability-checker
Escáneres de VulnerabilidadesRecopilación de InformaciónSeguridad de Correo ElectrónicoAnálisis de DNS
GitHubblack-scorp10/email-vulnerability-checker

Email-Vulnerability-Checker

Comprobador automatizado de configuración SPF y DMARC que identifica vulnerabilidades de suplantación de correo electrónico en dominios únicos o múltiples utilizando consultas DNS.

Ver Repositorio
Sitio web
971326hace 2 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir


Comprobador de Vulnerabilidad de Correo Electrónico v2.1

Verifique si el dominio es vulnerable a la suplantación mediante Email-vulnerablity-checker

Características de la Versión 2.1

  • Se añadió soporte para guardar la salida en un archivo usando la bandera -o
  • Se añadieron más comprobaciones que indicarán con precisión el estado de vulnerabilidad.
  • Se actualizó el código completamente con resultados adecuados y precisos.
  • Se mejoró la herramienta y se decoró algo de la apariencia de la herramienta.

Comprobador de Vulnerabilidad de Correo Electrónico

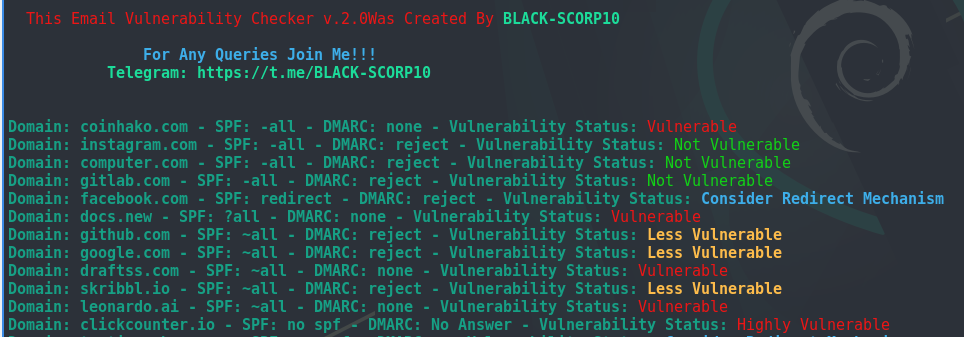
Este script verifica las configuraciones SPF y DMARC de los dominios de correo electrónico para determinar su estado de vulnerabilidad. Es útil para administradores de sistemas o profesionales de seguridad para evaluar la seguridad de la infraestructura de correo electrónico.

Uso

Para ejecutar el script, ejecútelo con el siguiente comando:

./spfvuln.sh [opciones]

Opciones

  • -h, --help: Muestra el mensaje de ayuda.
  • -v: Muestra la versión del script.
  • -t : Especifica un archivo que contiene una lista de dominios a verificar.
  • -d : Especifica un solo dominio a verificar.
  • -o <salida.txt>: Especifica un archivo de salida para guardar los resultados.

Requisitos

  • Shell compatible con Bash: Asegúrese de que su sistema soporte scripts de Bash.
  • Comando nslookup: Asegúrese de que el comando nslookup esté instalado y disponible en el PATH de su sistema.

Pasos de Instalación

  1. Clonar el repositorio:

    git clone https://github.com/BLACK-SCORP10/Email-Vulnerability-Checker.git
    
  2. Navegar al directorio:

    cd Email-Vulnerability-Checker
    
  3. Hacer ejecutable el script:

    chmod +x spfvuln.sh
    
  4. Instalar requisitos:

    Para Ubuntu o Debian:

    sudo apt update
    sudo apt install dnsutils
    

    Para CentOS o RHEL:

    sudo yum install bind-utils   # CentOS, RHEL
    

    o

    sudo dnf install bind-utils   # Fedora
    
  5. Verificar instalación:

    nslookup example.com
    

    o

    nslookup -version
    

Uso

Ejemplo de uso

Verificando un solo dominio:

./spfvuln.sh -d example.com

Verificando múltiples dominios desde un archivo:

./spfvuln.sh -t domains.txt

Guardando resultados en un archivo de salida:

./spfvuln.sh -d example.com -o salida.txt

Actualizar la herramienta

Para actualizar su herramienta después de que se haya lanzado una nueva versión, siga estos pasos:

  1. Navegar al directorio de la herramienta:

    cd Email-Vulnerability-Checker
    
  2. Obtener los últimos cambios del repositorio remoto:

    git pull origin main
    

Notas

  • Reemplace example.com con el dominio que desea verificar.
  • Asegúrese de que spfvuln.sh sea ejecutable (chmod +x spfvuln.sh) antes de usarlo.
  • Puede encontrar información detallada sobre las opciones y funcionalidad de la herramienta ejecutando ./spfvuln.sh -h o ./spfvuln.sh --help.

Vista previa

Descripción Detallada de las Banderas de Configuración

Descargar herramienta