
 bigb0x/cve-2024-29973
PoC para CVE-2024-29973

Este es un proof-of-concept (PoC) y escáner masivo para CVE-2024-29973: vulnerabilidad de inyección de comandos en las versiones de firmware Zyxel NAS326 anteriores a V5.21(AAZF.17)C0 y NAS542 anteriores a V5.21(ABAG.14).
- Se corrigió el mecanismo de payload. Gracias a https://github.com/p0et08/ por mencionarlo.
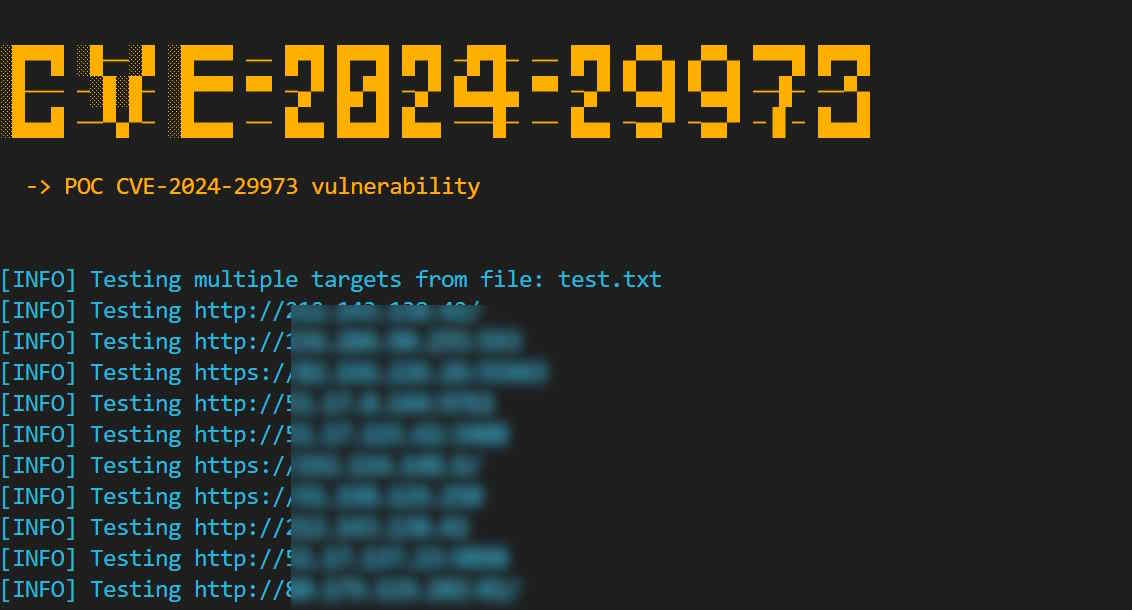
Para escanear un solo objetivo:
python cve-2024-29973.py -u target
Para escanear de forma masiva direcciones IP de objetivos:
python cve-2024-29973.py -f targets.txt
requestsgit clone https://github.com/bigb0x/CVE-2024-29973.git; cd CVE-2024-29973
Instala los paquetes requeridos usando pip:
pip install requests
El PoC fue creado por M Ali.
Este proyecto está bajo la licencia MIT.
Esta herramienta proporcionada es solo con fines educativos. No fomento, apruebo ni apoyo el acceso no autorizado a ningún sistema o red. Usa esta herramienta de manera responsable y solo en sistemas en los que tengas permiso explícito para realizar pruebas. Cualquier acción y consecuencia derivada del mal uso de esta herramienta es tu propia responsabilidad.
