Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/bee-san/name-that-hash
Descifrado de ContraseñasAnálisis de HashCTFAprendizaje y Educación
GitHubbee-san/name-that-hash

Name-That-Hash

Identifica más de 300 tipos de hash al instante mediante CLI o aplicación web. Prioriza los hashes populares, proporciona resúmenes y se integra con HashCat y John the Ripper para flujos de trabajo de descifrado de contraseñas.

Ver Repositorio
1.7k11176hace 11 mesesRevisado por Kitploit
Compartir
Sitio web

➡️ Discord | Sitio web ⬅️

El Sistema Moderno de Identificación de Hashes
pip3 install name-that-hash && nth
Aplicación web sin necesidad de instalación
Discord PyPI - Downloads Twitter Follow PyPI - Python Version PyPI


🤔 ¿Qué es esto?

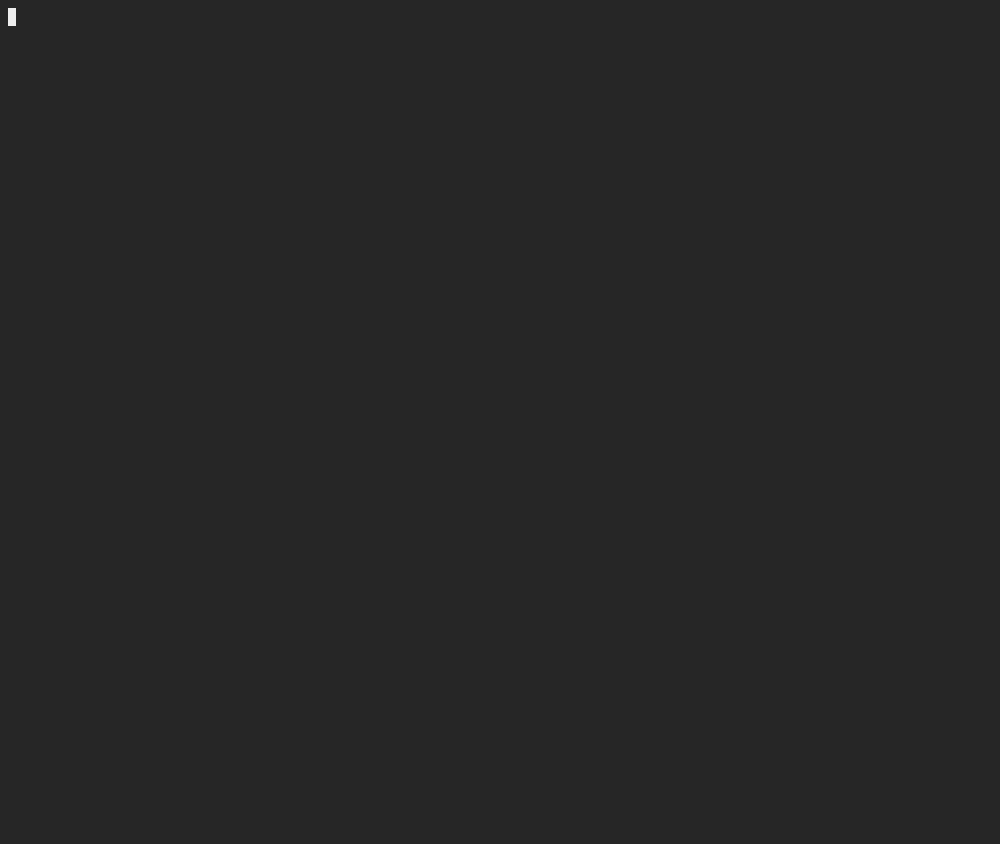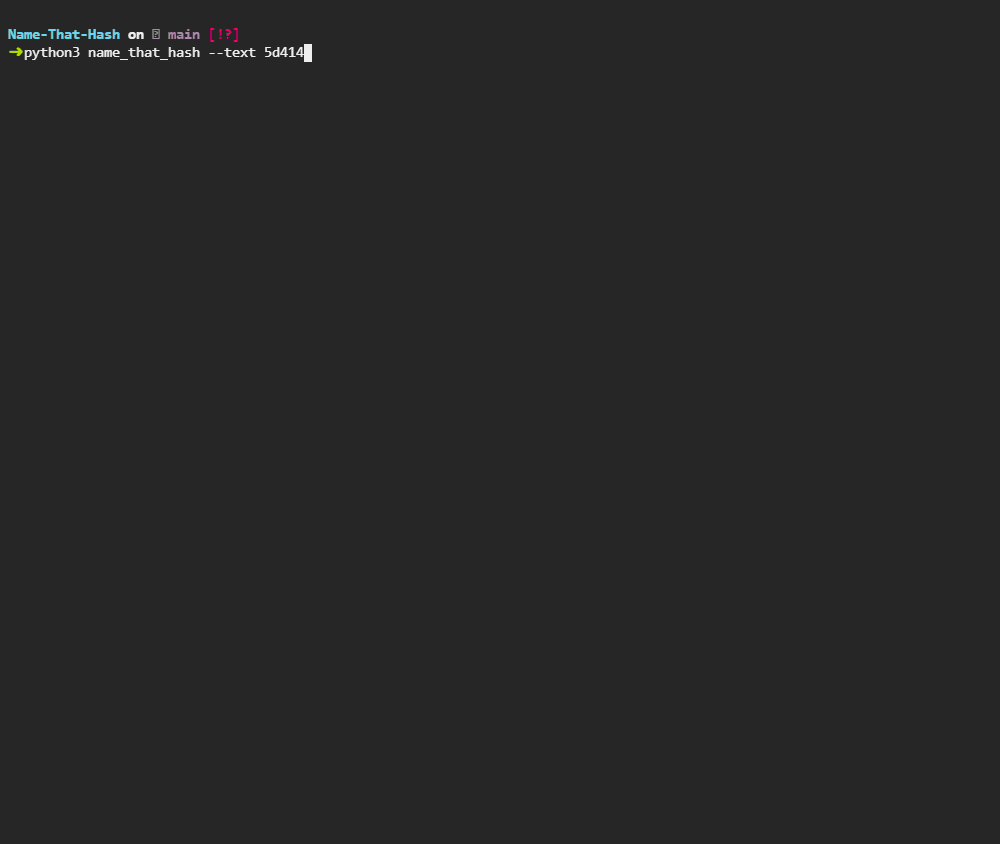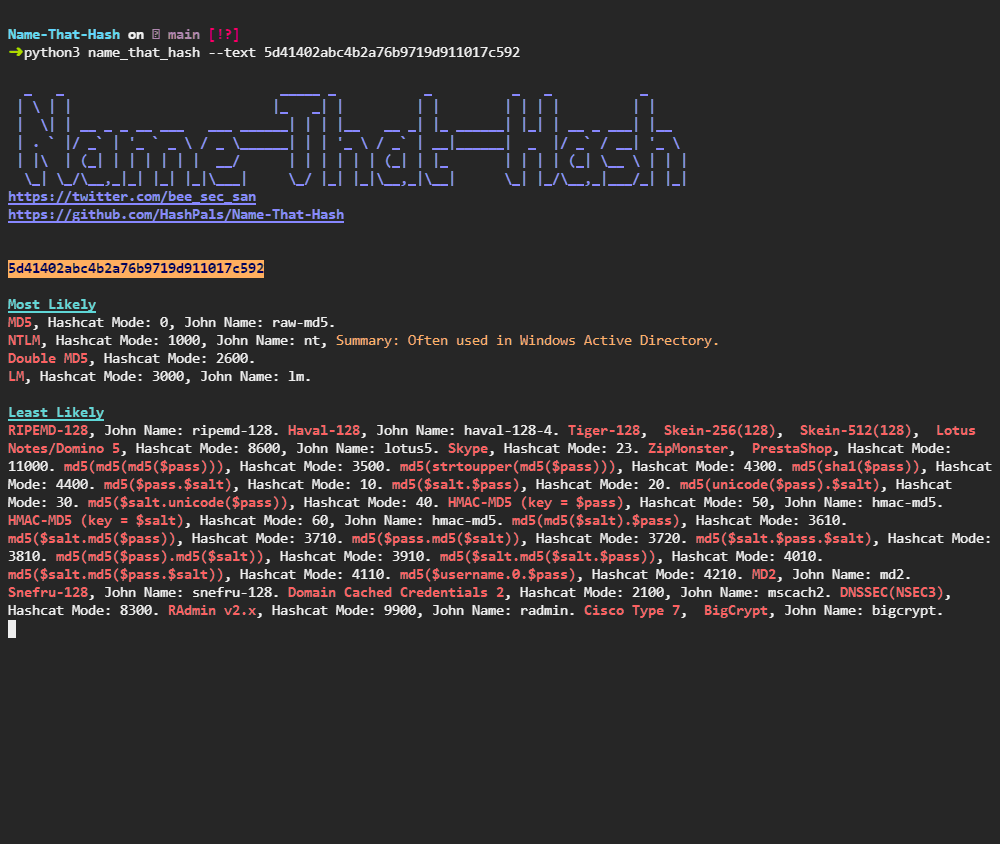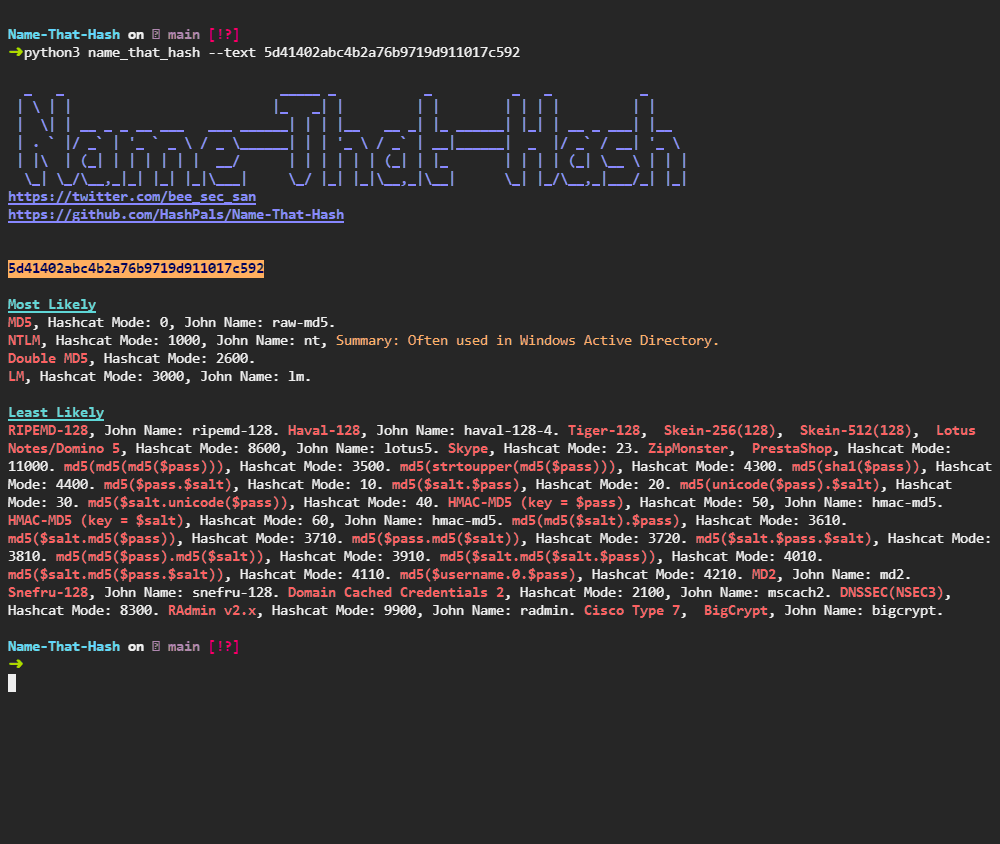
¿Alguna vez te has encontrado con un hash como 5f4dcc3b5aa765d61d8327deb882cf99 y te has preguntado qué tipo de hash es? 🤔

¡Name-that-hash nombrará ese tipo de hash!

🔥 Características

  • 📺 Clasificaciones de popularidad - Name-that-hash te mostrará los hashes más populares primero. En sistemas antiguos priorizaba Skype Hash igual que ¡NTLM de Active Directory! Lo cual tiene tanto sentido como decir que mi GitHub es tan popular como VSCode 📈
  • ✍ Resúmenes de hashes - no más dudas sobre si es MD5 o NTLM. Name-that-hash resumirá el uso principal de cada hash, permitiéndote tomar una decisión informada y certera ⚡
  • 🌈 Salida en color - No te preocupes, los colores fueron seleccionados a mano con un diseñador para ser 100% accesibles y geniales 😎
  • 🤖 Salida JSON y API - ¿Quieres usar Name-That-Hash en tu proyecto? Somos API primero, CLI después. ¡Usa la salida JSON o impórtanos como módulo de Python! 💾
  • 👵 ¡Actualizado! - HashID se actualizó por última vez en 2015. ¡Hash-Identifier en 2011! Name-That-Hash es un proyecto de 2021 🦧
  • ♿ Accesible - Estamos 100% comprometidos a hacer de esta una herramienta de hacking accesible 🙏
  • 🎫 Extensible - Añade nuevos hashes tan rápido como puedas editar este README. No, en serio, ¡es así de fácil! 🎱

🥊 Name-That-Hash vs HashID vs Hash-Identifier

CaracterísticasName-That-HashHashIDHash-Identifier
Última actualización2021, consulta los commits.17/03/201530/09/2011

Honestamente, ¿necesitas más convencimiento? 😂

Pero, veamos las características más a fondo.
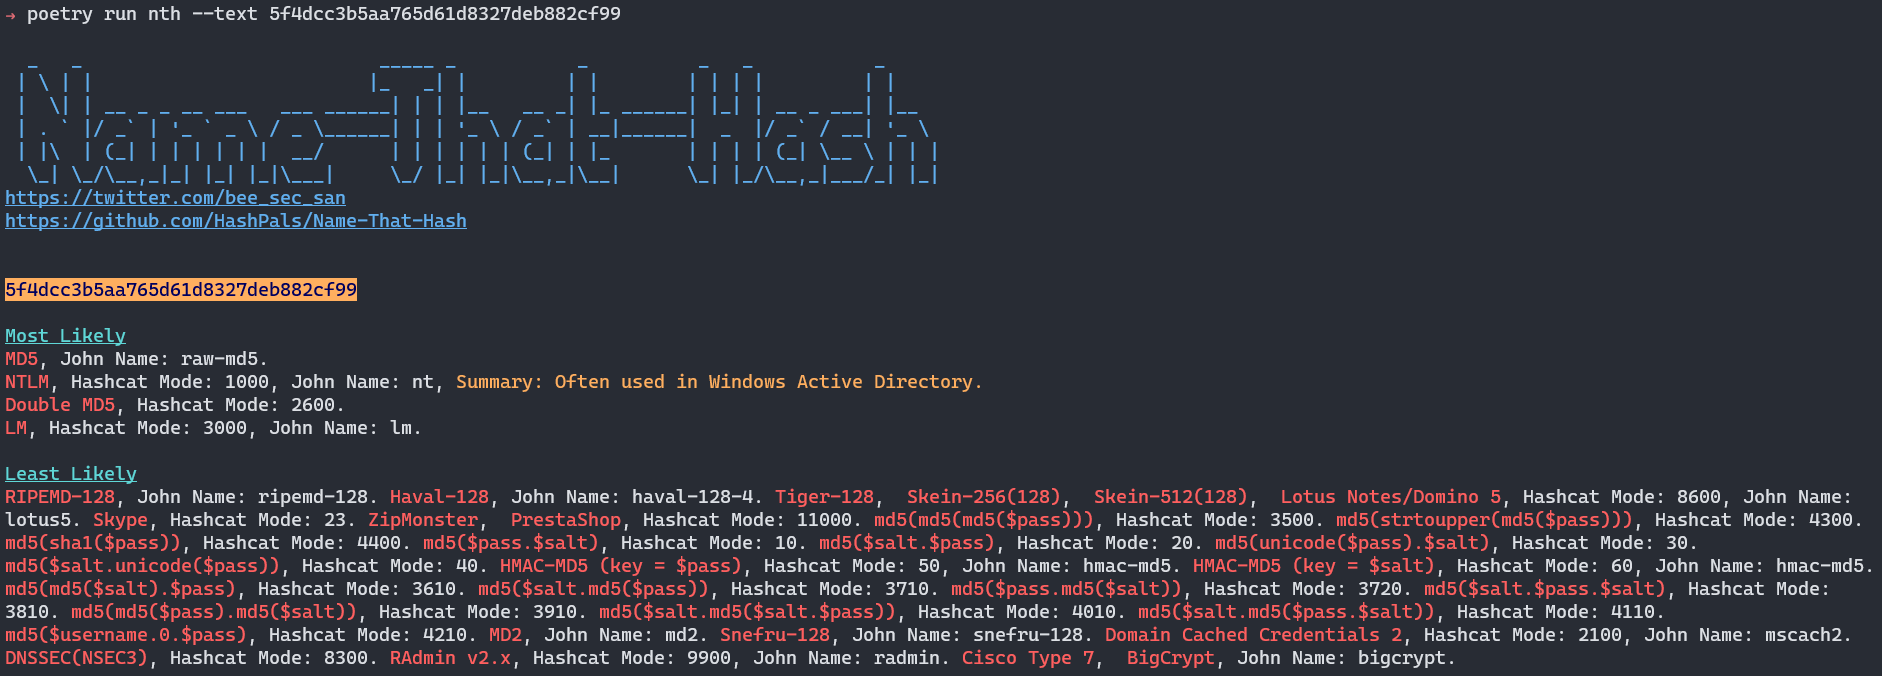
📈 Comparación de características

Name-that-hash muestra orgullosamente los tipos de hash más probables

Aquí HashID muestra Skype antes que NTLM, mientras que Name-That-Hash entiende la popularidad de los hashes, por lo que coloca NTLM antes que Skype.
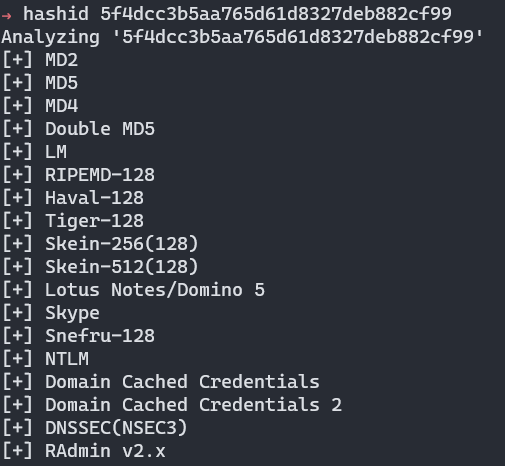
📕 También puedes ver que Name-That-Hash muestra un resumen, mientras que HashID no lo hace. En la vista predeterminada también muestra información de John + HashCat. Porque seamos sinceros, ¡la única razón por la que usas esta herramienta es para descubrir qué poner en HashCat! 🐱‍🚀

Name-That-Hash es radicalmente diferente de HashID, no voy a enumerar todas las diferencias, pueden verlas ustedes mismos 😎

💌 Accesibilidad

Name-That-Hash es una herramienta de hacking accesible. Eso significa que dedicamos tiempo a diseñar cosas, como....

Sin texto largo ni arte ASCII aquí

Eliminando el arte ASCII de los bloques de texto "menos probables" muy largos usando --accessible.

Hacer esto significa que no obtienes acceso a los menos probables, y si el hash está en ese montón, sería malo. Por lo tanto, también tenemos --no-banner.
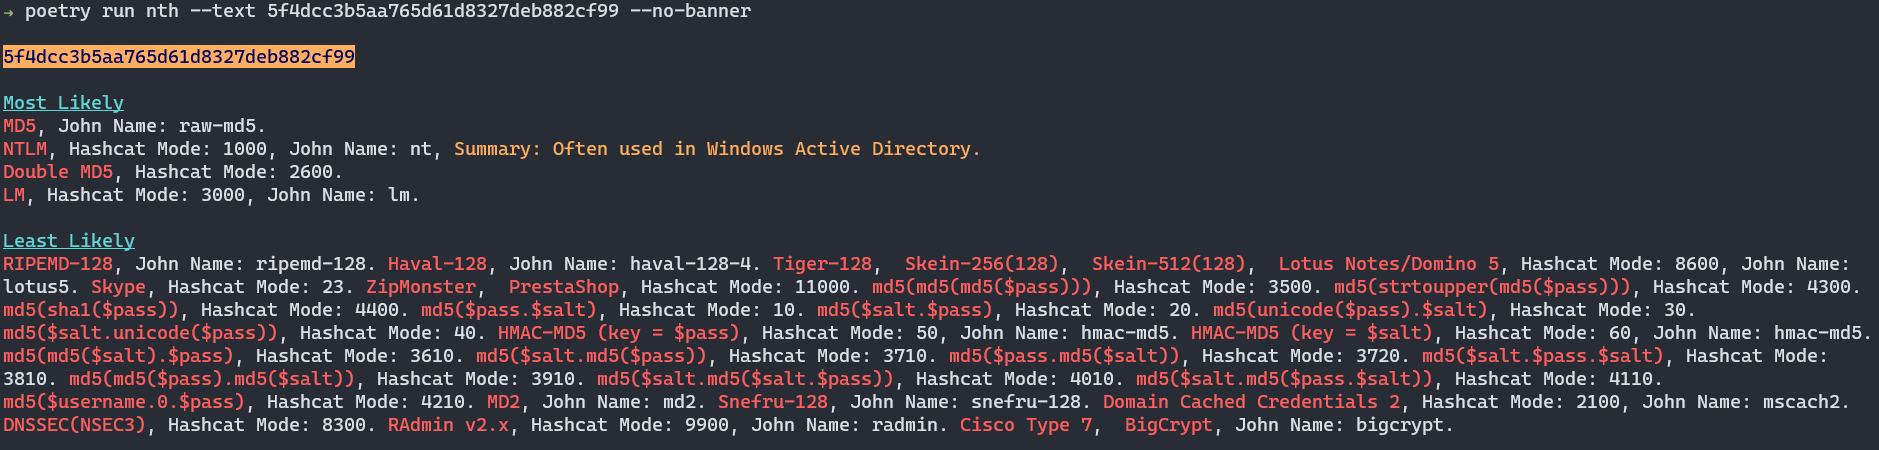
Lo que elimina el banner de arte ASCII.

🔨 Instalación

Modo fácil Usa nuestra aplicación web en https://nth.skerritt.blog.

Puedes instalar usando Pip de Python.

pip3 install name-that-hash

o:

pip install name-that-hash

Y luego ejecuta:

nth

Para usarlo.

Packaging status

También estamos en:

  • REMnux.
  • The Arch User Repository (AUR).
  • MacPorts.
  • Homebrew.

⚱ Datos Curiosos

Tenemos una matriz de pruebas que asegura que todos nuestros hashes estén actualizados, ¡incluyendo los modos de HashCat y John the Ripper!

A diferencia de otros identificadores de hashes que identifican no-hashes, hemos eliminado estos para que solo obtengas hashes reales (¿base64 quién?)

Cada hash se prueba múltiples veces, tanto para falsos positivos como para verdaderos positivos. ¡Sin errores aquí!

Hay una lámpara mágica que invoca a un genio en algún lugar del código fuente.

💡 Documentación

¿Quieres aprender cómo funciona la popularidad?

¿Qué tal usar esto en tus propios programas?

¿O incluso nuestro compromiso con la accesibilidad?

¡Nuestra documentación es para ti!

📚 Documentación🐦 Mi Twitter (@ para preguntas)🎳 Discord🧩 Aplicación web
Wikihttps://twitter.com/bee_sec_sanDiscordAplicación web

🙏 Contribuciones

La forma más fácil de contribuir es añadiendo más hashes, escribiendo descripciones o cambiando sus REGEX. Todo lo que tienes que hacer es ir a este archivo y editarlo.

Puedes leer más sobre cómo contribuir aquí.

💌 Agradecimientos

Muchas gracias a Jabba y Jayyy por su ayuda :)

Gracias a HashID y Hash-Identifier por su trabajo en este campo, que inspiró enormemente esto. 💝 La base de datos de hashes fue originalmente tomada de ellos, pero la hemos modificado significativamente. Muchas gracias por crear esa base de datos de más de 3000 hashes 😻

Gracias también a la comunidad de TryHackMe, y especialmente a Oriel por sus comentarios en las versiones iniciales.

Y un agradecimiento especial a Varg por su magistral comprensión de la teoría del color 🌈

Finalmente, gracias también a Blackout por ayudar a escribir descripciones de hashes 🐱‍👤

📺 Lo que la gente dice

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →