
 barghest-ngo/mesh
VPN de malla peer-to-peer cifrada para forense móvil remota, permitiendo adquisición inalámbrica de ADB y libimobiledevice, monitoreo de red y detección de intrusiones a través de NAT y firewalls.



MESH es una herramienta de red, para apoyar la adquisición forense lógica remota en dispositivos móviles
MESH proporciona a los analistas una ruta directa y cifrada hacia dispositivos móviles para depuración inalámbrica, monitoreo de red y adquisición forense, incluso cuando esos dispositivos están detrás de NAT, firewalls o redes móviles restrictivas. Construye una superposición privada para que un dispositivo remoto se comporte como si estuviera en la misma subred local. No requiere servidores VPN centrales, no necesita reenvío de puertos y no requiere infraestructura permanente que mantener o defender. Esto permite un monitoreo de red y adquisición remotos, a través de internet, fluidos y fáciles con herramientas como MVT y AndroidQF.
Las mallas son efímeras y controladas por el analista: ponga los dispositivos en línea, recolecte y luego desmonte la red. No queda nada en ejecución, lo que ayuda a evitar la actividad de huellas.
[!IMPORTANT] Alfa Público: Actualmente en alfa público y bajo desarrollo activo. Se ha completado una penetración completa de terceros y hemos parcheado todas las vulnerabilidades principales. Las cosas pueden cambiar y se deben esperar cambios que rompan la compatibilidad. Actualmente requiere cierto nivel de experiencia técnica. Por favor, reporte errores o problemas de seguridad a través de GitHub Issues."
Para documentación completa:
https://docs.meshforensics.org/
docker compose, no el docker-compose heredado). Instrucciones de instalación.sudo snap install task --classicbrew install go-task[!NOTE] La mayoría de las operaciones en tiempo de ejecución funcionan con
docker composesimple, pero las tareas de configuración interactiva (gestión de.env, plantillas de configuración, rotación de claves de autenticación) requieren go-task.
git clone https://github.com/BARGHEST-ngo/mesh.git
cd MESH
task build
task controlPlane
task controlPlane lo guía a través de la configuración de forma interactiva e inicia todos los servicios necesarios. Para la mayoría de los usuarios, seleccionar Efímero con un dominio Automático es la ruta recomendada: no requiere configuración de servidor o DNS.
Elija un tipo de despliegue. Un plano de control efímero se ejecuta en su estación de trabajo y es accesible a través de internet mediante un túnel seguro. Un plano de control persistente se ejecuta en un servidor dedicado con acceso a internet que usted administra.
Elija un dominio. Seleccionar Automático permite que MESH aprovisione una dirección HTTPS pública para usted. Seleccione Manual si desea usar su propio dominio.
Ingrese la clave de API. Si ha elegido un dominio Automático, se le pedirá que ingrese una clave de API. Esta le será proporcionada por el equipo de Barghest, contáctenos para solicitar acceso.
Confirme la configuración. Revise los ajustes generados antes de que MESH se inicie.
Si estos ajustes son incorrectos, o si la configuración fue interrumpida, elimine .env y ejecute task controlPlane para comenzar de nuevo.
CONTROL_PLANE_TYPE=Ephemeral
PROXY_DOMAIN_TYPE=Automatic
MESH_SUBDOMAIN=<slug aleatorio de 10 caracteres>
FRP_AUTH_TOKEN=<token secreto>
CONTROL_PLANE_URL=https://<slug>.tunnels.meshforensics.app
LOGIN_URL=https://<slug>.tunnels.meshforensics.app
Los contenedores se inician y se genera una clave de API. Una vez que todos los servicios estén saludables, MESH imprime una clave de API de un solo uso para iniciar sesión en la interfaz web.
Clave de API del plano de control (ingrésela en la interfaz web para iniciar sesión):
<CLAVE DE API SECRETA>
Navegue a la URL de su plano de control e ingrese la clave de API cuando se le solicite para iniciar sesión.
https://<slug>.tunnels.meshforensics.app
La interfaz web se sirve sobre HTTPS con un certificado emitido automáticamente por Let's Encrypt.
[!IMPORTANT] La ACL predeterminada permite que los nodos en cada red se comuniquen entre sí. Los despliegues de producción deben usar políticas restrictivas. Modifíquelas a través de la pestaña ACL.
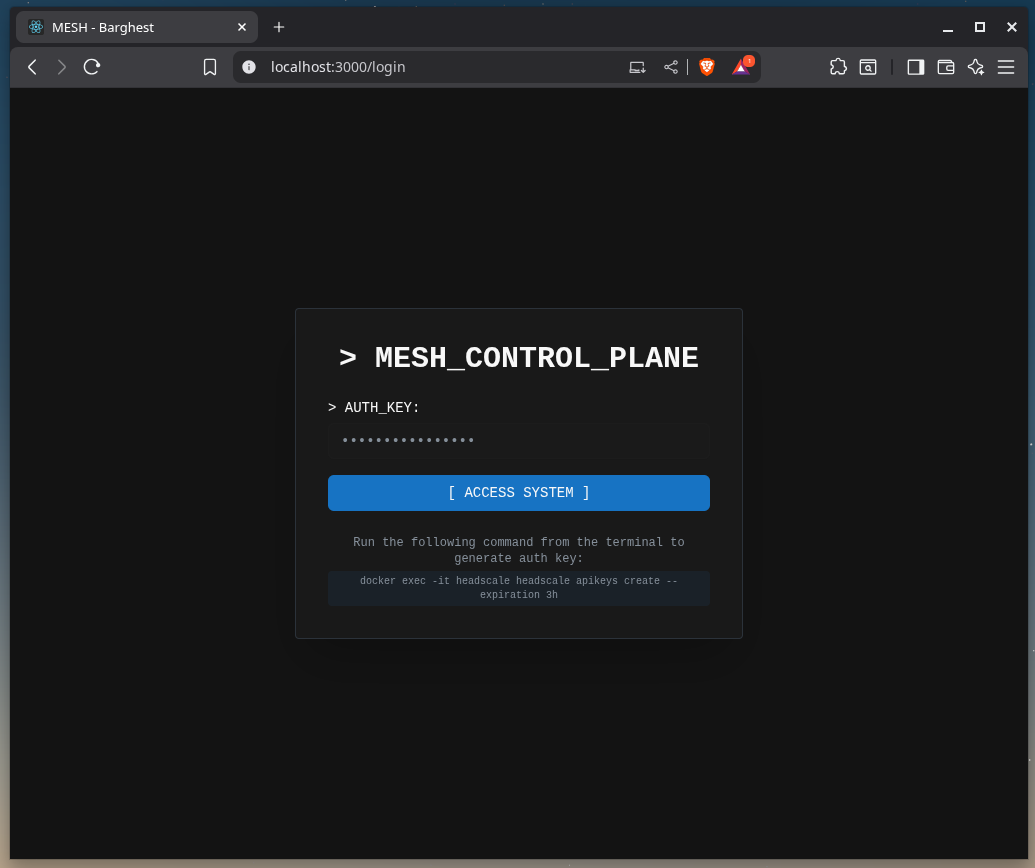
Su red MESH ahora está lista para aceptar nodos.
Consulte la documentación para la inscripción de nodos y los flujos de trabajo forenses.
