
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-49113-Checker — Comprueba si un sistema es potencialmente vulnerable a CVE-2024-49113 (LDAP Nightmare) probando la conectividad RPC, los puertos LDAP, el servicio Netlogon y la verificación de devolución de llamada LDAP. | Kitploit
Herramientas/GitHubGitHub/barcrange/cve-2024-49113-checker
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad de RedesPruebas de Penetración
GitHubbarcrange/cve-2024-49113-checker

CVE-2024-49113-Checker

Comprueba si un sistema es potencialmente vulnerable a CVE-2024-49113 (LDAP Nightmare) probando la conectividad RPC, los puertos LDAP, el servicio Netlogon y la verificación de devolución de llamada LDAP.

Ver Repositorio
1020hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-49113-Checker

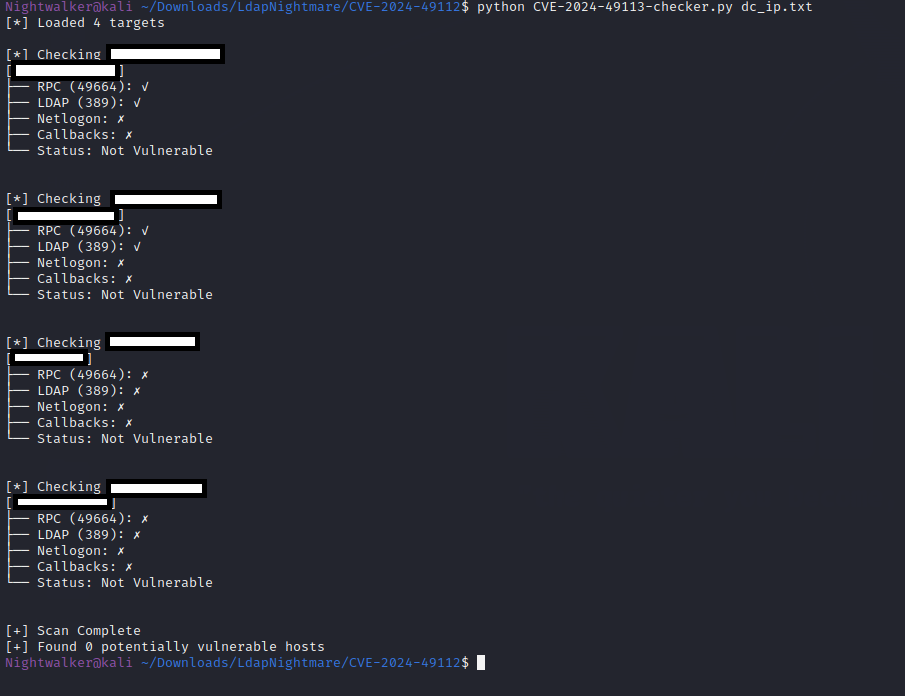
Script para comprobar si tu entorno es potencialmente vulnerable a CVE-2024-49113 (LDAP Nightmare). Este script realiza:
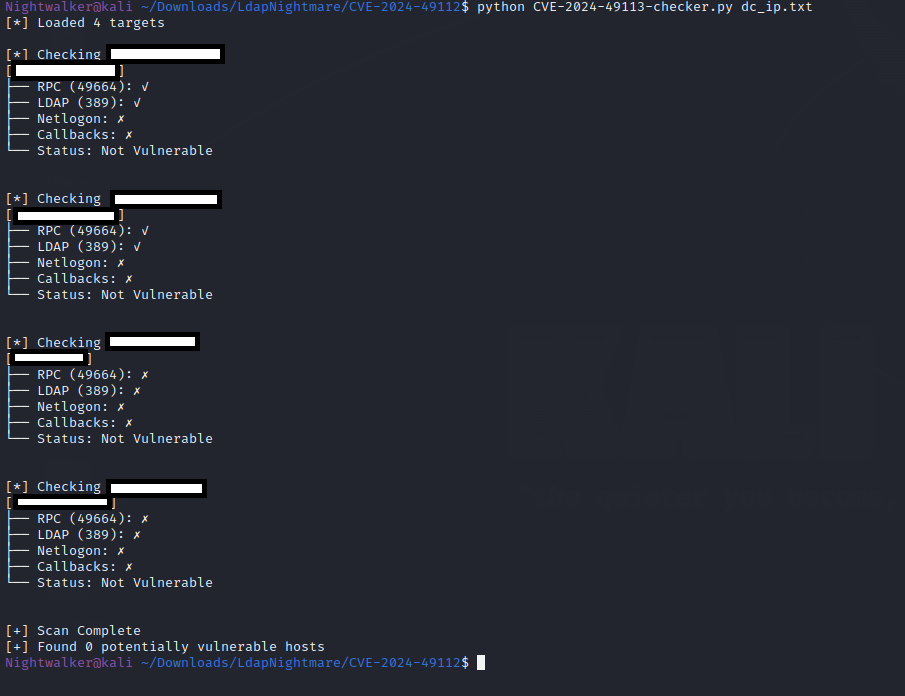
  • Comprobaciones de conectividad RPC
  • Pruebas del puerto LDAP
  • Validación del servicio Netlogon
  • Verificación de la devolución de llamada LDAP

picha

usage : python CVE-2024-49113-checker.py <target>
Ejemplo
 # Escanear una única IP
python CVE-2024-49113-checker.py 192.168.1.1

# Escanear una subred
python CVE-2024-49113-checker.py 192.168.1.0/24

# Escanear desde un archivo
python CVE-2024-49113-checker.py ips.txt -o vulnerable_hosts.txt

Nota: Esta herramienta NO explota la vulnerabilidad; solo comprueba las condiciones que pueden hacer posible la explotación.

Descargar herramienta