
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
zerojack — Una herramienta para realizar ataques de inyección de pulsaciones de teclado MouseJack. | Kitploit

Herramientas/GitHubGitHub/b1narygl1tch/zerojack
ExplotaciónSeguridad InalámbricaHacking de HardwareAprendizaje y Educación
GitHubb1narygl1tch/zerojack

zerojack

Una herramienta para realizar ataques de inyección de pulsaciones de teclado MouseJack.

Ver Repositorio
1040hace 1 añoAún no revisado
Compartir

ZeroJack

Una herramienta para realizar ataques de inyección de teclas MouseJack.

banner

⚠️ Advertencia

El proyecto fue creado con fines educativos. No soy responsable de ningún uso malicioso del proyecto ni de la información aquí proporcionada.

👾 Acerca del proyecto

El proyecto fue creado con fines educativos y como una alternativa al dispositivo Crazyradio PA para jugar con ratones inalámbricos vulnerables que poseo. Consta de dos componentes principales:

  • Software: Aplicación ZeroJack Python3
  • Hardware: Raspberry Pi Zero 2W y módulo nRF24L01+ conectado por SPI
    Se eligió Raspberry Pi Zero 2W en configuración headless ya que es una buena plataforma para un dispositivo de hacking todo en uno que se puede utilizar para MouseJacking, wardriving, ataques Bluetooth, etc. No es necesario lidiar con el flasheo de firmware, por ejemplo.

Como payload, la herramienta utiliza archivos Legacy DuckyScript (1.0).

✅ Características

El software implementa cuatro modos:

  • Modo principal (manual) Escanea dispositivos HID vulnerables de 2.4 GHz, elige el/los dispositivo(s) encontrado(s) y lanza un ataque de inyección de teclas.
  • Modo autopwn Escanea dispositivos HID vulnerables de 2.4 GHz y lanza automáticamente un ataque de inyección de teclas. ¡USA ESTE MODO CON CUIDADO!
  • Modo dirigido Lanza un ataque de inyección de teclas para un dispositivo específico cuya dirección se pudo encontrar anteriormente escaneando en modo principal.
  • Modo sniffer Asigna una dirección de dispositivo objetivo al módulo nRF y muestra los paquetes de radio sin procesar.

💾 Configuración e instalación

Habilitar SPI

Para RaspberryPi OS (Debian 12 Bookworm) se puede hacer de dos maneras: a través de la aplicación CUI o manualmente.
CUI:

sudo raspi-config

luego ve a Interface Options -> SPI, confirma habilitar SPI y reinicia.

Manualmente:

sudo nano /boot/firmware/config.txt

descomenta la línea dtparam=spi=on, guarda y reinicia.

Verifica si SPI está habilitado: ls -al /dev/*spi*. Deberías ver dispositivos como /dev/spidev0.0

Instalación de la aplicación ZeroJack

Clona el repositorio:

git clone https://github.com/b1narygl1tch/zerojack.git

Crea un entorno virtual:

python -m venv ./zerojack

Activa el entorno virtual:

cd ./zerojack
source bin/activate

Ejecuta el script de instalación:

pip install .

Lanza la herramienta:

zerojack --help

📻 Hardware

Hay tres componentes de hardware que se utilizan en el proyecto:

  • Raspberry Pi Zero 2 W
  • Módulo nRF24L01 (EByte E01-ML01DP5)
  • Módulo de alimentación basado en AMS1117 (YL-105). Opcional, ¡pero altamente recomendado!

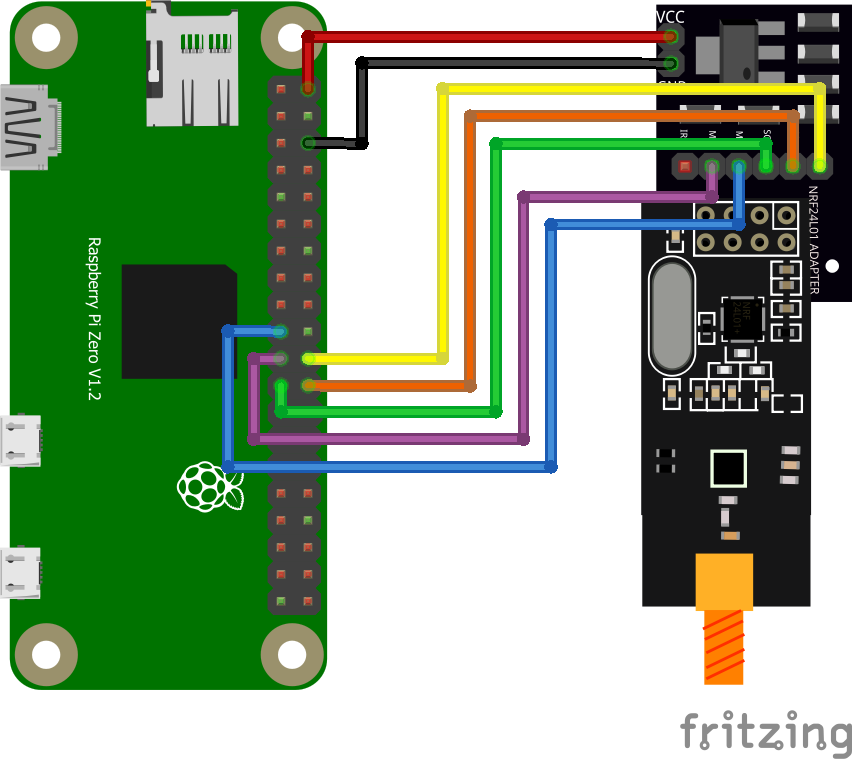
El esquema de conexión es para la variante Raspberry Pi <-> YL-105 <-> nRF24L01. IRQ no se utiliza.

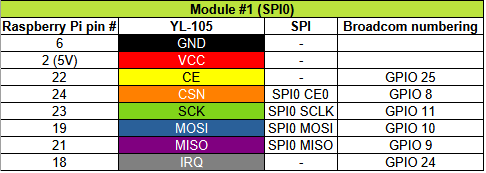
Tabla de pines

🐭 Dispositivos de ratón probados

  • Logitech M325 (dongle unificador C-U0007)
  • Microsoft Wireless Mouse 4000
  • Amazon Basics MG-0975

👍 Agradecimientos

En este proyecto se utilizan las investigaciones, bibliotecas y proyectos siguientes:

  • Investigación original de Bastille https://github.com/BastilleResearch/mousejack/blob/master/doc/pdf/MouseJack-whitepaper-v1.1.pdf
  • Promiscuity is the nRF24L01+'s Duty http://travisgoodspeed.blogspot.com/2011/02/promiscuity-is-nrf24l01s-duty.html
  • Proyecto RaspJack https://github.com/DigitalSecurity/raspjack
  • Proyecto JackIt https://github.com/insecurityofthings/jackit
  • Puerto Python de la biblioteca RF24 para radios NRF24L01+ https://github.com/jpbarraca/pynrf24
  • Mousejack para Arduino UNO https://github.com/dnatividade/Arduino_mousejack

📜 Licencia

El proyecto está bajo la licencia BSD-3-Clause y depende de los siguientes proyectos:

  • Puerto Python de la biblioteca RF24 para radios NRF24L01+ https://github.com/jpbarraca/pynrf24. Está bajo la licencia GPL-2.0.
  • Proyecto JackIt https://github.com/insecurityofthings/jackit. Está bajo la licencia BSD.
  • Proyecto RaspJack https://github.com/DigitalSecurity/raspjack. Está bajo la licencia GPL-3.0.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





