Análisis de escaneo de malware en servidores on-premises utilizando servicios de AWS
Desafíos de la detección de malware en entornos on-premises
Para los equipos de seguridad, puede ser difícil monitorear continuamente todos los servidores on-premises debido a restricciones presupuestarias y de recursos. Un antivirus basado en firmas es insuficiente, ya que el malware moderno utiliza diversas técnicas de ofuscación. Los administradores de servidores pueden carecer de visibilidad histórica de eventos de seguridad en todos los servidores. Determinar sistemas comprometidos y copias de seguridad seguras para restaurar durante incidentes es un desafío sin una supervisión y alertas centralizadas. Configurar y mantener herramientas de seguridad adicionales para la detección avanzada de amenazas es una carga para los administradores. El tiempo medio rápido para detectar y remediar infecciones es crítico, pero difícil de lograr sin la solución automatizada adecuada.
Determinar qué imagen de respaldo es segura para restaurar durante incidentes sin inteligencia de amenazas integral es otro problema difícil. Incluso si hay copias de seguridad disponibles, sin saber cuándo exactamente un sistema fue comprometido, es arriesgado restaurar ciegamente desde ellas. Esto aumenta la posibilidad de restaurar malware y perder datos y sistemas aún más valiosos durante la respuesta a incidentes. Se necesita una solución automatizada que pueda identificar la línea de tiempo de la infiltración y recomendar copias de seguridad seguras para la restauración.
Cómo utilizar los servicios de AWS para abordar estos desafíos
La solución aprovecha AWS Elastic Disaster Recovery (AWS DRS), Amazon GuardDuty y AWS Security Hub para abordar los desafíos de la detección de malware en servidores on-premises.
Esta combinación de servicios proporciona una forma rentable de monitorear continuamente los servidores on-premises en busca de malware sin afectar el rendimiento. También ayuda a determinar puntos de restauración seguros en el tiempo para la recuperación a partir de copias de seguridad, identificando la línea de tiempo de los compromisos mediante análisis de amenazas centralizados.
- AWS Elastic Disaster Recovery (AWS DRS) minimiza el tiempo de inactividad y la pérdida de datos con una recuperación rápida y confiable de aplicaciones on-premises y en la nube utilizando almacenamiento asequible, cómputo mínimo y recuperación a un punto en el tiempo.
- Amazon GuardDuty es un servicio de detección de amenazas que monitorea continuamente sus cuentas y cargas de trabajo de AWS en busca de actividad maliciosa y entrega hallazgos de seguridad detallados para visibilidad y remediación.
- AWS Security Hub es un servicio de gestión de postura de seguridad en la nube (CSPM) que realiza verificaciones de mejores prácticas de seguridad, agrega alertas y permite la remediación automatizada.
Arquitectura
Descripción de la solución
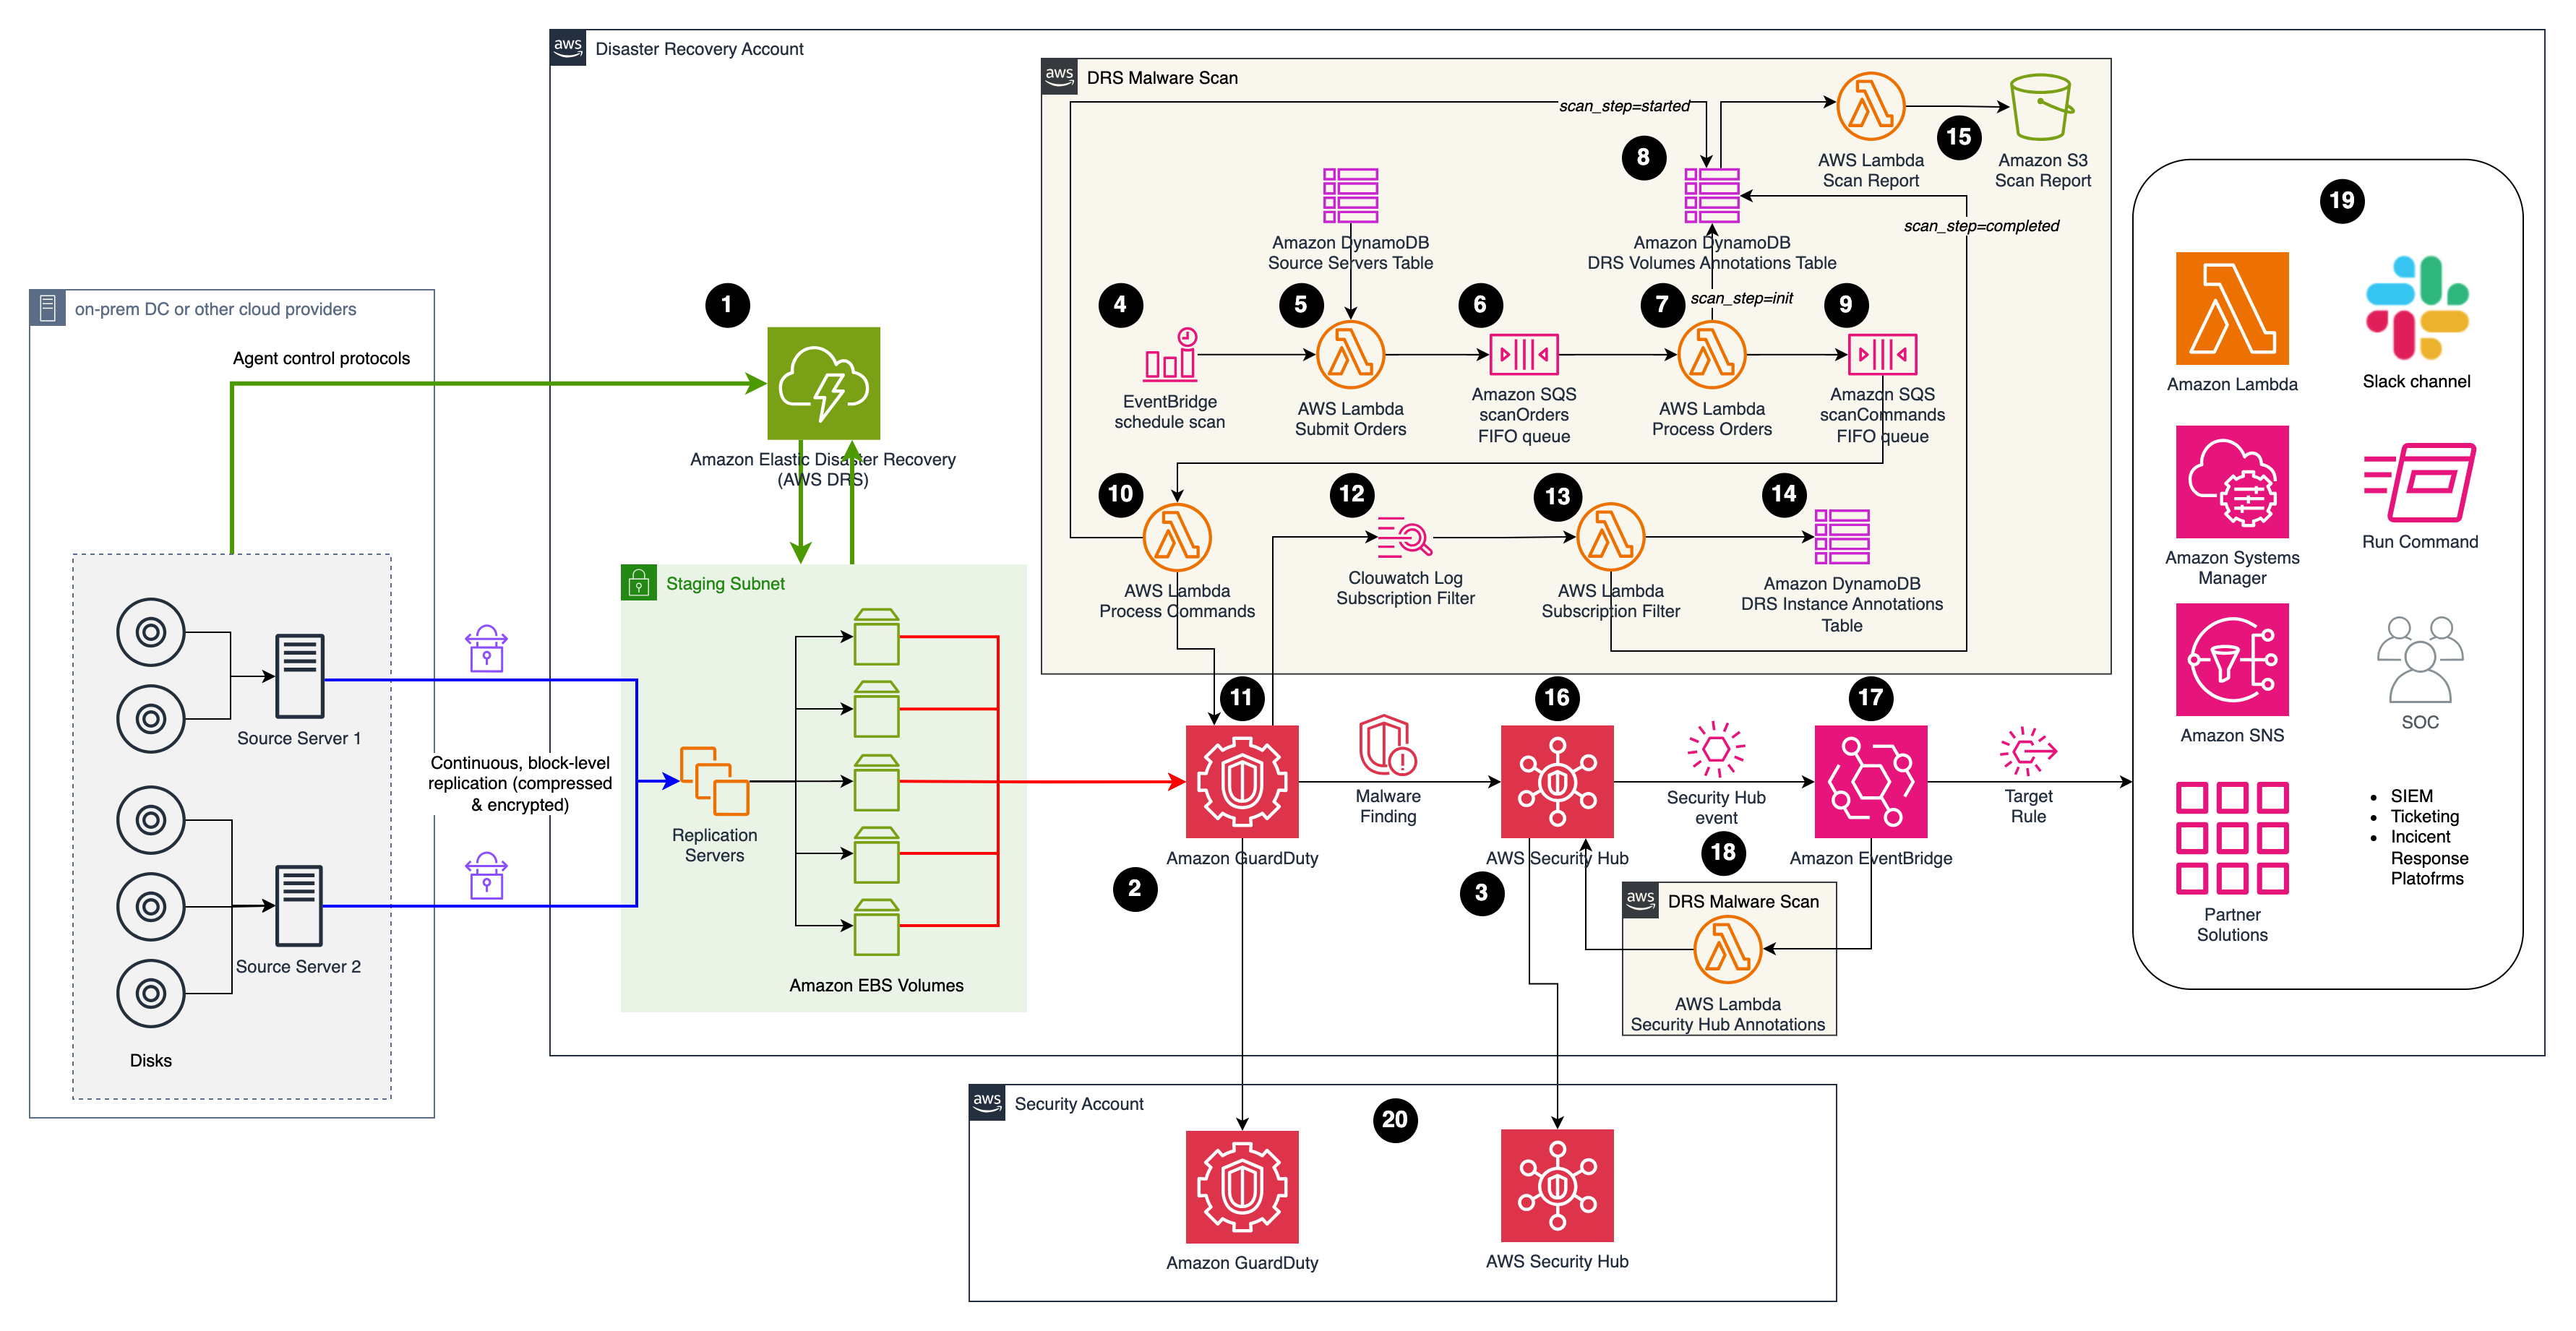
La solución de escaneo de malware asume que los servidores on-premises ya están siendo replicados con AWS DRS, y que Amazon GuardDuty y AWS Security Hub están habilitados. El stack cdk en este repositorio solo implementará los cuadros etiquetados como DRS Malware Scan en el diagrama de arquitectura.
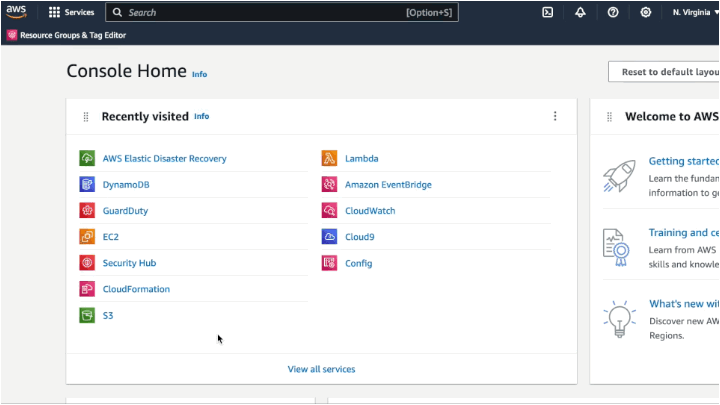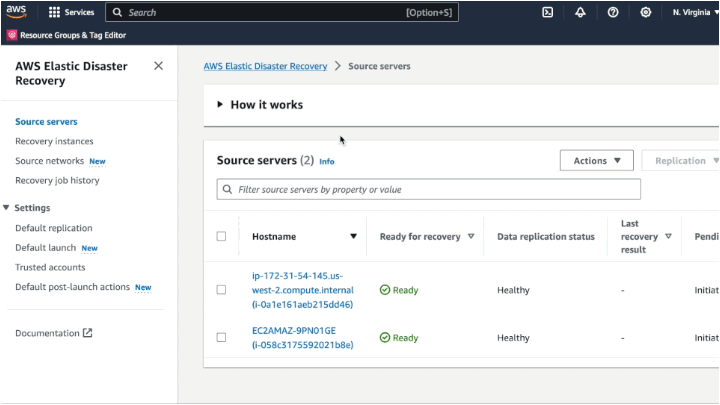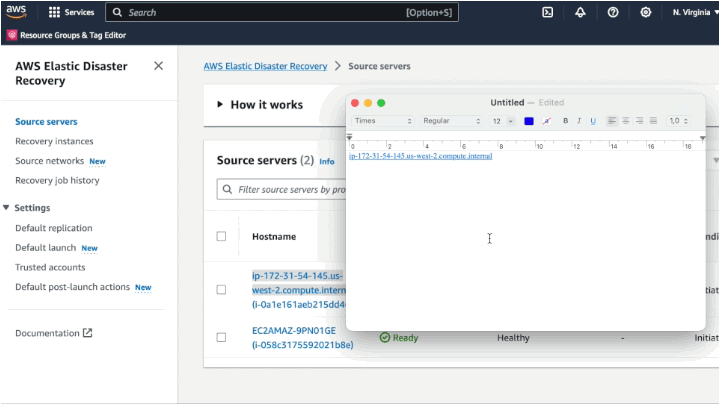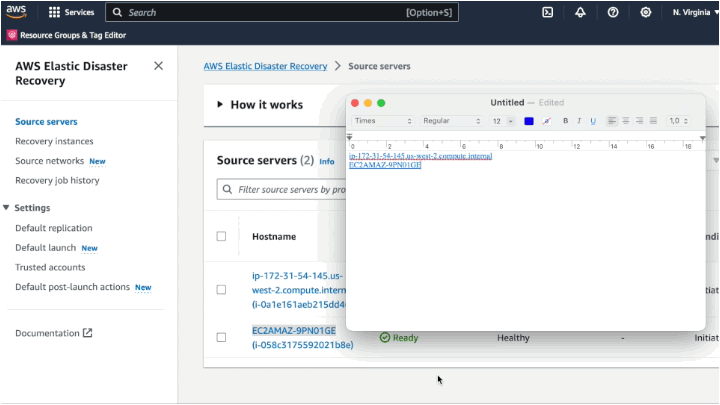
- AWS DRS está replicando servidores fuente del entorno on-premises a AWS (o desde cualquier proveedor de nube, de hecho). Para más detalles sobre la configuración de AWS DRS, siga la Guía de inicio rápido.
- Amazon GuardDuty ya está habilitado.
- AWS Security Hub ya está habilitado.
- La solución de escaneo de malware se activa mediante una regla programada en Amazon EventBridge (con prefijo DrsMalwareScanStack-ScheduleScanRule). Puede ajustar la frecuencia de escaneo según sea necesario (por ejemplo, una vez al día, a la semana, etc.).
- La regla programada en Amazon EventBridge activa la función lambda Submit Orders (con prefijo DrsMalwareScanStack-SubmitOrders), que recopila los servidores fuente a escanear de la tabla DynamoDB Source Servers.
- Las órdenes se colocan en la cola SQS FIFO llamada Scan Orders (con prefijo DrsMalwareScanStack-ScanOrdersfifo). La cola se utiliza para serializar las solicitudes de escaneo asignadas a la misma instancia de DRS, evitando una condición de carrera.
- La función lambda Process Order toma una orden de escaneo de malware de la cola y la enriquece, preparando la próxima operación de escaneo de malware. Por ejemplo, inserta el ID de la instancia de DRS replicante asociada al servidor fuente de DRS proporcionado en la orden. La salida de Process Order son comandos de escaneo de malware que contienen toda la información necesaria para invocar el escaneo de malware de GuardDuty.
- Las operaciones de escaneo de malware se rastrean utilizando la tabla DRSVolumeAnnotationsDDBTable a nivel de volumen, proporcionando capacidades de generación de informes.
- Los comandos de escaneo de malware se insertan en la cola SQS FIFO Scan Commands (con prefijo DrsMalwareScanStack-ScanCommandsfifo) para aumentar la resiliencia.
- La función Process Commands envía comandos de escaneo en cola a una tasa máxima de 1 comando por segundo para evitar la limitación de la API. Activa la función de escaneo de malware bajo demanda proporcionada por Amazon GuardDuty.
- La ejecución del trabajo de malware de Amazon GuardDuty bajo demanda se puede monitorear desde el servicio Amazon GuardDuty.
- El resultado del trabajo de escaneo de malware se envía a Amazon CloudWatch Logs.
- La función lambda Subscription Filter recibe el resultado del escaneo y rastrea el resultado utilizando DynamoDB (paso #14).
- La tabla DynamoDB DRS Instance Annotations rastrea el estado del trabajo de escaneo de malware a nivel de instancia.
- El stack CDK llamado ScanReportStack implementa la función lambda Scan Report (con prefijo ScanReportStack-ScanReport) para poblar el bucket de Amazon S3 con prefijo scanreportstack-scanreportbucket.
- AWS Security Hub agrega y correlaciona hallazgos de Amazon GuardDuty.
- El evento de hallazgo de Security Hub es capturado por una Regla de EventBridge (con prefijo DrsMalwareScanStack-SecurityHubAnnotationsRule).
- La función lambda Security Hub Annotations (con prefijo DrsMalwareScanStack-SecurityHubAnnotation) genera Notas (Anotaciones) adicionales al Hallazgo con información contextualizada sobre el servidor fuente afectado. Esta información adicional se puede ver en la sección Notas dentro del Hallazgo de Security Hub.
- Las actividades de seguimiento dependerán del proceso de respuesta a incidentes que se esté adoptando. Por ejemplo, según la fecha de la infección, se puede utilizar AWS DRS para realizar una recuperación a un punto en el tiempo utilizando una instantánea anterior a la fecha de la infección de malware.
- En un escenario de múltiples cuentas, esta solución se puede implementar directamente en la cuenta de AWS que aloja la solución AWS DRS. Los hallazgos de Amazon GuardDuty se enviarán automáticamente a la Cuenta de Seguridad centralizada.
Uso
Requisitos previos
 aws-samples/drs-malware-scan

