 atenreiro/opensquat
Herramienta OSINT que detecta ciberocupación de dominios, typosquatting y suplantaciones de phishing mediante el monitoreo de dominios recién registrados contra palabras clave de marca con validación de DNS y VT.



openSquat es una herramienta de seguridad de Inteligencia de Fuentes Abiertas (OSINT) que identifica amenazas de cybersquatting dirigidas a tu marca o dominios:
| Tipo de amenaza | Descripción |
|---|---|
| 🎣 Phishing | Dominios fraudulentos que imitan tu marca |
| 🔤 Typosquatting | Dominios con errores tipográficos comunes (p. ej., gooogle.com) |
| 🌐 Homógrafo IDN | Caracteres de aspecto similar de otros alfabetos |
| 👥 Doppelgänger | Dominios que contienen el nombre de tu marca |
| 🔀 Bitsquatting | Errores de un solo bit en nombres de dominio |
"Una poderosa navaja suiza para la protección de marcas" — Blog de WhoisXML API, agosto de 2022
"Una herramienta práctica para recopilar información sobre dominios recién registrados." — clasificada entre las 5 mejores herramientas de detección de phishing — Blog de SOCRadar, julio de 2022
"openSquat proporciona una protección esencial contra el domain squatting y los ataques de phishing mediante la monitorización y detección automatizadas." — Prince Yadav, TutorialsPoint, marzo de 2026
"OpenSquat identificó 103 dominios de squatting, 960 sitios web de phishing activos y 53 dominios con certificados sospechosos." — Sharma et al., Journal of Information Security and Cybercrimes Research (JISCR), Vol. 7, número 1, junio de 2024
openSquat sigue un modelo open-core:
Este modelo permite la transparencia y la colaboración comunitaria, a la vez que respalda la escala, la fiabilidad y los requisitos operativos del uso empresarial.
pip install opensquat
opensquat -k keywords.txt
git clone https://github.com/atenreiro/opensquat
cd opensquat
pip install -r requirements.txt
python3 opensquat.py -k keywords.txt
Usuarios del repositorio: en todos los ejemplos a continuación, reemplace
opensquatconpython3 opensquat.pypara ejecutarlo desde un checkout clonado.
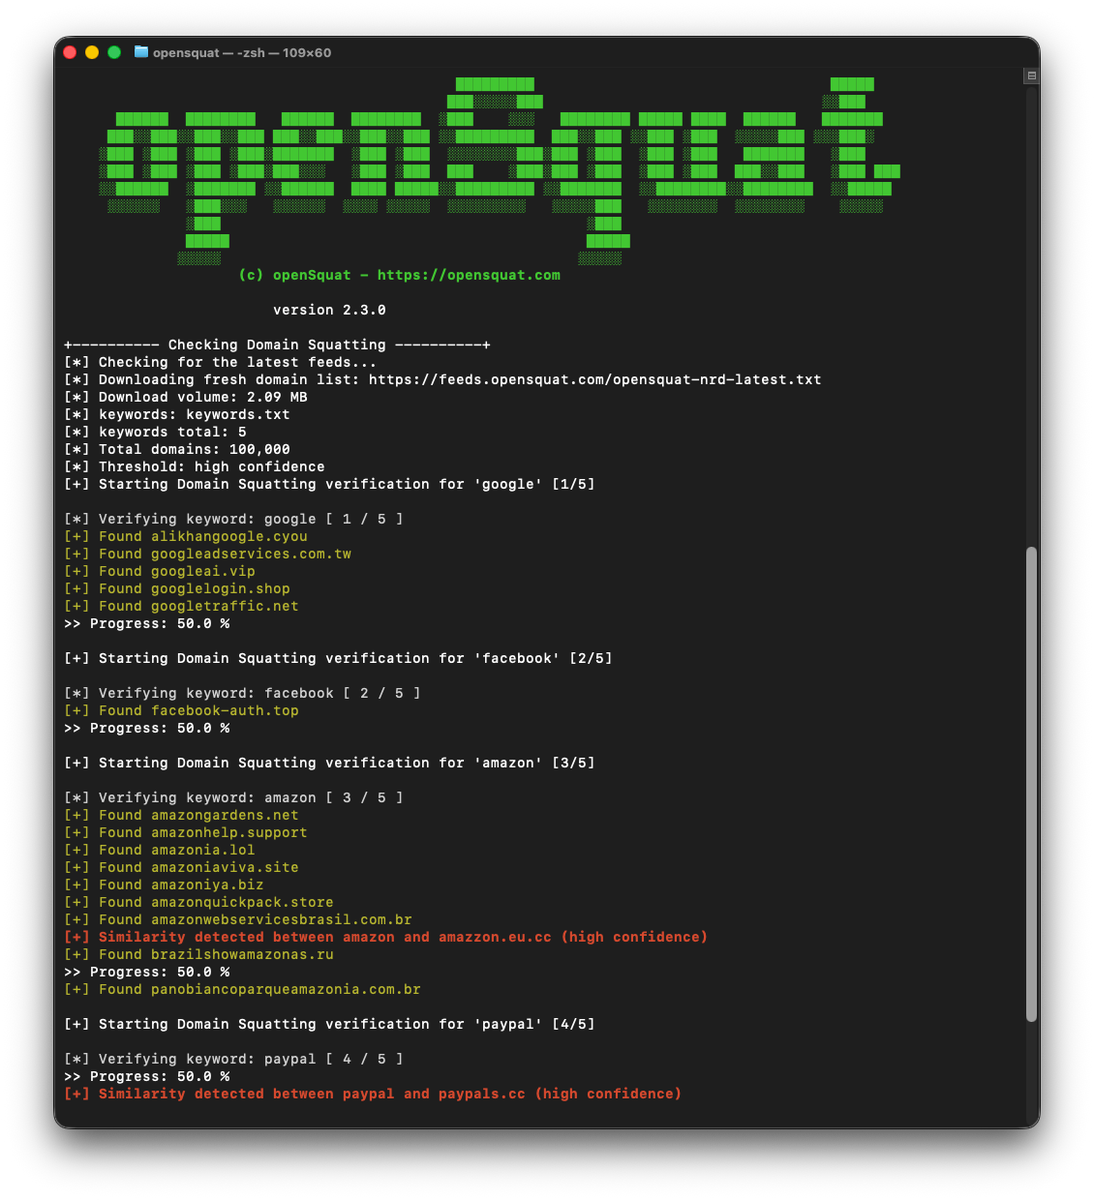
confusable_homoglyphs, homoglyphs, colorama, requests, dnspython, beautifulsoup4# Default run
opensquat
# Show all options
opensquat -h
# Use custom keywords file
opensquat -k my_keywords.txt
# DNS validation via Quad9
opensquat --dns

# Check Certificate Transparency logs
opensquat --ct

# Scan for open ports (80/443)
opensquat --portcheck

# Cross-reference phishing databases
opensquat --phishing results.txt
# Save as JSON
opensquat -o results.json -t json

# Save as CSV
opensquat -o results.csv -t csv
| Nivel | Opción | Descripción |
|---|---|---|
| 0 | -c 0 | Muy alta (menos resultados, alta precisión) |
| 1 | -c 1 | Alta (predeterminado) |
| 2 | -c 2 | Media |
| 3 | -c 3 | Baja |
| 4 | -c 4 | Muy baja (más resultados, más falsos positivos) |
Nota: En el lado de la API (
--api), los cinco niveles de confianza se asignan a cuatro valores de fuzziness (exact,low,auto,high) —-c 3y-c 4se asignan ambos ahigh. Consulta Modos Premium y API para ver la asignación completa y cómo sobrescribirla con--api-fuzziness.
openSquat admite tres modos. El predeterminado (Community) no cambia — los usuarios existentes no necesitan ninguna opción. Los dos modos Premium comparten una única clave de API de openSquat; elige Premium Feed si quieres el mismo pipeline de detección local con un feed más grande, o Premium API si quieres detección del lado del servidor sin descarga local del feed.
| Modo | Opción | Qué hace |
|---|---|---|
| Community (predeterminado) | (ninguna) | Descarga el feed NRD gratuito (~100k dominios/día) y ejecuta la detección Levenshtein local. |
| Premium Feed | --premium | Descarga el feed NRD de pago (nrd-lite, mucho más grande) usando tu clave de API de openSquat, y luego ejecuta la misma detección Levenshtein local. |
| Premium API | --api | Omite la descarga local del feed. Consulta la API REST de lookalike de openSquat por palabra clave y devuelve las coincidencias del lado del servidor. |






