 ashrafzaryouh/cve-2026-21589
Análisis técnico de CVE-2026-21589, una lectura arbitraria de archivos mediante path traversal previa a la autenticación en los productos Atlassian Data Center, con causa raíz, regex de detección y orientación para la mitigación.



Acceso arbitrario a archivos sin autenticación mediante salto de ruta
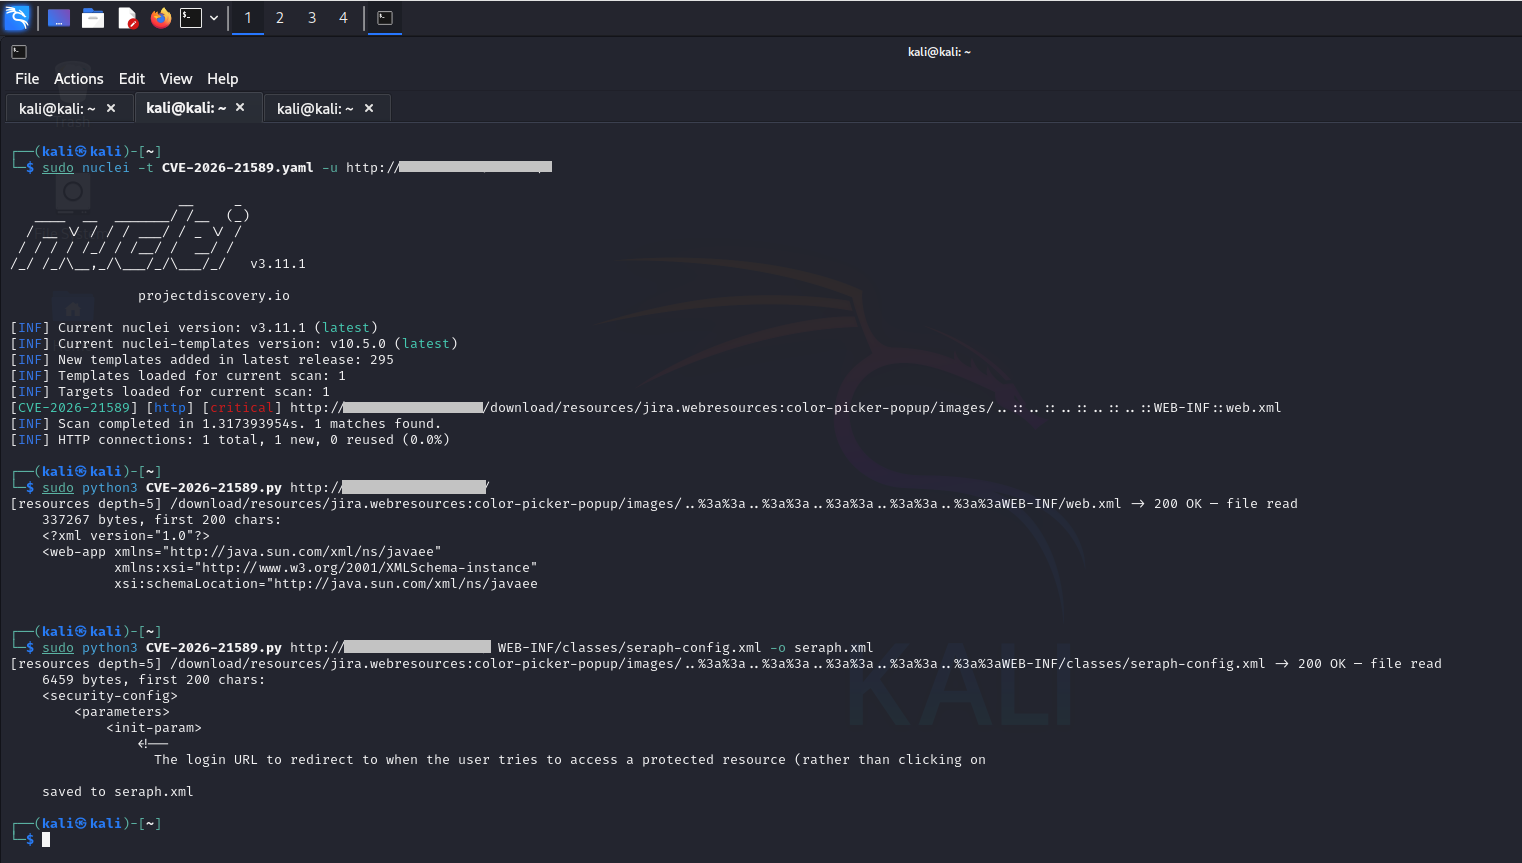
Investigación de seguridad y análisis técnico de CVE-2026-21589, que afecta a múltiples productos Atlassian Data Center.
CVE-2026-21589 es una vulnerabilidad crítica de acceso arbitrario a archivos sin autenticación que afecta a múltiples productos Atlassian Data Center.
La vulnerabilidad permite a un atacante remoto no autenticado acceder a archivos específicos ubicados dentro de la raíz de la aplicación web de la aplicación.
La explotación no requiere credenciales válidas ni interacción del usuario, pero el atacante debe conocer el nombre y la ruta exactos del archivo objetivo. La vulnerabilidad no proporciona listado de directorios ni enumeración arbitraria de archivos.
CVE: CVE-2026-21589
Gravedad: Crítica
CVSS v4.0: 9.3
Vector de ataque: Red
Privilegios requeridos: Ninguno
Interacción del usuario: Ninguna
Clase de vulnerabilidad: Salto de ruta / Acceso arbitrario a archivos
Importante: Esta vulnerabilidad debe considerarse especialmente grave para las implementaciones autohospedadas de Atlassian expuestas a Internet.
CVE-2026-21589 afecta a los siguientes productos de Atlassian:
| Producto | Versiones corregidas |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Todas las versiones anteriores a las versiones corregidas aplicables se consideran afectadas según el aviso de Atlassian.
La vulnerabilidad está asociada con el manejo inadecuado de la información de rutas en el procesamiento de recursos web de Atlassian.
Una solicitud especialmente diseñada puede provocar que los componentes de salto de ruta se interpreten como separadores de ruta, permitiendo que la solicitud alcance archivos que normalmente no deberían quedar expuestos a través del mecanismo de manejo de recursos afectado.
Conceptualmente:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
El ataque no proporciona inherentemente un listado de directorios.
Por lo tanto, un atacante necesita conocer de antemano el nombre de un archivo objetivo:
Filename
+
Path
antes de intentar recuperarlo.
El problema subyacente implica la normalización de rutas y el manejo de recorridos en la funcionalidad compartida de recursos web de Atlassian.
La investigación de seguridad publicada después del aviso demostró que secuencias de recorrido especialmente construidas pueden interactuar con la lógica de carga de recursos de la aplicación.
Una característica importante identificada durante la investigación es el manejo de secuencias :: como separadores de ruta durante el procesamiento de solicitudes.
Conceptualmente:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
El comportamiento exacto de explotación depende del producto afectado y de la configuración de despliegue.
| Propiedad | Valor |
|---|---|
| Autenticación | No requerida |
| Interacción del usuario | No requerida |
| Vector de ataque | Red |
| Complejidad del ataque | Baja |
| Privilegios requeridos | Ninguno |
| Impacto principal | Confidencialidad |
| Impacto secundario | Potencial compromiso del sistema dependiendo de los archivos/configuración expuestos |
| Enumeración de directorios | No proporcionada directamente |
| Explotación remota | Sí |
| Riesgo de exposición a Internet | Alto |
El vector oficial CVSS v4.0 es:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
Puntuación CVSS:
9.3 — CRITICAL
El impacto de seguridad principal es el acceso no autorizado a archivos dentro de la raíz web de la aplicación.
Dependiendo del producto, la instalación y el archivo expuesto, esto puede dar lugar a la divulgación de:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
El impacto real depende en gran medida de qué archivos existan dentro de la raíz web de la aplicación afectada.
Un escenario particularmente peligroso puede ocurrir cuando los productos de Atlassian están integrados con Crowd u otra infraestructura de autenticación centralizada y los archivos de configuración sensibles contienen credenciales reutilizables.
Investigadores de seguridad demostraron escenarios en los que la información de configuración de Crowd expuesta podría encadenarse potencialmente hacia un compromiso mayor en determinadas implementaciones.
Un atacante requiere:
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.

