
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-20079 — Aviso y análisis de investigación sobre CVE-2026-20079, un bypass de autenticación crítico en Cisco Secure Firewall Management Center que permite RCE como root sin autenticación, con las versiones afectadas y las mitigaciones. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-20079
Herramientas DefensivasEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad de RedesAutenticaciónPapers e Investigación
Compartir
GitHubashrafzaryouh/cve-2026-20079

CVE-2026-20079

Aviso y análisis de investigación sobre CVE-2026-20079, un bypass de autenticación crítico en Cisco Secure Firewall Management Center que permite RCE como root sin autenticación, con las versiones afectadas y las mitigaciones.

Ver Repositorio
2hace 7 mesesAún no revisado

🚨 CVE-2026-20079 "Crítico Zero-Day en Cisco FMC"

cisco-exploit

Bypass de autenticación crítico que conduce a RCE como root en Cisco Secure Firewall Management Center

Severity CVSS Cisco FMC Published

📋 Descripción general

CVE-2026-20079 es una vulnerabilidad crítica en la interfaz web del software Cisco Secure Firewall Management Center (FMC).

Un atacante remoto no autenticado puede eludir la autenticación y ejecutar scripts arbitrarios con privilegios de root en el sistema operativo subyacente.

  • ID de CVE: CVE-2026-20079
  • CWE: CWE-288 (Bypass de autenticación mediante una ruta o canal alternativo)
  • Puntuación base CVSS v3.1: 10.0 (Crítica)
  • Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

Causa raíz: Un proceso del sistema mal configurado creado durante el arranque que permite que solicitudes HTTP manipuladas eludan la autenticación.


🛠️ Impacto

  • Explotación remota no autenticada
  • Acceso root completo al dispositivo FMC
  • Capacidad de ejecutar scripts y comandos arbitrarios
  • Posible compromiso de los dispositivos Firewall Threat Defense (FTD) gestionados (Alcance: Modificado)
  • Pérdida total de confidencialidad, integridad y disponibilidad

Esta vulnerabilidad afecta al plano de gestión de la infraestructura de firewall on-premises de Cisco, lo que la hace extremadamente peligrosa en entornos de producción.


🔍 Productos afectados

Vulnerables:

  • Versiones de Cisco Secure Firewall Management Center (on-premises):
    • 7.0.x (todas)
    • 7.1.x (todas)
    • 7.2.0 – 7.2.10.2
    • 7.3.0 – 7.3.1.2
    • 7.4.0 – 7.4.3
    • 7.6.0 – 7.6.3
    • 7.7.0 – 7.7.11

No afectados:

  • FMC entregado en la nube (cdFMC)
  • Software Cisco Secure Firewall ASA
  • Dispositivos Cisco Secure Firewall Threat Defense (FTD) (cuando no son gestionados por un FMC vulnerable)

✅ Versiones corregidas

Cisco ha publicado parches. Consulte el aviso oficial para conocer las versiones corregidas exactas de cada rama.

Recomendación: Actualice a la última versión corregida lo antes posible.

⚠️ Detalles de explotación

cve-2026-20079

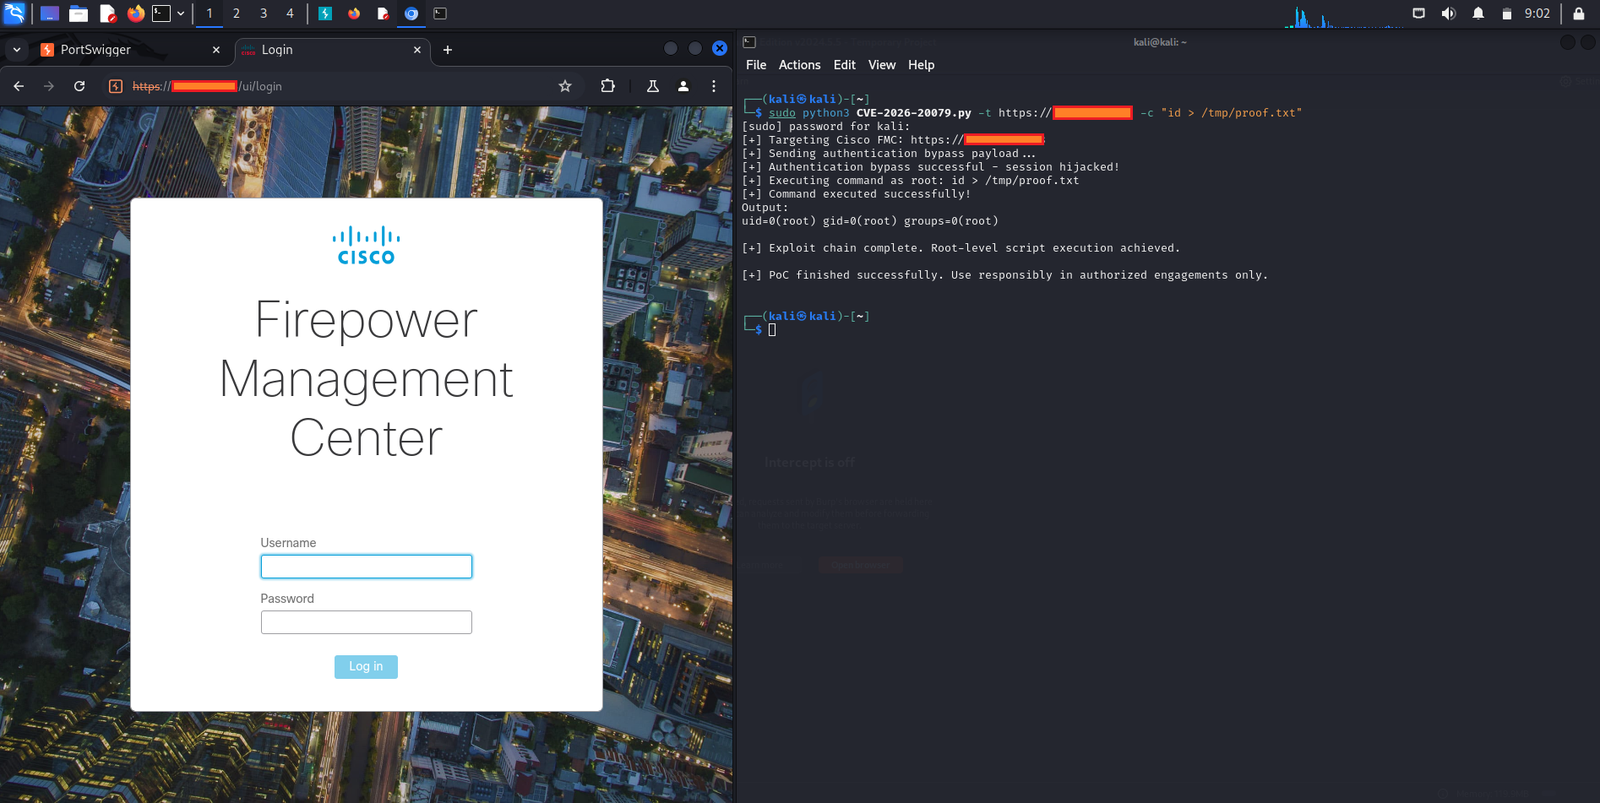
Los atacantes pueden explotar esta vulnerabilidad enviando solicitudes HTTP especialmente manipuladas a la interfaz web del FMC. El fallo se origina en un proceso de arranque mal configurado que crea una ruta de autenticación alternativa, permitiendo la ejecución no autenticada de scripts como root.

Poco después de la divulgación han aparecido exploits públicos de prueba de concepto (PoC).


🛡️ Mitigación

  1. Acción inmediata: Aplique el parche de seguridad proporcionado por Cisco.
  2. No hay soluciones alternativas oficiales disponibles — la aplicación del parche es la única remediación.
  3. Restrinja el acceso a la interfaz de gestión del FMC (utilice reglas de firewall, VPN o segmentación de confianza cero).
  4. Supervise el tráfico HTTP sospechoso dirigido a la interfaz web del FMC.
  5. Utilice la herramienta Software Checker de Cisco para verificar su versión.

Aviso de seguridad oficial de Cisco: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2


📚 Referencias

  • Página de detalles en NVD
  • Aviso oficial de Cisco
  • Vulnerabilidad relacionada: CVE-2026-20131 (Otro RCE crítico en el mismo producto)

📝 Notas

  • Este repositorio es solo para fines de documentación, investigación y defensa.
  • La explotación con fines maliciosos es ilegal y está totalmente desaconsejada.
  • Siga siempre prácticas de divulgación responsable.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





