Aviso y comprobador de seguridad para CVE-2026-12485, un desbordamiento de búfer en la pila sin autenticación (RCE) en GeoVision GV-I/O Box 4E DVRSearch, con guía de detección y mitigación.

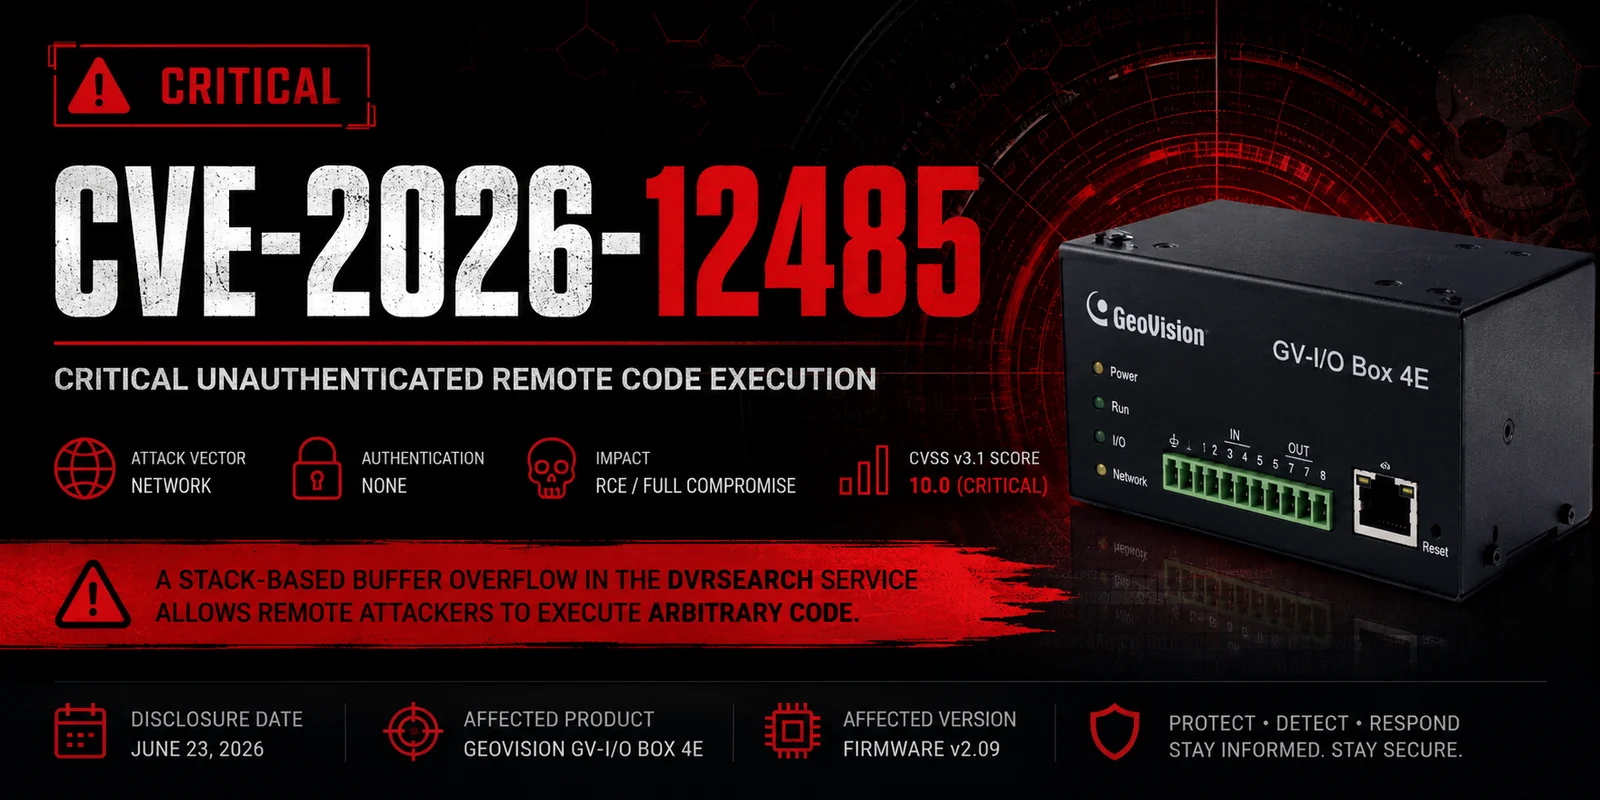


Fecha de divulgación: 23 de junio de 2026
CWE: CWE-121 – Desbordamiento de búfer basado en pila
Vector de ataque: Red (sin autenticación)
Una vulnerabilidad de desbordamiento de búfer basado en pila sin autenticación en el servicio DVRSearch de GeoVision GV-I/O Box 4E permite a atacantes remotos lograr la ejecución de código arbitrario y comprometer completamente los dispositivos afectados.
| Campo | Valor |
|---|---|
| ID de CVE | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (Crítica) |
| CWE | CWE-121 |
| Producto afectado | GeoVision GV-I/O Box 4E |
| Versión afectada | Firmware v2.09 |
| Autenticación requerida | No |
| Interacción del usuario | Ninguna |
| Impacto | Ejecución remota de código |
| Producto | Versión | Estado |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | Vulnerable |
La vulnerabilidad reside en la funcionalidad CMD_IP_SET del servicio DVRSearch. Una operación memcpy() insegura copia datos controlados por el usuario en un búfer de pila de tamaño fijo sin validar la longitud de la entrada de origen.
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
Debido a que los límites del búfer de destino no se aplican, una solicitud especialmente diseñada puede desencadenar un desbordamiento de búfer en la pila, lo que podría permitir a un atacante sobrescribir el flujo de ejecución y ejecutar código arbitrario.
Una explotación exitosa puede permitir a un atacante:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| Métrica | Valor |
|---|---|
| Vector de ataque | Red |
| Complejidad del ataque | Baja |
| Privilegios requeridos | Ninguno |
| Interacción del usuario | Ninguna |
| Alcance | Cambiado |
| Confidencialidad | Alta |
| Integridad | Alta |
| Disponibilidad | Alta |
DVRSearch.DVRSearch.| Fecha | Evento |
|---|---|
| 2026-06-23 | Vulnerabilidad divulgada públicamente |
| 2026-06-23 | Identificador CVE asignado |
| 2026-06-23 | Aviso técnico publicado |
Esto es lo que debería ver al ejecutar el verificador:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-testVerás líneas adicionales como:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| Situación | Lo que verás | Significado |
|---|---|---|
| Servicio en ejecución | "Received response" | El servicio vulnerable está escuchando |
| Sin respuesta | "No response received (timeout)" | Cortafuegos, servicio detenido o IP incorrecta |
| Servicio bloqueado (poco probable) | El script se cuelga / el objetivo deja de responder | Fuiste demasiado lejos (no lo hagas con este script) |
| Permiso denegado / error | Error de socket | Ejecuta como root o problema de cortafuegos |
Próximos pasos si responde:
Este repositorio está destinado únicamente a fines educativos, de investigación y de seguridad defensiva.
No se proporciona código de exploit. Cualquier prueba debe realizarse únicamente contra sistemas para los que tengas autorización explícita.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.



