
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-11645 — Advisory repository documenting CVE-2026-11645, a Chrome V8 out-of-bounds memory corruption zero-day enabling RCE, with affected versions, detection indicators, and patch guidance. | Kitploit
Herramientas/GitHubGitHub/ashrafzaryouh/cve-2026-11645
Vulnerability AnalysisWeb SecurityThreat IntelligenceLearning & Education
GitHubashrafzaryouh/cve-2026-11645

CVE-2026-11645

Advisory repository documenting CVE-2026-11645, a Chrome V8 out-of-bounds memory corruption zero-day enabling RCE, with affected versions, detection indicators, and patch guidance.

Ver Repositorio
1hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite pero solo USB y multiplataforma.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    412
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    360

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
Contenido no disponible en el idioma solicitado. Mostrando versión en inglés.

🚨 CVE-2026-11645 🚨

🌐 Google Chrome V8 Zero-Day Memory Corruption Vulnerability

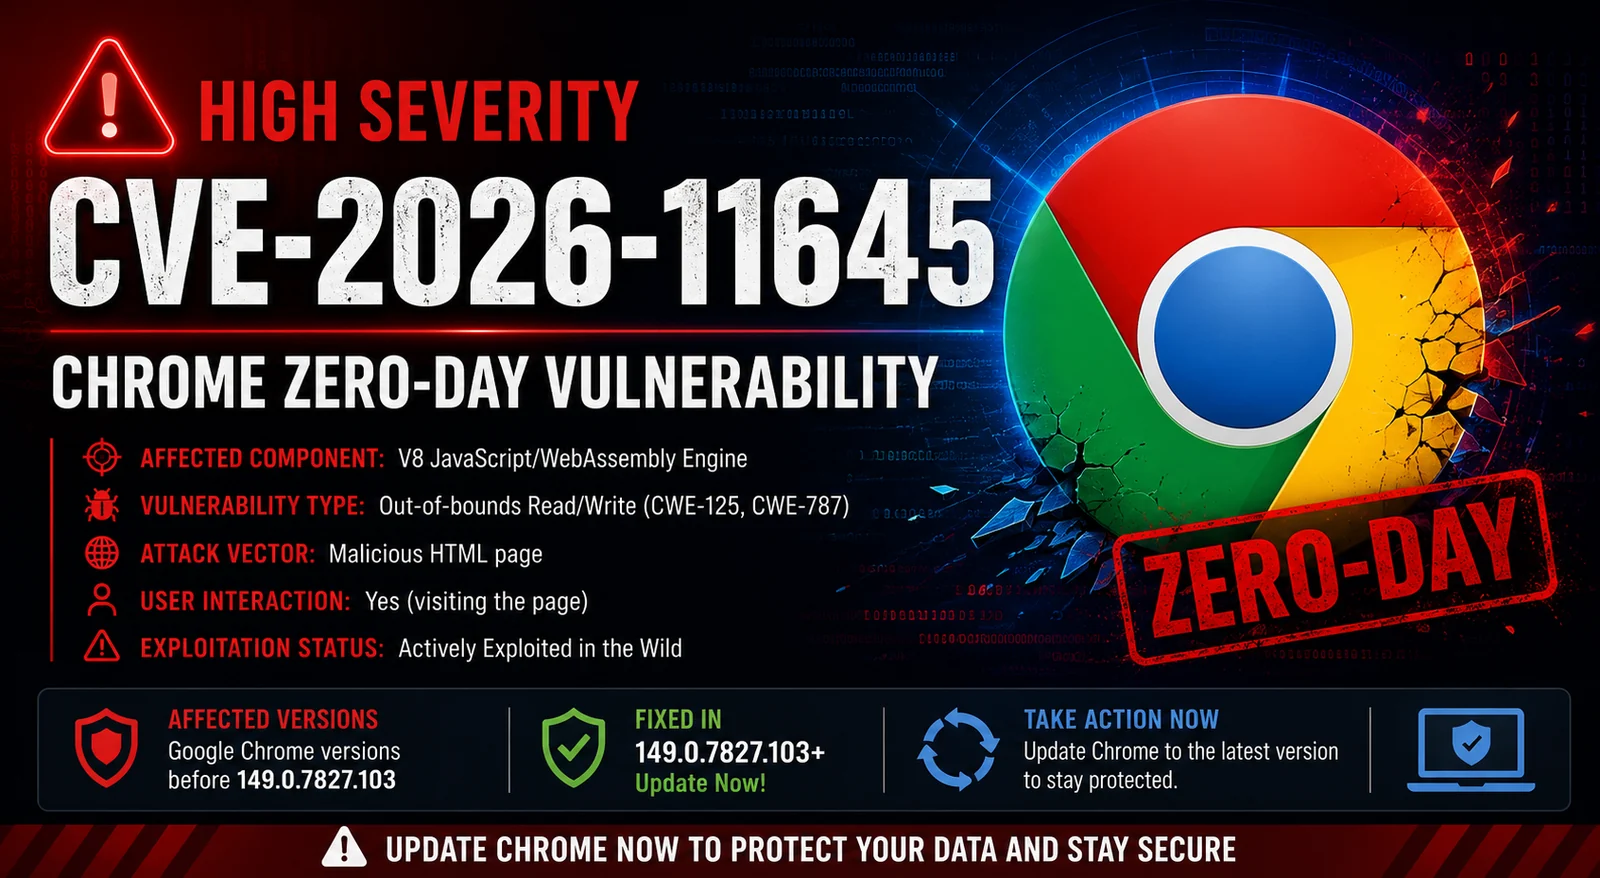
ChatGPT Image Jun 11, 2026, 04_25_47 PM

Severity CVSS Status Chrome

🔥 Actively Exploited Zero-Day

⚡ V8 Engine Memory Corruption

🛡️ Patch Immediately


📖 Overview

⚠️ CVE-2026-11645 is a high-severity zero-day vulnerability affecting the Google Chrome V8 JavaScript engine. The flaw allows attackers to trigger an Out-of-Bounds Read/Write condition that may lead to Remote Code Execution (RCE).


🎯 Vulnerability Information

🏷️ Field📋 Value
CVECVE-2026-11645
🔥 SeverityHigh
📊 CVSS8.8
🏢 VendorGoogle
🌐 ProductChrome
🧩 ComponentV8 Engine
💥 TypeOut-of-Bounds Read/Write
⚠️ ExploitedYes
🎯 ImpactRemote Code Execution

🧠 Technical Summary

The vulnerability exists within Chrome's V8 JavaScript engine.

An attacker can craft a malicious webpage that:

  • 🎯 Triggers memory corruption
  • 📖 Reads unintended memory regions
  • ✍️ Writes outside allocated boundaries
  • 💻 Executes arbitrary code
  • 🔓 Assists exploitation chains
  • 🚨 Causes browser crashes

⚔️ Attack Chain

🌐 Victim Opens Malicious Website
                │
                ▼
📜 Crafted JavaScript Payload
                │
                ▼
🧩 V8 Engine Vulnerability Triggered
                │
                ▼
💥 Out-of-Bounds Memory Access
                │
                ▼
⚡ Remote Code Execution
                │
                ▼
🚨 Browser Compromise

🎯 Affected Versions

❌ Vulnerable

Chrome < 149.0.7827.103
CVE-2026-11645

✅ Fixed

🪟 Windows : 149.0.7827.102+
🍎 macOS   : 149.0.7827.103+
🐧 Linux   : 149.0.7827.102+

💥 Potential Impact

ImpactRisk
⚡ Remote Code Execution🔴 High
🔍 Information Disclosure🔴 High
💣 Browser Crash🟠 Medium
🔗 Exploit Chaining🟠 Medium
🏢 Enterprise Risk🔴 High

🔎 Detection Opportunities

Monitor for:

🚨 Indicators:
  - Unexpected browser crashes
  - Suspicious JavaScript activity
  - Exploit-kit traffic
  - Malicious domain visits
  - Unusual Chrome child processes
  - Browser memory anomalies

🛡️ Mitigation

🚀 Immediate Actions

chrome://settings/help

✅ Recommendations

  • 🔄 Update Chrome immediately
  • 🛡️ Enable automatic updates
  • 🔒 Restrict untrusted extensions
  • 📡 Monitor browser telemetry
  • 🚨 Review EDR alerts
  • 📊 Track threat intelligence feeds

📈 Risk Assessment

Likelihood  : ██████████  HIGH
Impact      : ██████████  HIGH
Overall     : 🚨 CRITICAL 🚨

📚 References

  • 🌐 Google Chrome Security Advisory
  • 🏛️ NIST National Vulnerability Database
  • 🔬 Chromium Security Updates

⚠️ Disclaimer

This repository is provided for:

  • 🎓 Security Education
  • 🔍 Vulnerability Research
  • 🛡️ Defensive Security
  • 📊 Patch Management

❌ No exploit code is included.


⭐ Stay Updated • Patch Early • Hunt Smart ⭐

🚀 Cyber Threat Intelligence Repository 🚀

Descargar herramienta