
 arpsyndicate/puncia
Panthera(P.)uncia - Utilidad CLI oficial para Subdomain Center & Exploit Observer.


Puncia es el cliente oficial de línea de comandos para dos APIs de inteligencia de A.R.P. Syndicate — apúntalo a un dominio, una marca o un ID de vulnerabilidad y obtén JSON estructurado en segundos, sin necesidad de navegador:
$ puncia subdomain arpsyndicate.io
╭──────────────────────────────────────────────────────────────────────╮
│ Panthera(P.)uncia v0.38                                              │
│ subdomain recon · brand impersonation · exploit intel · sbom analysis│
│ A.R.P. Syndicate — https://www.arpsyndicate.io                       │
╰──────────────────────────────────────────────────────────────────────╯
[
  "advisories.arpsyndicate.io",
  "asm.arpsyndicate.io",
  "blog.arpsyndicate.io",
  ...
]

$ puncia sbom bom.json ./out
puncia ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ 100% (128/128) 0:00:41
Ten en cuenta que, aunque estos resultados a veces pueden ser bastante imprecisos y poco fiables, pueden variar enormemente de un momento a otro debido a sus capacidades de auto-mejora.
Los límites de tasa agresivos se pueden evitar con una clave de API: https://www.arpsyndicate.io/pricing.html
pip3 install punciapip3 install .pip3 install puncia
# subdomain footprint of a target (shadow IT / attack surface / takeover recon)
puncia subdomain example.com
# lookalike / typosquat / brand-impersonation domains
puncia replica example.com
# what's known about a CVE
puncia exploit CVE-2021-44228
puncia <mode> <query> [output] [--match M] [--domain D] [--limit N] [--offset N]
                               [--crawl] [--api-key K] [--concurrency N]
                               [--timeout S] [--retries N] [--quiet]
Ejecuta puncia --help para la referencia completa. Los resultados se imprimen en stdout; el banner, las barras de progreso, las advertencias y los errores van todos a stderr, por lo que
puncia subdomain example.com > out.json siempre produce JSON limpio y válido.
Códigos de salida: 0 éxito · 1 error de solicitud o entrada · 2 error de uso.
(PAID) Almacenar una clave de API (storekey) - puncia storekey <api-key>
~/.puncia con permisos 0600. $PUNCIA_API_KEY la sobrescribe,
lo cual suele ser lo que quieres en CI.(FREEMIUM) Consultar dominios, agrupados por dominio (motor subdomain / cuttlefish) - puncia subdomain <domain> <output-file>
subdomain/replica/keyword recorren todas las páginas y las fusionan
por ti. Pasa --offset (con o sin --limit) para obtener exactamente
una página sin procesar tú mismo, por ejemplo, para un recorrido reanudable o en streaming:
puncia subdomain bigco.com --limit 50000 --offset 0
# stderr prints: note: more results available — continue with --offset 50000
puncia subdomain bigco.com --limit 50000 --offset 50000
import asyncio
import puncia

async def main():
   # Without an API key (ratelimited)
   print(await puncia.query_api("exploit", "CVE-2021-3450"))
   print(await puncia.query_api("subdomain", "arpsyndicate.io"))

   # With an API key
   await puncia.store_key("ARPS-xxxxxxxxxx")
   api_key = await puncia.read_key()
   print(await puncia.query_api("subdomain", "arpsyndicate.io", apikey=api_key))
   print(await puncia.query_api("replica", "arpsyndicate.io", match="exact", apikey=api_key))
   print(await puncia.query_api("enrich", "CVE-2021-3450", apikey=api_key))
   print(await puncia.query_api("noncve", "exploitable", apikey=api_key))

   # Static endpoints (unauthenticated, unlimited)
   print(await puncia.query_api("subdomain", "^HEALTH"))
   print(await puncia.query_api("exploit", "^STATS"))

   # Live crawl, with the outcome surfaced via a callback
   await puncia.query_api(
       "subdomain", "bigco.com", apikey=api_key, crawl=True,
       on_crawl=lambda h: print("crawl status:", h.get("X-Crawl-Status")),
   )

   # Write straight to disk
   await puncia.query_api("subdomain", "arpsyndicate.io", "out.json", apikey=api_key)

asyncio.run(main())
Los fallos lanzan puncia.PunciaError; un resultado vacío ({} / []) se devuelve
tal cual en lugar de tratarse como un error. Reutiliza una sesión en muchas
consultas pasando session= y un limiter= compartido, exactamente como
lo hace process_bulk().
from puncia import PunciaError, query_api

try:
    data = await query_api("exploit", "CVE-2021-3450", apikey=api_key)
except PunciaError as exc:
    print(f"lookup failed: {exc}")
git clone https://github.com/ARPSyndicate/puncia && cd puncia
pip install --upgrade pip     # editable installs need pip >= 21.3
pip install -e ".[dev]"
pytest                        # 42 offline tests, no API calls or network access
La suite de pruebas es completamente offline — cubre la construcción de URLs, la contención de rutas de salida, el análisis de SBOM, la planificación de bulk y la temporización del ratelimiter sin tocar la red, por lo que es seguro ejecutarla en cualquier entorno.
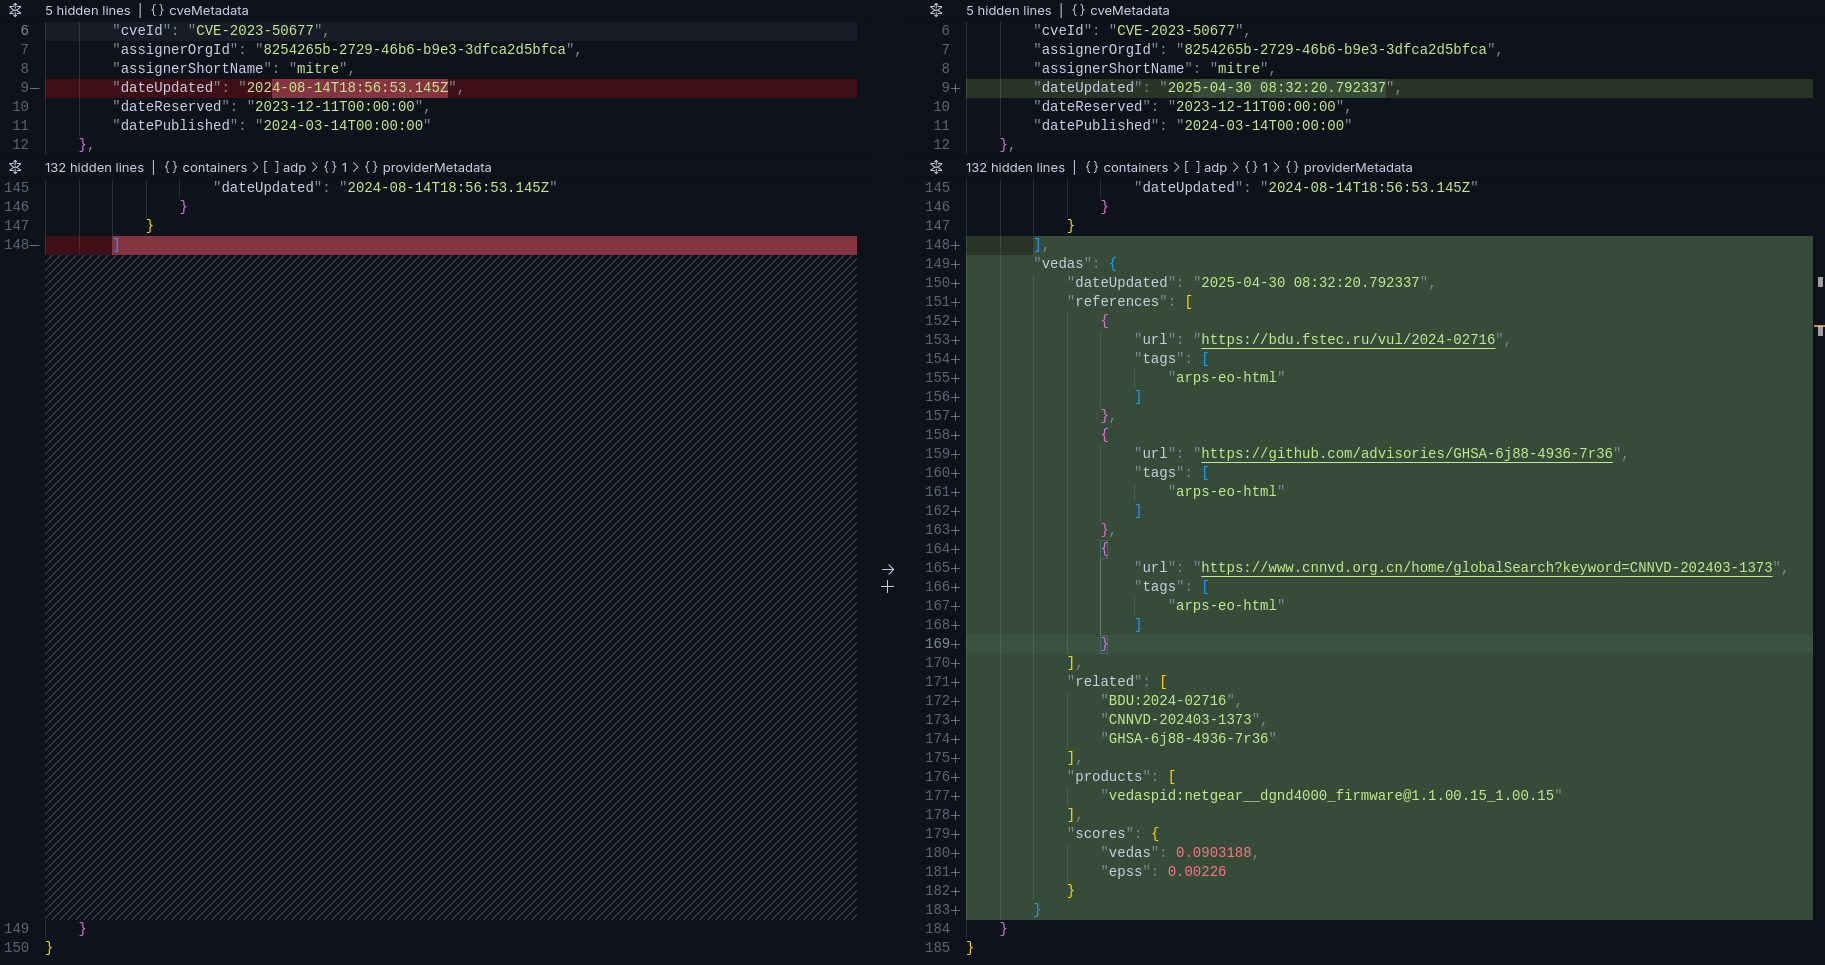
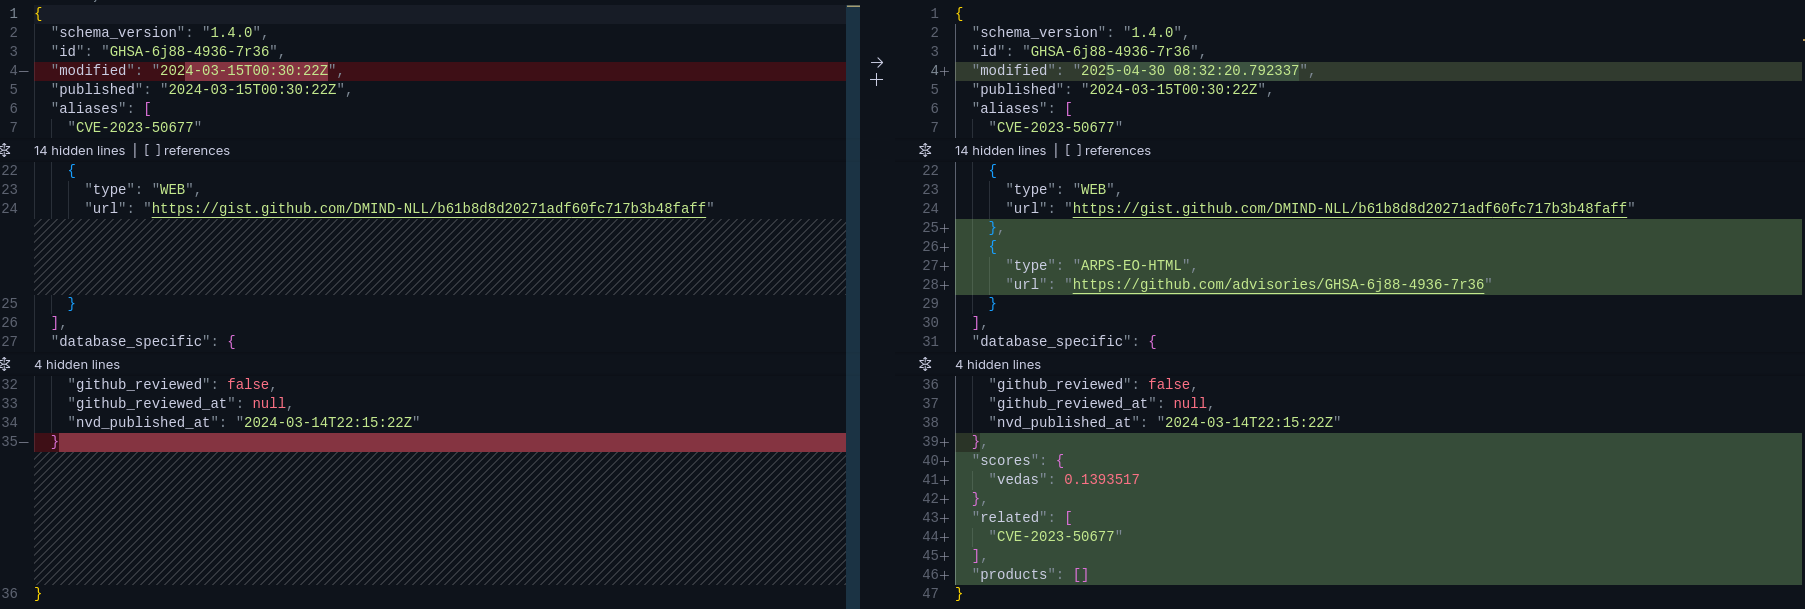
--limit--offset--crawl complementa los resultados almacenados
con una pasada de descubrimiento en vivo. Un dominio dado solo se vuelve a rastrear realmente
una vez cada ~6h — las solicitudes dentro de esa ventana obtienen el resultado del crawl en caché
al instante. Puncia informa el resultado en stderr:
crawl: fresh, 12 newly discovered name(s) (también partial / cooldown /
disabled).
puncia subdomain bigco.com --crawl
(FREEMIUM) Consultar dominios réplica, agrupados por marca (motor replica / octopus) - puncia replica <domain> --match <prefix|exact|substring> <output-file>
(FREEMIUM) Consultar por palabra clave, agrupados por palabra clave (motor keyword / ammonites) - puncia keyword <keyword> --match <exact|prefix> <output-file>
--domain:
puncia keyword blog --domain bandcamp.comConsultar identificadores de exploits y vulnerabilidades (exploit)
puncia exploit ^WATCHLIST_IDES <output-file>puncia exploit ^WATCHLIST_INFO <output-file>puncia exploit ^WATCHLIST_TECH <output-file>puncia exploit ^STATS <output-file>puncia exploit ^HEALTH <output-file>puncia exploit <eoidentifier> --match <substring|prefix|exact> <output-file>(FREEMIUM) Enriquecer identificadores CVE/GHSA (enrich) - puncia enrich <cve-id/ghsa-id> <output-file>
enrich=true solo tiene efecto para identificadores CVE-/GHSA-; fusiona
el registro completo del aviso upstream con la puntuación EPSS + VEDAS.(PAID) Identificadores no-CVE por grupo VEDAS (noncve) - puncia noncve <browser/china/russia/europe/exploitable> <output-file>
(FREE) Estado del servicio de Subdomain Center (^HEALTH) - puncia subdomain ^HEALTH <output-file>
Consultas múltiples (bulk/sbom)
puncia bulk <json-file> <output-directory>
{
    "subdomain": [
        "domainA.com",
        "domainB.com"
    ],
    "replica": [
        "domainA.com",
        "domainB.com"
    ],
    "keyword": [
        "keywordA",
        "keywordB"
    ],
    "exploit": [
        "eoidentifierA",
        "eoidentifierB"
    ],
    "enrich": [
        "eoidentifierA",
        "eoidentifierB"
    ]
}
puncia sbom <json-file> <output-directory>Las ejecuciones bulk y SBOM deduplican consultas, limitan el paralelismo a --concurrency
(por defecto 10) y — cuando no hay una clave de API presente — regulan las solicitudes para mantenerse dentro
del presupuesto del nivel gratuito automáticamente.
(FREEMIUM) Importación externa
