arpsyndicate/kenzer
enumeración y escaneo automatizado de activos web [DEPRECATED]

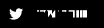

Una introducción conceptual a la automatización de Bug Bounties


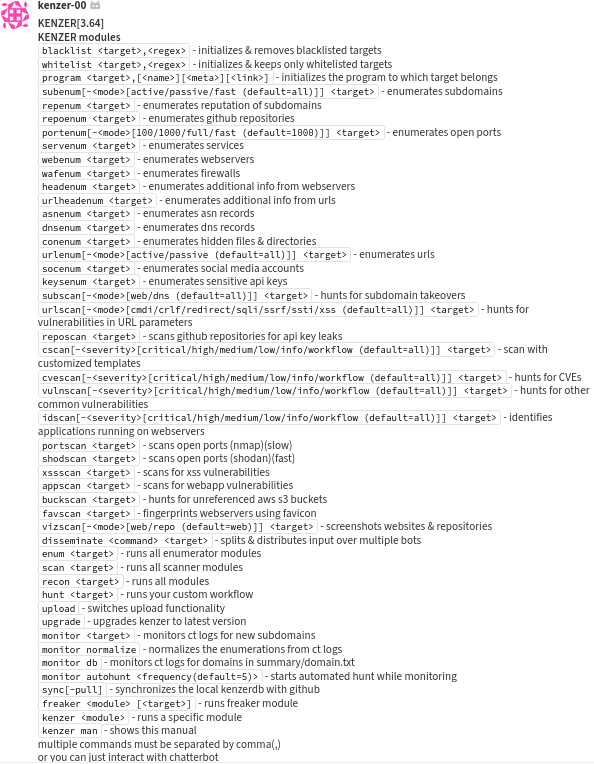
git clone https://github.com/ARPSyndicate/kenzer /home/ubuntu/kenzer && cd /home/ubuntu/kenzer (recomendado)Settings > Your Bots > Add a new botkenzerconfigs/kenzer.conf./install.sh -b [si necesitas que se instalen los binarios kenzer-compatible] (recomendado)./install.sh [si no necesitas que se instalen los binarios kenzer-compatible]./run.sh [si no necesitas instalación en absoluto]./service.sh [iniciarlo como servicio después de la instalación] (recomendado)bash swap.sh [en caso de que tengas problemas de memoria]kenzer usando el cliente de Zulip, agregando el bot a un stream o mediante MD.@**kenzer** man como entrada de Zulip para mostrar los comandos disponibles.@**kenzer** (nombre de tu chatbot).
blacklist <target>,<regex>- inicializa y elimina objetivos en lista negrawhitelist <target>,<regex>- inicializa y mantiene solo objetivos en lista blancaprogram <target>,[<name>][<meta>][<link>]- inicializa el programa al que pertenece el objetivosubenum[-<mode>[active/passive (default=all)]] <target>- enumera subdominiosrepenum <target>- enumera la reputación de los subdominiosrepoenum <target>- enumera repositorios de GitHubportenum[-<mode>[100/1000/full/fast (default=1000)]] <target>- enumera puertos abiertosservenum <target>- enumera servicioswebenum <target>- enumera servidores webheadenum <target>- enumera información adicional de servidores weburlheadenum <target>- enumera información adicional de URLsasnenum <target>- enumera registros ASNdnsenum <target>- enumera registros DNSconenum <target>- enumera archivos y directorios ocultosurlenum[-<mode>[active/passive (default=all)]] <target>- enumera URLssocenum <target>- enumera cuentas de redes socialeskeysenum <target>- enumera claves API sensibleswafscan <target>- escanea firewallssubscan[-<mode>[web/dns (default=all)]] <target>- busca secuestros de subdominiosurlscan[-<mode>[cmdi/crlf/redirect/sqli/ssrf/ssti/xss (default=all)]] <target>- busca vulnerabilidades en parámetros de URLreposcan <target>- escanea repositorios de GitHub en busca de fugas de claves APIbakscan <target>- escanea archivos de respaldocscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- escanea con plantillas personalizadascvescan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- busca CVEsvulnscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- busca otras vulnerabilidades comunesidscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- identifica aplicaciones en ejecución en servidores webportscan <target>- escanea puertos abiertos (nmap) (lento)shodscan <target>- escanea puertos abiertos (shodan) (rápido)xssscan <target>- escanea vulnerabilidades XSSappscan <target>- escanea vulnerabilidades de aplicaciones webbuckscan <target>- busca buckets de AWS S3 no referenciadosfavscan <target>- identifica servidores web mediante faviconvizscan[-<mode>[web/repo (default=web)]] <target>- captura pantallas de sitios web y repositoriosenum <target>- ejecuta todos los módulos de enumeraciónscan <target>- ejecuta todos los módulos de escaneorecon <target>- ejecuta todos los móduloshunt <target>- ejecuta tu flujo de trabajo personalizadodisseminate <command> <target>- divide y distribuye la entrada entre múltiples botsupload- cambia la funcionalidad de cargawaf- cambia la funcionalidad de evitar WAF"proxy- cambia la funcionalidad de proxy"upgrade- actualiza kenzer a la última versiónmonitor <target>- monitorea registros CT en busca de nuevos subdominiosmonitor normalize- normaliza las enumeraciones de los registros CTmonitor db- monitorea registros CT para dominios en summary/domain.txtmonitor autohunt <frequency(default=5)>- inicia la caza automatizada mientras se monitoreasync- sincroniza la kenzerdb local con GitHubfreaker <module> [<target>]- ejecuta el módulo freakerkenzer <module>- ejecuta un módulo específicokenzer man- muestra este manual