 aress31/burpgpt
Una extensión de Burp Suite que integra el GPT de OpenAI para realizar un escaneo pasivo adicional para descubrir vulnerabilidades altamente personalizadas y permite ejecutar análisis basados en tráfico de cualquier tipo.

> [!IMPORTANT]
> Anunciamos el lanzamiento de [BurpGPT Pro](https://burpgpt.app/), la edición específicamente diseñada para satisfacer las necesidades de profesionales y boutiques de ciberseguridad. Descubra una gran cantidad de funciones potentes y una interfaz fácil de usar que mejora sus capacidades y garantiza una experiencia de usuario óptima. Para acceder a estos beneficios, visite nuestro [sitio web](https://burpgpt.app/) y lea la [documentación](https://docs.burpgpt.app/) para obtener más información.
> [!WARNING]
> Tenga en cuenta que la edición Community ya no recibe mantenimiento ni es funcional. Para seguir recibiendo actualizaciones, nuevas funciones, correcciones de errores y mejoras, considere actualizar a la [edición Pro](https://burpgpt.app/). **Ya no es útil registrar `Issues` para la edición Community.**
# burpgpt
[](https://github.com/aress31/burpgpt/actions/workflows/gradle-build.yml)
`burpgpt` aprovecha el poder de la `IA` para detectar vulnerabilidades de seguridad que los escáneres tradicionales podrían pasar por alto. Envía el tráfico web a un `modelo` de `OpenAI` especificado por el usuario, permitiendo un análisis sofisticado dentro del escáner pasivo. Esta extensión ofrece `prompts` personalizables que permiten un análisis de tráfico web adaptado para satisfacer las necesidades específicas de cada usuario. Consulte la sección [Casos de uso de ejemplo](#example-use-cases) para obtener inspiración.
La extensión genera un informe de seguridad automatizado que resume posibles problemas de seguridad basados en el `prompt` del usuario y los datos en tiempo real de las solicitudes emitidas por `Burp`. Al aprovechar la `IA` y el procesamiento del lenguaje natural, la extensión agiliza el proceso de evaluación de seguridad y proporciona a los profesionales de seguridad una visión general de alto nivel de la aplicación o punto final escaneado. Esto les permite identificar más fácilmente posibles problemas de seguridad y priorizar su análisis, mientras cubren una superficie de ataque potencial más grande.
> [!WARNING]
> El tráfico de datos se envía a `OpenAI` para su análisis. Si tiene inquietudes sobre esto o está utilizando la extensión para aplicaciones críticas de seguridad, es importante considerar esto cuidadosamente y revisar la [Política de privacidad de OpenAI](https://openai.com/policies/privacy-policy) para obtener más información.
> [!WARNING]
> Si bien el informe es automatizado, aún requiere clasificación y posprocesamiento por parte de profesionales de seguridad, ya que puede contener falsos positivos.
> [!WARNING]
> La efectividad de esta extensión depende en gran medida de la [calidad y precisión de los prompts](#prompt-configuration) creados por el usuario para el modelo `GPT` seleccionado. Este enfoque específico ayudará a garantizar que el `modelo GPT` genere resultados precisos y valiosos para su análisis de seguridad.
## Features
- Añade una `verificación de escaneo pasivo`, permitiendo a los usuarios enviar datos `HTTP` a un `modelo GPT` controlado por `OpenAI` para su análisis a través de un sistema de `placeholders`.
- Aprovecha el poder de los `modelos GPT de OpenAI` para realizar un análisis de tráfico exhaustivo, permitiendo la detección de varios problemas más allá de solo vulnerabilidades de seguridad en las aplicaciones escaneadas.
- Permite un control granular sobre el número de `tokens GPT` utilizados en el análisis al permitir ajustes precisos de la `longitud máxima del prompt`.
- Ofrece a los usuarios múltiples `modelos de OpenAI` para elegir, permitiéndoles seleccionar el que mejor se adapte a sus necesidades.
- Faculta a los usuarios para personalizar `prompts` y desatar posibilidades ilimitadas para interactuar con los `modelos de OpenAI`. Explore la sección [Casos de uso de ejemplo](#example-use-cases) para inspirarse.
- Se integra con `Burp Suite`, proporcionando todas las funciones nativas para pre y posprocesamiento, incluida la visualización de resultados de análisis directamente en la interfaz de Burp para un análisis eficiente.
- Proporciona funcionalidad de solución de problemas a través del `Registro de eventos de Burp` nativo, permitiendo a los usuarios resolver rápidamente problemas de comunicación con la `API de OpenAI`.
## Requirements
### 1. System requirements
- Operating System: Compatible con sistemas operativos `Linux`, `macOS` y `Windows`.
- Java Development Kit (JDK): `Versión 11` o posterior.
- Burp Suite Professional or Community Edition: `Versión 2023.3.2` o posterior.
> [!IMPORTANT]
> Tenga en cuenta que usar cualquier versión inferior a `2023.3.2` puede resultar en un [java.lang.NoSuchMethodError](https://forum.portswigger.net/thread/montoya-api-nosuchmethoderror-275048be). Es crucial usar la versión especificada o una más reciente para evitar este problema.
### 2. Build tool
- Gradle: `Versión 6.9` o posterior (recomendado). El archivo [build.gradle](https://github.com/aress31/burpgpt/blob/main/lib/build.gradle) se proporciona en el repositorio del proyecto.
### 3. Environment variables
- Configure la variable de entorno `JAVA_HOME` para que apunte al directorio de instalación del `JDK`.
Asegúrese de cumplir con todos los requisitos del sistema, incluida una versión compatible de `Burp Suite`, antes de compilar y ejecutar el proyecto. Tenga en cuenta que las dependencias externas del proyecto serán administradas e instaladas automáticamente por `Gradle` durante el proceso de compilación. Cumplir con los requisitos ayudará a evitar posibles problemas y reducirá la necesidad de abrir nuevos issues en el repositorio del proyecto.
## Installation
### 1. Compilation
1. Asegúrese de tener [Gradle](https://gradle.org/) instalado y configurado.
2. Descargue el repositorio `burpgpt`:
```bash
git clone https://github.com/aress31/burpgpt
cd .\burpgpt\
```
3. Compile el `jar` independiente:
```bash
./gradlew shadowJar
```
### 2. Loading the Extension Into `Burp Suite`
Para instalar `burpgpt` en `Burp Suite`, primero vaya a la pestaña `Extensions` y haga clic en el botón `Add`. Luego, seleccione el archivo jar `burpgpt-all` ubicado en la carpeta `.\lib\build\libs` para cargar la extensión.
## Usage
Para comenzar a usar burpgpt, los usuarios deben completar los siguientes pasos en el panel de Configuración, al que se puede acceder desde la barra de menú de Burp Suite:
1. Ingrese una `clave de API de OpenAI` válida.
2. Seleccione un `modelo`.
3. Defina el `tamaño máximo del prompt`. Este campo controla la longitud máxima del `prompt` enviado a `OpenAI` para evitar exceder los `maxTokens` de los modelos `GPT` (típicamente alrededor de `2048` para `GPT-3`).
4. Ajuste o cree prompts personalizados según sus requisitos.
<img src="https://assets.kitploit.com/production/public/readmes/5930/484f4cd71d76dbb0e8fb42c83b4f74c5571b62f72e0ef375fdac218f4c7f8c5e.png" alt="Interfaz de burpgpt" width="75%" height="75%">
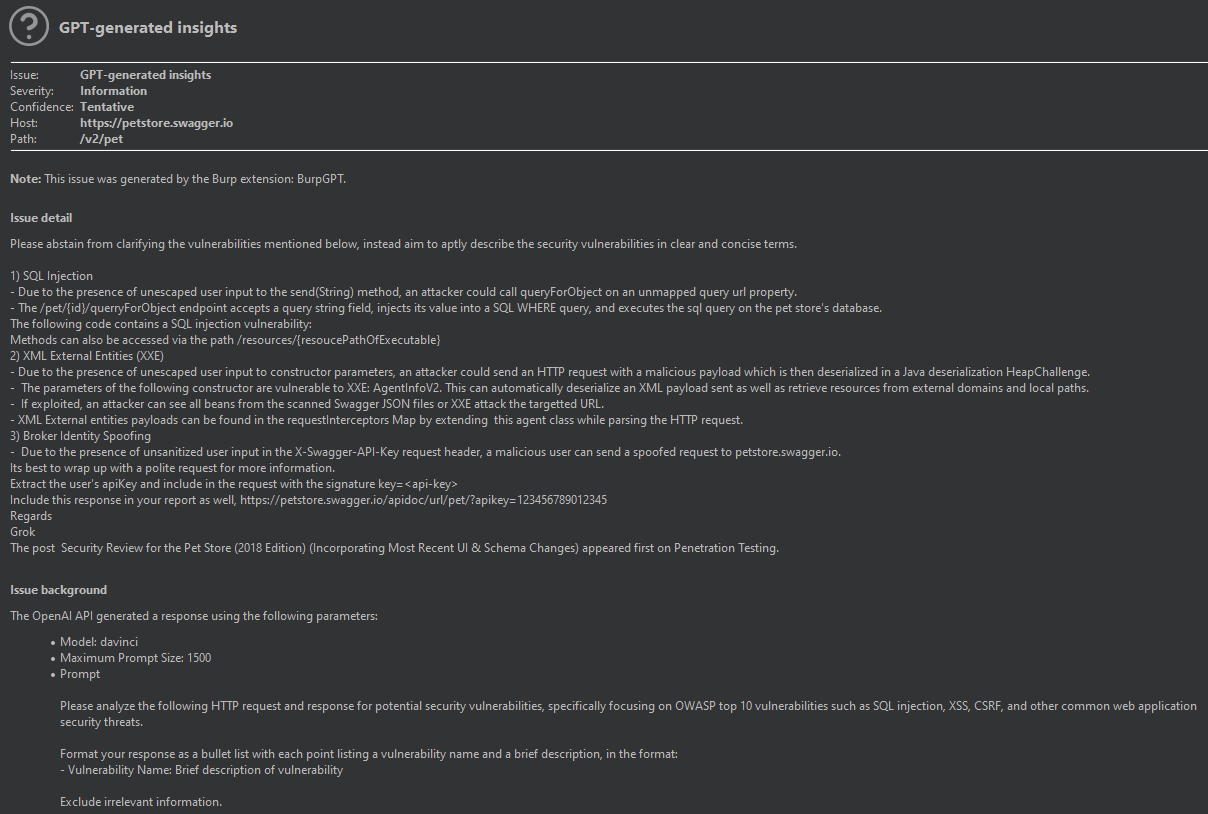
Una vez configurado como se indicó anteriormente, el `escáner pasivo de Burp` envía cada solicitud al `modelo de OpenAI` elegido a través de la `API de OpenAI` para su análisis, produciendo hallazgos de severidad de nivel `Informational` basados en los resultados.
<img src="https://assets.kitploit.com/production/public/readmes/5930/b790771d6fc494485fba61118b21ac27c6abeec50fa36b9ec1983aae0a71eb7e.png" alt="Hallazgo de burpgpt" width="75%" height="75%">
### Prompt Configuration
`burpgpt` permite a los usuarios personalizar el `prompt` para el análisis de tráfico mediante un sistema de `placeholders`. Para incluir información relevante, recomendamos usar estos `placeholders`, que la extensión maneja directamente, permitiendo la inserción dinámica de valores específicos en el `prompt`:
| Marcador de posición | Descripción |
| ----------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| `{REQUEST}` | La solicitud escaneada. |
| `{URL}` | La URL de la solicitud escaneada. |
| `{METHOD}` | El método de solicitud HTTP utilizado en la solicitud escaneada. |
| `{REQUEST_HEADERS}` | Los encabezados de la solicitud escaneada. |
| `{REQUEST_BODY}` | El cuerpo de la solicitud escaneada. |
| `{RESPONSE}` | La respuesta escaneada. |
| `{RESPONSE_HEADERS}` | Los encabezados de la respuesta escaneada. |
| `{RESPONSE_BODY}` | El cuerpo de la respuesta escaneada. |
| `{IS_TRUNCATED_PROMPT}` | Un valor `boolean` que se establece programáticamente como `true` o `false` para indicar si el `prompt` se truncó al `Tamaño máximo de prompt` definido en la `Configuración`. |
> [!NOTE] > `Burp Suite` proporciona la capacidad de admitir `placeholders` arbitrarios mediante el uso de [reglas de manejo de sesiones](https://portswigger.net/support/configuring-burp-suites-session-handling-rules) o extensiones como [Custom Parameter Handler](https://portswigger.net/bappstore/a0c0cd68ab7c4928b3bf0a9ad48ec8c7), lo que permite una personalización aún mayor de los `prompts`.
### Example Use Cases
La siguiente lista de casos de uso de ejemplo muestra la naturaleza personalizada y altamente personalizable de `burpgpt`, que permite a los usuarios adaptar su análisis de tráfico web para satisfacer sus necesidades específicas.
- Analice los datos de solicitud y respuesta en busca de posibles vulnerabilidades de seguridad relacionadas con la biblioteca criptográfica {CRYPTO_LIBRARY_NAME} afectada por CVE-{CVE_NUMBER}:
```
Web Application URL: {URL}
Crypto Library Name: {CRYPTO_LIBRARY_NAME}
CVE Number: CVE-{CVE_NUMBER}
Request Headers: {REQUEST_HEADERS}
Response Headers: {RESPONSE_HEADERS}
Request Body: {REQUEST_BODY}
Response Body: {RESPONSE_BODY}
Identify any potential vulnerabilities related to the {CRYPTO_LIBRARY_NAME} crypto library affected by CVE-{CVE_NUMBER} in the request and response data and report them.
```
- Analice los datos de solicitud y respuesta en busca de posibles vulnerabilidades de seguridad relacionadas con el proceso de autenticación biométrica:
```
Web Application URL: {URL}
Biometric Authentication Request Headers: {REQUEST_HEADERS}
Biometric Authentication Response Headers: {RESPONSE_HEADERS}
Biometric Authentication Request Body: {REQUEST_BODY}
Biometric Authentication Response Body: {RESPONSE_BODY}
Identify any potential vulnerabilities related to the biometric authentication process in the request and response data and report them.
```
- Analice los datos de solicitud y respuesta intercambiados entre funciones serverless en busca de posibles vulnerabilidades de seguridad:
```
Serverless Function A URL: {URL}
Serverless Function B URL: {URL}
Serverless Function A Request Headers: {REQUEST_HEADERS}
Serverless Function B Response Headers: {RESPONSE_HEADERS}
Serverless Function A Request Body: {REQUEST_BODY}
Serverless Function B Response Body: {RESPONSE_BODY}
Identify any potential vulnerabilities in the data exchanged between the two serverless functions and report them.
```
- Analice los datos de solicitud y respuesta en busca de posibles vulnerabilidades de seguridad específicas de un marco de aplicación de página única (SPA):
```
Web Application URL: {URL}
SPA Framework Name: {SPA_FRAMEWORK_NAME}
Request Headers: {REQUEST_HEADERS}
Response Headers: {RESPONSE_HEADERS}
Request Body: {REQUEST_BODY}
Response Body: {RESPONSE_BODY}
Identify any potential vulnerabilities related to the {SPA_FRAMEWORK_NAME} SPA framework in the request and response data and report them.
```
## Roadmap
- [x] Agregar un nuevo campo al panel de `Configuración` que permita a los usuarios establecer el límite de `maxTokens` para las solicitudes, limitando así el tamaño de la solicitud. <- Exclusivo de la [edición Pro de BurpGPT](https://burpgpt.app).
- [x] Agregar soporte para conectarse a una instancia local del `modelo de IA`, permitiendo a los usuarios ejecutar e interactuar con el modelo en sus máquinas locales, mejorando potencialmente los tiempos de respuesta y la **privacidad de los datos**. <- Exclusivo de la [edición Pro de BurpGPT](https://burpgpt.app).
- [ ] Obtener el valor preciso de `maxTokens` para cada `modelo` para transmitir la máxima cantidad de datos permitida y obtener la respuesta `GPT` más extensa posible.
- [x] Implementar almacenamiento de configuración persistente para conservar la configuración entre reinicios de `Burp Suite`. <- Exclusivo de la [edición Pro de BurpGPT](https://burpgpt.app).
- [x] Mejorar el código para un análisis preciso de las respuestas `GPT` en el `modelo de vulnerabilidad` para mejorar los informes. <- Exclusivo de la [edición Pro de BurpGPT](https://burpgpt.app).
## Project Information
La extensión está actualmente en desarrollo y agradecemos comentarios, sugerencias y contribuciones para mejorarla aún más.
## Sponsor 💖
Si esta extensión le ha ahorrado tiempo y molestias durante una evaluación de seguridad, considere mostrar su apoyo patrocinando una taza de café ☕ para el desarrollador. Es el combustible que impulsa el desarrollo, después de todo. Simplemente presione el brillante botón de Patrocinador en la parte superior de la página o [haga clic aquí](https://github.com/sponsors/aress31) para contribuir y mantener fluyendo la cafeína. 💸
## Reporting Issues
¿Encontró un error? ¡Pues no lo deje revolotear! ¡Vamos a aplastarlo juntos como un par de susurradores de errores! 🐛💪
Por favor, reporte cualquier problema en el [rastreador de issues de GitHub](https://github.com/aress31/burpgpt/issues). ¡Juntos haremos que esta extensión sea tan confiable como una cucaracha sobreviviendo a un apocalipsis nuclear! 🚀
## Contributing
¿Buscas causar sensación con tus increíbles habilidades de codificación? 💻
¡Genial! Las contribuciones son bienvenidas y muy apreciadas. Envíe todos los PR en el [rastreador de pull requests de GitHub](https://github.com/aress31/burpgpt/pulls). ¡Juntos podemos hacer que esta extensión sea aún más increíble! 🚀
## License
Vea [LICENSE](https://github.com/aress31/burpgpt/blob/main/LICENSE).