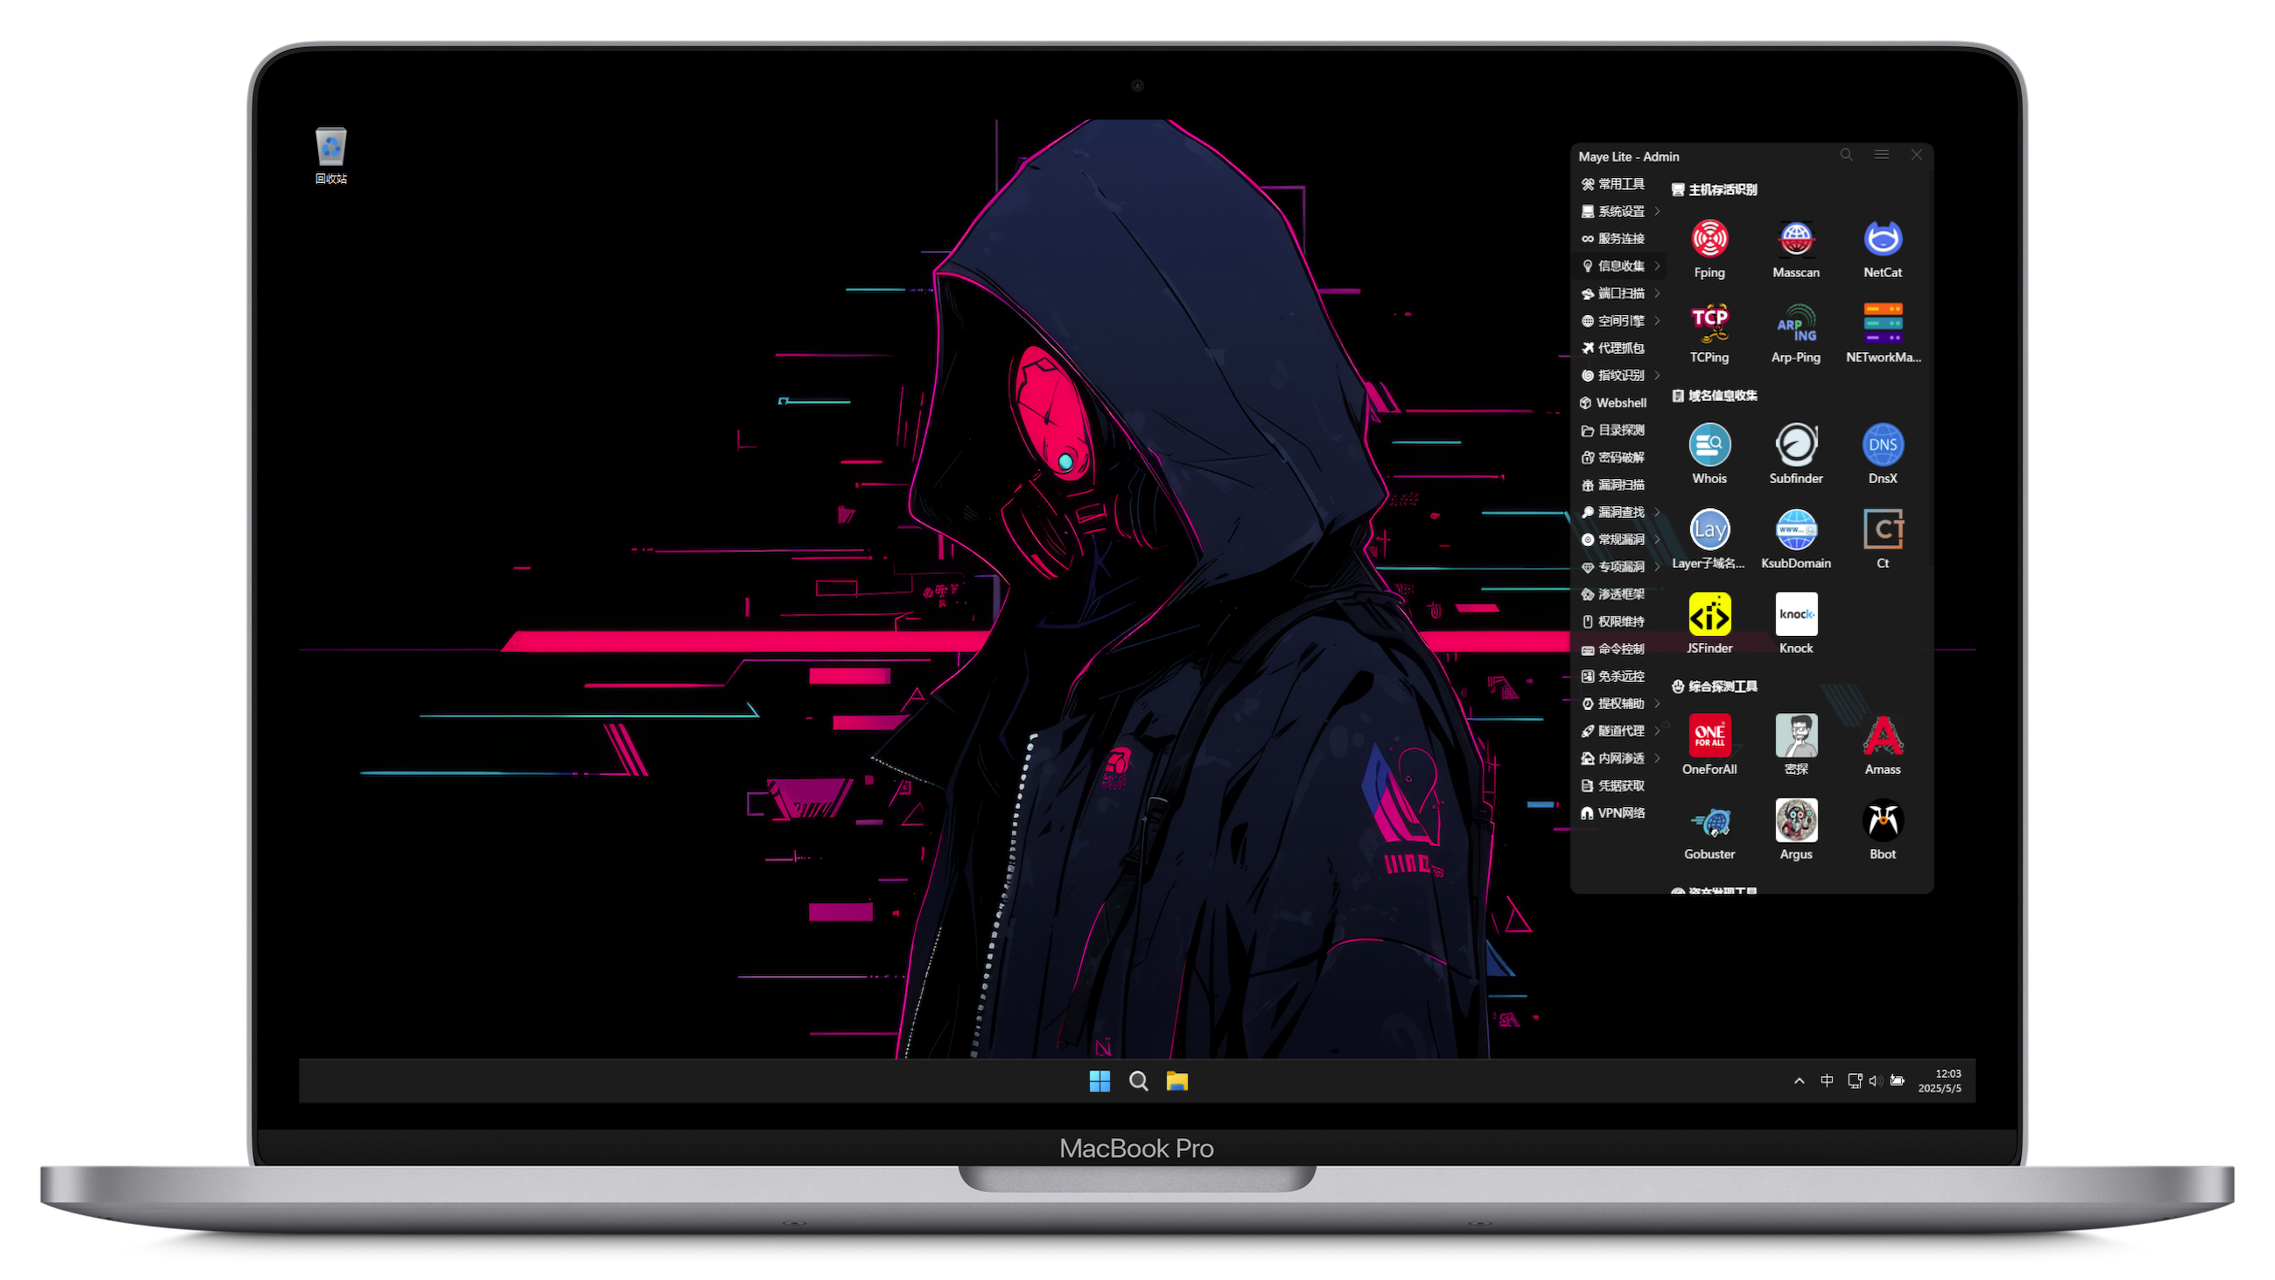
Pentest-Windows11 v3.2
El primer entorno de pruebas de penetración de Windows en chips Mac M


中文文档 |
English README
📖 Resumen del Proyecto
📝 Introducción al Sistema
- Este entorno está diseñado para proporcionar un entorno de pruebas de penetración de Windows listo para usar.
- Se permite la redistribución. Indique el autor original y el enlace: https://github.com/arch3rPro/Pentest-Windows
- Entorno recomendado: [VMware: 17.0] / [RAM: 8G] / [Disco de VM: 100G] / [Uso real de disco: alrededor de 30G]
- Cuenta del sistema:
admin, contraseña: 123456. ¡Cambie la contraseña después de iniciar sesión!
- Nombre en chino: 矛·盾 武器库, que significa que la ciberseguridad es tanto ataque como defensa, con la lanza más afilada y el escudo más fuerte, interdependientes y en evolución competitiva.
- El proyecto ha integrado más de 400 herramientas y scripts de uso común. Puede enviar solicitudes de herramientas en el Issue fijado.
🚀 Descarga de Máquinas Virtuales
Estado de lanzamiento:
Enlace de descarga:
- Parallels Desktop
- Versión VMware
✨ Introducción de Versiones
Características principales e historial de actualizaciones:
- v3.2 (Última):
- Soporta arquitectura x64 (VMware | PVE-KVM)
- Soporta arquitectura Arm para Mac M series (Fusion | Parallels Desktop)
- Soporta Hyper-V y versión de arranque Ventoy (se puede instalar en un disco duro externo, ejecutarse en cualquier host, sin necesidad de VM)
- Inicio optimizado del script bat gráfico, añadido inicio vbs sin ventana CMD.
- La VM KVM tiene instalados los controladores QGA y VirtualIO, adaptada para ProxmoxVE, lista para usar después de importarla (se recomienda RDP).
- Añadida gestión UniGetUI, soporta actualización gráfica de herramientas y software instalados con scoop.
- Versión VirtualBox en progreso.
- v3.1:
- Basada en el ISO oficial de Windows 11 ARM.
- Añadida gestión de pestañas en Chrome, importados los enlaces de herramientas del proyecto.
- Categorías y subcategorías de Maye embellecidas con emojis.
- La versión v3.1 PD eliminó la restricción TPM, la VM no está cifrada.
- Añadida descarga básica de VM Windows 11-Optimization.PD.7z
- v3.0:
- Añadidas herramientas para penetración interna, adquisición de credenciales, VPN, etc. El total de herramientas aumentó a más de 360.
- El cuadro de herramientas usa la nueva versión Maya Lite, soporta subcategorías, clasificación más clara.
- Todas las herramientas del cuadro tienen comentarios, al pasar el mouse se muestra la descripción.
- Debido a la política TPM de Windows 11, la VM está cifrada, contraseña:
123456789.
- Características generales (v2.x - v3.x):
- Software integrado optimizado, fuentes de terminal embellecidas y algunos iconos, optimización moderada.
- Imagen del disco del sistema de 100GB, almacenamiento en un solo archivo de disco para rendimiento (tamaño de imagen optimizado continuamente).
- Iconos de herramientas reconstruidos, cada herramienta tiene su icono correspondiente.
- Integrado el gestor de paquetes Scoop (v2.1+), soporta
scoop update <tool> para actualizaciones.
- Scoop soporta instalación y actualización de herramientas de script (v2.2+).
- Windows Terminal optimizado, tema unificado y mejora con oh-my-posh.
- Variables de entorno de Scoop actualizadas, las herramientas CLI se pueden usar directamente en CMD o Powershell.
- Eliminadas algunas herramientas sin mantenimiento o poco usadas.
- WSL eliminado temporalmente (poco uso, gran espacio, versión ARM no soportada), puede añadirse más adelante si es necesario.
- Para la lista completa de herramientas soportadas y actualizaciones, consulte https://github.com/arch3rPro/scoop-bucket.
- Algunas máquinas no soportan virtualización anidada o pueden entrar en conflicto con la instalación local de Hyper-V. Utilice la versión ligera NoWSL si no necesita Kali-WSL.
- Las herramientas están en su estado inicial de instalación por defecto. Algunas herramientas requieren inicialización, y unas pocas necesitan configuración manual de complementos.
📜 Declaración de Producción
1. Todo el software instalable se descarga desde el sitio web oficial o GitHub.
2. Todo el software portable (verde) se descarga de Guohe Shell (https://www.ghxi.com/).
3. Todas las herramientas de script se descargan de GitHub.
4. Algunas herramientas con licencia (cracked) y de penetración excelentes son compartidas desde cuentas públicas de WeChat.
5. Puede quedar algo de información personal debido a la depuración; ignórela.
6. Este proyecto no acepta ni aceptará nunca ninguna forma de patrocinio.
⚠️ Aviso Legal
1. Esta imagen es solo para la construcción de seguridad empresarial autorizada legalmente. Si desea probar su usabilidad, configure su propio entorno de destino.
2. Al usar esta imagen para pruebas, asegúrese de que sus acciones cumplan con las leyes locales y tengan la autorización suficiente.
3. Cualquier uso ilegal es bajo su propio riesgo. El autor no asume responsabilidad legal ni solidaria.
💻 Introducción al Sistema
🖥️ Conceptos Básicos
- 🪟: Gestionado e instalado por scoop, soporta instalación y actualización con un clic.
- 🌐: Herramientas de seguridad en línea, requieren acceso a Internet, algunas necesitan VPN/proxy.
- 📖: Base de conocimiento sin conexión, incluye diccionarios de contraseñas, uso de herramientas, tutoriales de explotación, guías de evasión de AV (PDF/Markdown).
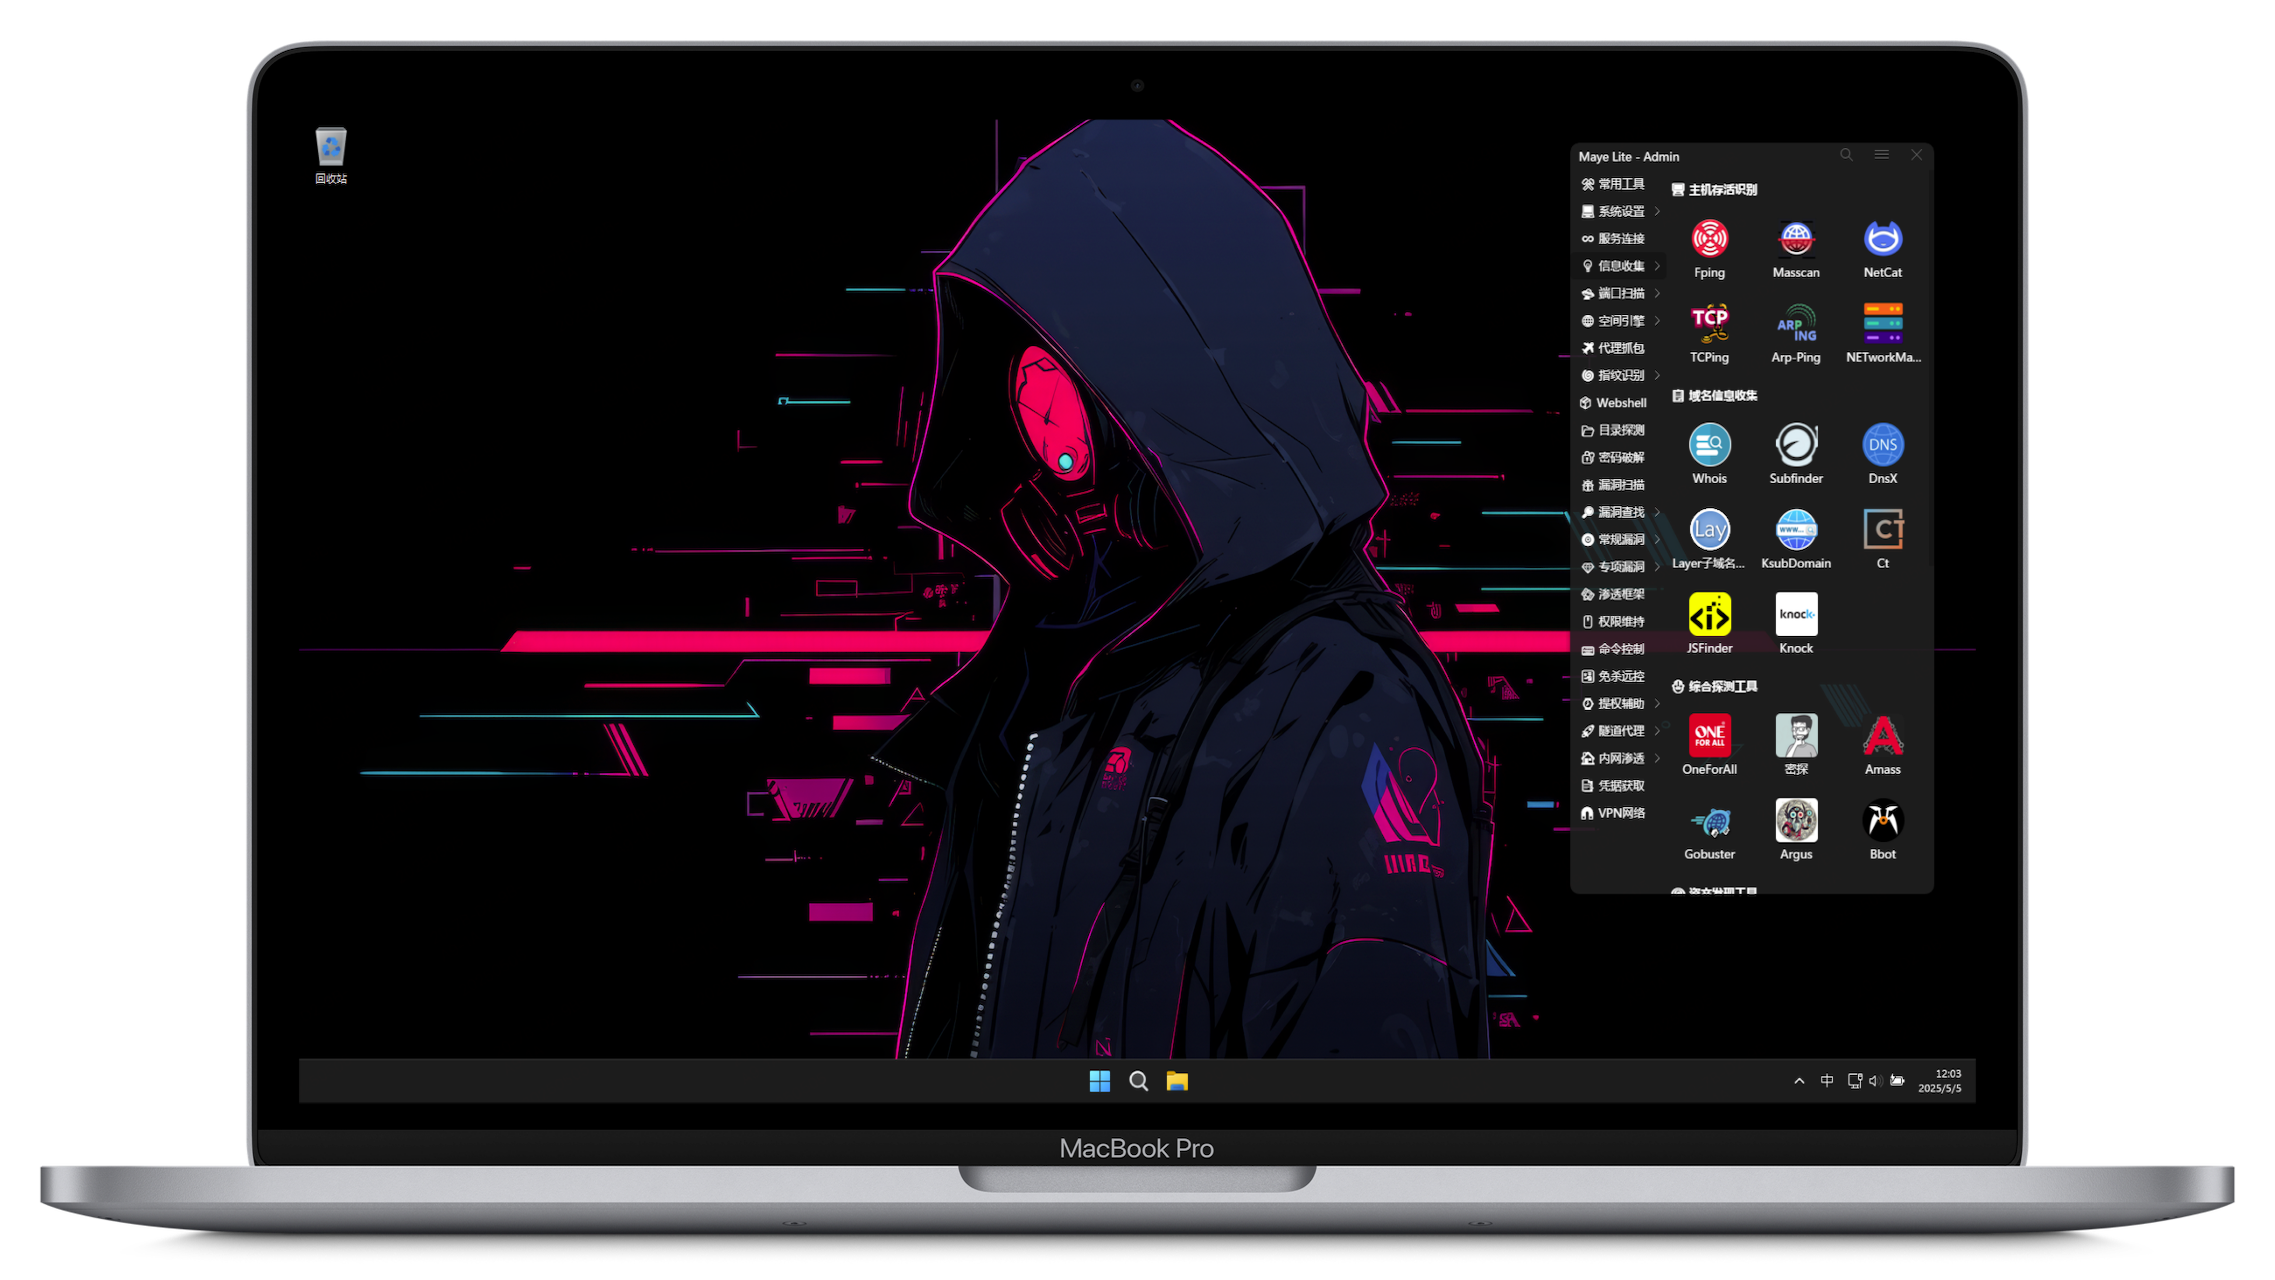

 arch3rpro/pentest-windows
